


• Newsletter
  • Whitepaper
  • Webinare
  • Podcast
  • Events
Mobile-Menu
  • Newsletter
    • Newsletter test
  • Whitepaper
  • Webinare
  • Podcast
  • Events
  • Start
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
    • DSGVO
  • eBooks
  • Security-Momentum 2027
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
Logo Logo
  • Start
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
    Aktuelle Beiträge aus "IT-Awards"
    ENFs sind Teil einer mehrschichtigen Sicherheitsarchitektur mit Segmentierung, Zugriffskontrolle und Bedrohungserkennung. (Bild: © Add Win – stock.adobe.com / KI-generiert)
    IT-Awards 2026
    Die beliebtesten Anbieter von Enterprise Network Firewalls 2026
    Extended Detection and Response (XDR): Signale aus verschiedenen IT-Bereichen laufen in einem Kontext zusammen. (Bild: © Tech and Bussiness – stock.adobe.com / KI-generiert)
    IT-Awards 2026
    Die beliebtesten Anbieter von Extended Detection & Response 2026
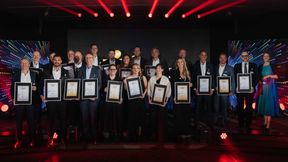
    Die Gewinner der IT-Awards 2026 stehen fest. Hier sind die strahlenden Preisträger der sechs Kategorien aus dem Bereich IT-Sicherheit.  (Bild: Manuel Emme Fotografie)
    IT-Awards 2026
    Das sind die Gewinner der IT-Awards 2026
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
    Aktuelle Beiträge aus "Bedrohungen"
    KI übernimmt zunehmend Teile der Angriffskette und macht Ransomware schneller als bisher. Dagegen braucht es KI auf der Abwehrseite, denn bekannte Muster greifen zu spät. (Bild: Gemini / KI-generiert)
    Ransomware-Gruppen im Dauerwandel
    KI beschleunigt Ransomware schneller, als die Abwehr mitzieht
    Eine mutmaßlich von der russischen APT29 durchgeführte Spionagekampagne nutzte WebKit-Schwachstellen auf ungepatchten Apple-Geräten, vor allem um Browser-Cookies von iPhones mit iOS 16.7 zu stehlen. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Russische APT-Gruppe unter Verdacht
    Apple-Schwachstelle von 2024 in Angriffskampagne eingesetzt
    Ein Fehler beim Entpacken von Brotli-Daten ermöglicht einen Pufferüberlauf, durch den Cyberangreifer angrenzende Speicherbereiche verfälschen können. Dies kann zu Remote Code Execution oder Denial of Service führen. (Bild: Gemini / KI-generiert)
    Googles Datenkompressions-Algorithmus
    Brotli-Pufferüberlauf kann DoS oder Code-Ausführung ermöglichen
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
    Aktuelle Beiträge aus "Netzwerke"
    Auf dem Cyber Summit in Paris ging es auch darum, wie menschliche Expertise und automatisierte Sicherheitsprozesse zusammenspielen können. (Bild: Thales)
    Thales Cyber Summit
    Cyberabwehr gegen KI-Angriffe soll stärker automatisiert werden
    ENFs sind Teil einer mehrschichtigen Sicherheitsarchitektur mit Segmentierung, Zugriffskontrolle und Bedrohungserkennung. (Bild: © Add Win – stock.adobe.com / KI-generiert)
    IT-Awards 2026
    Die beliebtesten Anbieter von Enterprise Network Firewalls 2026
    KI-gestützte Cyberbedrohungen und Zweifel an der Wiederherstellbarkeit belasten viele IT-Fachkräfte. (Bild: Envato Elements)
    Umfrage zur psychischen Belastung
    66 Prozent der Security-Experten wechseln aufgrund von Stress den Job
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
    Aktuelle Beiträge aus "Plattformen"
    Sören Pareigis, Senior Regional Partner Manager bei GoTo: Der Service Desk entwickle sich vom Koordinator zum Orchestrator, vorausgesetzt, KI werde als Prozessmotor implementiert und nicht als Add-on. (Bild: GoTo)
    Das Dogma und sein Preis
    Never Change a Running System?
    Die Security Baseline für Windows 11 26H2 ändert vier Richtlinien. Der Abgleich mit den aktiven Client-Einstellungen zeigt Admins, welche Vorgaben greifen und wo Ausnahmen fortbestehen. (Bild: Gemini / KI-generiert)
    Microsoft verschärft die Security Baseline für Windows 11 26H2
    Windows-11-Clients mit der Security Baseline 26H2 härten
    Eine mutmaßlich von der russischen APT29 durchgeführte Spionagekampagne nutzte WebKit-Schwachstellen auf ungepatchten Apple-Geräten, vor allem um Browser-Cookies von iPhones mit iOS 16.7 zu stehlen. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Russische APT-Gruppe unter Verdacht
    Apple-Schwachstelle von 2024 in Angriffskampagne eingesetzt
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
    Aktuelle Beiträge aus "Applikationen"
    Ein Fehler beim Entpacken von Brotli-Daten ermöglicht einen Pufferüberlauf, durch den Cyberangreifer angrenzende Speicherbereiche verfälschen können. Dies kann zu Remote Code Execution oder Denial of Service führen. (Bild: Gemini / KI-generiert)
    Googles Datenkompressions-Algorithmus
    Brotli-Pufferüberlauf kann DoS oder Code-Ausführung ermöglichen
    Die Sicherheitslücke EUVD-2026-44420 / CVE-2026-48356 in Adobe Commerce und Magento wird aktiv ausgenutzt, indem Angreifer über einen Upload-Fehler Code im Browser des Opfers ausführen, das dafür nur eine präparierte URL aufrufen muss. (Bild: © Ronny - stock.adobe.com)
    EUVD-2026-44420 / CVE-2026-48356
    Adobe Commerce und Magento von Code-Ausführung bedroht
    Das ursprünglich für Funktionsprüfungen von MS-RPC-Implementierungen in Samba konzipierte Tool rpcclient wanderte im Laufe der Jahre fest in das Standard-Toolkit von IT-Sicherheitsteams und ist dort noch heute State of the Art. (Bild: © Edwards - stock.adobe.com)
    SMB- und MS-RPC-Abfragen aus der Linux-Kommandozeile
    rpcclient als Werkzeug für die Active-Directory-Absicherung nutzen
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
    Aktuelle Beiträge aus "Identity- und Access-Management"
    Am 6. November 2026 informierte die Technische Universität München über einen IT-Sicherheitsvorfall. (Bild: Astrid Eckert / TUM)
    Kurz nach Vorfall bei der LMU
    Hackerangriff auf die TUM - persönliche Daten betroffen
    Swissbit ist bei der it-sa an den Ständen seiner Vertriebspartner Infinigate und ADN zu finden.  (Bild: Swissbit)
    Digitale und physische Zugänge absichern
    Swissbit bündelt Login und Zutrittskontrolle in einem Security Key
    Wer nur auf eine isolierte VM setzt, lässt Lücken in der Vertrauenskette. Genauso wichtig für die Sicher­heits­ar­chi­tek­tur sind die Firmware, die Verwaltung der Schlüssel und die Frage, wie KI-Dienste sensible Daten verarbeiten. (Bild: Dall-E / KI-generiert)
    KI und Cloud absichern
    Enclaive verbindet Confidential Computing mit prüfbarer VM-Firmware
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
    Aktuelle Beiträge aus "Security-Management"
    Auf dem Cyber Summit in Paris ging es auch darum, wie menschliche Expertise und automatisierte Sicherheitsprozesse zusammenspielen können. (Bild: Thales)
    Thales Cyber Summit
    Cyberabwehr gegen KI-Angriffe soll stärker automatisiert werden
    Am 6. November 2026 informierte die Technische Universität München über einen IT-Sicherheitsvorfall. (Bild: Astrid Eckert / TUM)
    Kurz nach Vorfall bei der LMU
    Hackerangriff auf die TUM - persönliche Daten betroffen
    Sören Pareigis, Senior Regional Partner Manager bei GoTo: Der Service Desk entwickle sich vom Koordinator zum Orchestrator, vorausgesetzt, KI werde als Prozessmotor implementiert und nicht als Add-on. (Bild: GoTo)
    Das Dogma und sein Preis
    Never Change a Running System?
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
      • Security Management
      • Security Best Practices
      • (ISC)² und die Autoren
    • DSGVO
    Aktuelle Beiträge aus "Specials"
    Vom Startup zum Gewinner des Athene Startup Awards UP26@it-sa: Darauf hoffen die Unternehmen Fuzzware, Squr, Complioty, Redcastle und Blindsight. (Bild: Sunny studio - stock.adobe.com)
    Athene Startup Award UP26@it-sa
    Fünf Startups wollen Firmware, Maschinen und KI sicherer machen
    Oliver Küch ist Abteilungsleiter Marketing und PR sowie Innovation Manager bei Athene, dem nationale Forschungszentrum für angewandte Cybersicherheit, das gemeinsam mit der it-sa Initiator des Awards UP@it-sa ist und ihn über seinen Digital Hub Cybersecurity zusammen mit der NürnbergMesse ausrichtet. (Bild: Nationales Forschungszentrum für angewandte Cybersicherheit ATHENE)
    Jury-Interview zum „UP26@it-sa“-Award
    Wie aus Ideen erfolgreiche Innovationen werden
    Ein potenziell unerwünschtes Programm, oft auch Adware genannt, soll keinen Schaden anrichten, sondern meist Werbung einblenden oder Browsereinstellungen verändern.  (Bild:  hh5800 via Getty Images Signature)
    Definition Adware
    Was ist ein potenziell un­er­wünschtes Programm?
  • eBooks
  • Security-Momentum 2027
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
    Aktuelle Beiträge aus "IT Security Best Practices"
    XDR (Extended Detection and Response) erkennt Angriffe auf Endpoints frühzeitig. (Darwin Laganzon)
    Best Practices für Detection and Response
    Angriffe auf Endpoints erkennen, bevor der Schaden eintritt
    Eine wirksame Notfallvorsorge muss auch fortschrittliche Attacken vorhersehen. (Tumisu)
    Best Practices für Detection and Response
    Lücken in der Notfallvorsorge schließen
    Der Schutz von Operational Technology erfordert spezielle Security-Maßnahmen. (Gerd Altmann)
    Best Practices für OT-Sicherheit
    So finden Sie den richtigen Schutz für Fertigungssysteme
    Security-by-Design ist bei Cloud-Apps besonders wichtig. (Werner Moser)
    Best Practices für Cloud-Applikationen
    So gelingt Security by Design bei Cloud-Anwendungen
  • mehr...
Einloggen
Company Topimage
Firma bearbeiten
Company Logo

M-Files

https://www.m-files.com
  • Aktuelles
  • Webinare
  • Nachricht senden
  • Alle
  • Nachrichten
M-Files_WB_13.10.26 (Canva)

Webinar

Wenn die KI mehr (Dokumente) sieht, als erlaubt

CloudComputing-Insider CloudComputing-Insider M-Files Aino macht die Dokumentenmanagement- zur Knowledge-Work-Automation-Plattform. (Bild: M-Files)

Artikel | 17.10.2023

Generative KI für besseres Knowledge Working

CloudComputing-Insider CloudComputing-Insider M-Files schlägt die digitale Brücke: die Unabhängigkeit von Frontend und Backend erlaubt zentrale Services; die intelligente, kontext-basierte Datenverarbeitung ersetzt manuelle Prozesse.  (© hd-design - stock.adobe.com)

Artikel | 08.11.2021

Informationen nach dem Was-statt-Wo-Prinzip organisieren

IT-BUSINESS IT-BUSINESS Im M-Files-Universum können via Hubshare-Hub auch Externe in Workflows eingebunden werden. (sdecoret stock.adobe.com)

Artikel | 14.10.2021

Mit Hubshare entwickelt sich M-Files weiter

CloudComputing-Insider CloudComputing-Insider M-Files nutzt KI, erschließt Informationen und generiert Metadaten. (© Sikov - stock.adobe.com)

Artikel | 14.09.2018

M-Files Online wird als Abo bereitgestellt

CloudComputing-Insider CloudComputing-Insider Unerlaubtes File Sharing stellt eine erhebliche Bedrohung für Unternehmen dar. (M-Files)

Artikel | 04.08.2016

Die Risiken von unkontrolliertem File Sharing

  • 1
Folgen Sie uns auf:
Add as a preferred source on Google

Cookie-Manager AGB Hilfe Vertrag widerrufen Kundencenter Mediadaten Datenschutz Barrierefreiheit Impressum & Kontakt KI-Leitlinien Autoren

Copyright © 2026 Vogel Communications Group

Diese Webseite ist eine Marke von Vogel Communications Group. Eine Übersicht von allen Produkten und Leistungen finden Sie unter www.vogel.de

Bildrechte

Bildrechte auf dieser Seite