














Frankfurt, 24.08.2026 (PresseBox) -
Was eine Lücke bedeutet – und was nicht
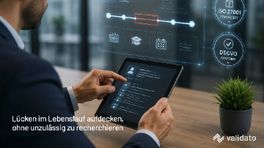
Eine Lücke im Lebenslauf ist zunächst nur das: ein unerklärter Zeitraum. Sie ist kein Beweis für ein Fehlverhalten und darf nicht als solcher behandelt werden. Validato geht mit Lücken deshalb nüchtern um: Sie werden als Prüfpunkt erfasst, nicht als Vorwurf. Ziel ist Klärung, nicht Verdacht.
Die zulässige Grenze der Recherche
Wichtig ist, wo die Recherche endet. Validato prüft, ob die Zeiträume im Lebenslauf lückenlos und plausibel sind, und gibt der geprüften Person Gelegenheit zur Erklärung. Was Validato nicht tut: unzulässig in Privatsphäre eindringen oder Sachverhalte recherchieren, die für die Position nicht erforderlich sind. Das Erforderlichkeitsprinzip setzt die Grenze.
Wie die Klärung abläuft
Wird eine Lücke identifiziert, dokumentiert Validato den Zeitraum und ermöglicht eine Erklärung. Oft klären sich Lücken durch legitime Gründe – Weiterbildung, familiäre Verpflichtungen, gesundheitliche Auszeiten. Diese Gründe sind für den Arbeitgeber nicht per se relevant; relevant ist nur, dass keine falsche Angabe vorliegt.
Bewertung durch den Menschen
Ein Analyst von Validato bewertet, ob eine Lücke ein tatsächliches Risiko für die konkrete Position darstellt oder nicht. Diese Einordnung durchläuft das Vier-Augen-Prinzip. So wird verhindert, dass ein neutraler Umstand fälschlich als Risiko in den Bericht gerät.
Der Nutzen
Unternehmen erhalten Klarheit über die Vollständigkeit des Lebenslaufs – ohne rechtliche Grauzonen. Validato dokumentiert den gesamten Vorgang nachvollziehbar, datenschutzkonform und EU-gehostet. So bleibt die Prüfung sowohl sorgfältig als auch fair.
„Eine Lücke ist eine Frage, keine Anklage. Validato klärt sie im Rahmen des Erforderlichen – und überlässt die Bewertung dem Menschen, nicht dem Reflex.“
— Reto Marti, Managing Partner, Validato


-
IT-Awards
Aktuelle Beiträge aus "IT-Awards"
-
Bedrohungen
Aktuelle Beiträge aus "Bedrohungen"
- Netzwerke
-
Plattformen
- Schwachstellen-Management
- Betriebssystem
- Server
- Endpoint
- Storage
- Physische IT-Sicherheit
- Verschlüsselung
- Allgemein
- Cloud und Virtualisierung
- Mobile Security
Aktuelle Beiträge aus "Plattformen" -
Applikationen
Aktuelle Beiträge aus "Applikationen"
-
Identity- und Access-Management
- Benutzer und Identitäten
- Authentifizierung
- Biometrie
- Smartcard und Token
- Access Control / Zugriffskontrolle
- Blockchain, Schlüssel & Zertifikate
- Zugangs- und Zutrittskontrolle
- Passwort-Management
- Allgemein
Aktuelle Beiträge aus "Identity- und Access-Management" -
Security-Management
- Compliance und Datenschutz
- Standards
- Sicherheits-Policies
- Risk Management / KRITIS
- Notfallmanagement
- Awareness und Mitarbeiter
- Sicherheitsvorfälle
- Allgemein
- Digitale Souveränität
Aktuelle Beiträge aus "Security-Management" -
Specials
Aktuelle Beiträge aus "Specials"
- eBooks
- Security Visionen 2026
- Zukunft der IT-Sicherheit 2024
- Kompendien
- Anbieter
- Cyberrisiken 2025
- Bilder
- CIO Briefing
-
IT Security Best Practices
Aktuelle Beiträge aus "IT Security Best Practices"
-
mehr...