














Frankfurt, 31.08.2026 (PresseBox) - Das teure Risiko von innen
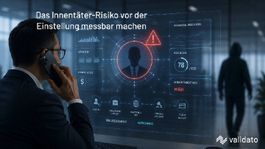
Innentäter – Mitarbeitende, die ihre Position für Betrug, Datendiebstahl oder Sabotage nutzen – verursachen erhebliche Schäden und sind schwer zu erkennen, weil sie legitimen Zugang haben. Validato setzt deshalb vor der Einstellung an: Ein grosser Teil des Risikos lässt sich durch sorgfältiges Pre-Employment-Screening reduzieren.
Warum Prävention vor Reaktion geht
Ist ein Innentäter erst im Unternehmen, sind Schaden und Aufdeckung aufwendig. Deutlich wirksamer ist es, Risikoindikatoren vor der Einstellung zu prüfen. Validato identifiziert im Rahmen des Erforderlichen jene Faktoren, die für die konkrete Position relevant sind – etwa bei Rollen mit Finanz- oder Datenzugang.
Was geprüft wird
Je nach Risiko der Position prüft Validato Identität, Qualifikationen, relevante Registerauszüge und – wo erforderlich – Sanktions- und PEP-Listen. Ziel ist nicht die lückenlose Durchleuchtung, sondern die Identifikation von Indikatoren, die für die Position ein tatsächliches Risiko darstellen.
Messbar statt gefühlt
Der Wert liegt in der Struktur: Validato macht Risikoindikatoren dokumentiert und nachvollziehbar sichtbar, statt sie dem Bauchgefühl zu überlassen. Jede Bewertung durchläuft das Vier-Augen-Prinzip. So wird aus einem diffusen Unbehagen eine belegbare Einschätzung.
Der Nutzen für Sicherheit und Compliance
Gerade in regulierten Branchen und bei KRITIS-Betreibern ist die Reduktion des Innentäter-Risikos ein Compliance-Thema. Validato unterstützt Unternehmen dabei mit risikobasiertem, datenschutzkonformem und EU-gehostetem Screening – als Standard für alle Kunden.
„Das Innentäter-Risiko lässt sich nicht auf null senken, aber messbar reduzieren. Validato setzt vor der Einstellung an – dort ist Prävention am wirksamsten.“
— Reto Marti, Managing Partner, Validato


-
IT-Awards
Aktuelle Beiträge aus "IT-Awards"
-
Bedrohungen
Aktuelle Beiträge aus "Bedrohungen"
- Netzwerke
-
Plattformen
- Schwachstellen-Management
- Betriebssystem
- Server
- Endpoint
- Storage
- Physische IT-Sicherheit
- Verschlüsselung
- Allgemein
- Cloud und Virtualisierung
- Mobile Security
Aktuelle Beiträge aus "Plattformen" -
Applikationen
Aktuelle Beiträge aus "Applikationen"
-
Identity- und Access-Management
- Benutzer und Identitäten
- Authentifizierung
- Biometrie
- Smartcard und Token
- Access Control / Zugriffskontrolle
- Blockchain, Schlüssel & Zertifikate
- Zugangs- und Zutrittskontrolle
- Passwort-Management
- Allgemein
Aktuelle Beiträge aus "Identity- und Access-Management" -
Security-Management
- Compliance und Datenschutz
- Standards
- Sicherheits-Policies
- Risk Management / KRITIS
- Notfallmanagement
- Awareness und Mitarbeiter
- Sicherheitsvorfälle
- Allgemein
- Digitale Souveränität
Aktuelle Beiträge aus "Security-Management" -
Specials
Aktuelle Beiträge aus "Specials"
- eBooks
- Security Visionen 2026
- Zukunft der IT-Sicherheit 2024
- Kompendien
- Anbieter
- Cyberrisiken 2025
- Bilder
- CIO Briefing
-
IT Security Best Practices
Aktuelle Beiträge aus "IT Security Best Practices"
-
mehr...