














Frankfurt, 01.09.2026 (PresseBox) - Die Macht und die Gefahr von OSINT
Open Source Intelligence – die Auswertung öffentlich zugänglicher Quellen – liefert wertvolle Hinweise, birgt aber Risiken: Falschzuordnungen, veraltete Informationen und die Gefahr, Irrelevantes zu erheben. Validato nutzt OSINT deshalb strukturiert und datenschutzkonform, nicht wahllos.
Erst die Erforderlichkeit
Bevor Validato öffentliche Quellen auswertet, steht die Frage der Erforderlichkeit für die konkrete Position. OSINT wird nicht als Rundumschlag eingesetzt, sondern gezielt dort, wo die Rolle es rechtfertigt. Das Erforderlichkeitsprinzip begrenzt den Umfang der Recherche von Anfang an.
Zuordnung und Aktualität prüfen
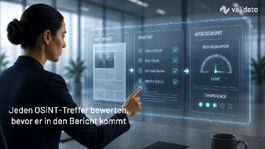
Ein OSINT-Treffer gehört nicht automatisch zur geprüften Person – Namensgleichheit ist häufig. Validato prüft daher, ob ein Treffer tatsächlich der Person zuzuordnen ist und ob die Information aktuell und verwertbar ist. Ein unbestätigter Treffer bleibt ein Prüfpunkt, kein Fakt.
Bewertung im Kontext
Analystinnen und Analysten von Validato bewerten, ob ein bestätigter Treffer für die Position relevant ist. Private Umstände, die nichts mit der Rolle zu tun haben, gehören nicht in den Bericht. Diese Bewertung durchläuft das Vier-Augen-Prinzip und wird nachvollziehbar dokumentiert.
Der Nutzen für Unternehmen
Unternehmen erhalten aus OSINT nur, was relevant, bestätigt und rechtlich verwertbar ist – kein Sammelsurium ungeprüfter Online-Funde. Validato hält die Verarbeitung EU-gehostet und datenschutzkonform, sodass der Einsatz öffentlicher Quellen rechtssicher bleibt.
„OSINT ist mächtig – gerade deshalb braucht es klare Grenzen. Validato prüft Zuordnung, Aktualität und Relevanz, bevor ein öffentlicher Fund überhaupt in den Bericht kommt.“
— Reto Marti, Managing Partner, Validato


-
IT-Awards
Aktuelle Beiträge aus "IT-Awards"
-
Bedrohungen
Aktuelle Beiträge aus "Bedrohungen"
- Netzwerke
-
Plattformen
- Schwachstellen-Management
- Betriebssystem
- Server
- Endpoint
- Storage
- Physische IT-Sicherheit
- Verschlüsselung
- Allgemein
- Cloud und Virtualisierung
- Mobile Security
Aktuelle Beiträge aus "Plattformen" -
Applikationen
Aktuelle Beiträge aus "Applikationen"
-
Identity- und Access-Management
- Benutzer und Identitäten
- Authentifizierung
- Biometrie
- Smartcard und Token
- Access Control / Zugriffskontrolle
- Blockchain, Schlüssel & Zertifikate
- Zugangs- und Zutrittskontrolle
- Passwort-Management
- Allgemein
Aktuelle Beiträge aus "Identity- und Access-Management" -
Security-Management
- Compliance und Datenschutz
- Standards
- Sicherheits-Policies
- Risk Management / KRITIS
- Notfallmanagement
- Awareness und Mitarbeiter
- Sicherheitsvorfälle
- Allgemein
- Digitale Souveränität
Aktuelle Beiträge aus "Security-Management" -
Specials
Aktuelle Beiträge aus "Specials"
- eBooks
- Security Visionen 2026
- Zukunft der IT-Sicherheit 2024
- Kompendien
- Anbieter
- Cyberrisiken 2025
- Bilder
- CIO Briefing
-
IT Security Best Practices
Aktuelle Beiträge aus "IT Security Best Practices"
-
mehr...