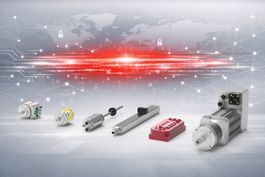










Trossingen, 25.09.2026 (PresseBox) - Der Sensorikspezialist TR Electronic geht beim Thema Cybersicherheit voran und erfüllt bereits frühzeitig die strengen Vorgaben der neuen EU-Verordnung 2024/2847. Während aktuelle Medienberichte wie das Branchenmagazin Industr.com (basierend auf einer Onekey-Studie) alarmieren, dass der „CRA kommt und zwei Drittel unvorbereitet sind“, gehört TR Electronic nachweislich zum vorbildlichen und zukunftssicheren Drittel der Industrie.
Seit über 40 Jahren behauptet sich TR Electronic als führender Spezialist in der Sensorik und Automatisierungstechnik. Das Fundament dieses langjährigen Erfolgs bildet eine konsequente Kundenorientierung, die sich in zwei Kernbereichen widerspiegelt:
_ Technische Funktionalität im Fokus: Maßgeschneiderte Schnittstellen, präzise mechanische Ausführungen sowie die optimale Anpassung an anspruchsvollste Umweltbedingungen sichern den zuverlässigen Einsatz im Feld.
_ Praxisorientierte und risikobasierte Erfüllung normativer Vorgaben: Die zielgerichtete Einhaltung aller relevanten Produktnormen und Konformitätsvorgaben garantierten Kunden rechtliche und betriebliche Sicherheit.
Die Erfüllung des neuen Cyber Resilience Act (CRA) ist für das Trossinger Unternehmen daher eine logische und selbstverständliche Fortführung seiner Qualitätsphilosophie.
Umfassende Maßnahmen für maximale Cyberresilienz
Im Zuge der neuen gesetzlichen Anforderungen hat TR Electronic sein gesamtes Produktportfolio einer tiefgreifenden Konformitätsprüfung unterzogen. Da der Schutz vor gefährlichen Fremdeingriffen schon immer ein fester Bestandteil des Entwicklungsprozesses war, erfüllt der überwiegende Teil der Produkte die Richtlinien bereits vollständig. Für die verbleibenden Komponenten werden notwendige Anpassungen rechtzeitig und planmäßig umgesetzt: Ziel ist es, die vollständige Konformität der gesamten Produktpalette bis Ende 2026 zu erklären. Bestätigt wird dieser Status fortlaufend und transparent direkt in den jeweiligen produktspezifischen Konformitätserklärungen. Bei der praktischen Umsetzung orientiert sich TR Electronic strikt an den bewährten Regeln und Empfehlungen des Bundesamtes für Sicherheit in der Informationstechnik (BSI).
Gelebte Sicherheit: PSIRT und ISO 27001
Sicherheit ist für TR Electronic kein statischer Zustand, sondern ein dynamischer Prozess. Flankierend zur produktseitigen CRA-Konformität hat das Unternehmen ein eigenes Product Security Incident Response Team (PSIRT) etabliert. Diese zentrale Melde- und Veröffentlichungsplattform ermöglicht es Sicherheitsforschern, Kunden und Partnern, potenzielle Produktsicherheitsrisiken und Schwachstellen verantwortungsvoll zu melden, damit diese schnellstmöglich geschlossen werden. So halten TR Electronic und Partner gemeinsam ein durchgängig hohes Sicherheitsniveau.
Gleichzeitig wappnet sich der Sensorikspezialist auf Unternehmensebene gegen digitale Bedrohungen: Die gesamte interne Unternehmensinfrastruktur wird derzeit intensiv auf die Zertifizierung nach der internationalen Sicherheitsnorm ISO 27001 vorbereitet, wofür bereits weitreichende Schutzmaßnahmen erfolgreich eingerichtet wurden.
Mit diesen proaktiven Schritten sichert TR Electronic die Zukunftsfähigkeit seiner Kunden und beweist erneut seine Rolle als verlässlicher Pionier der industriellen Transformation.
Ressourcen und weiterführende Informationen für Kunden:
Offizielle Kundeninformation zum CRA: TR Electronic Kundeninformation CRA (PDF)Meldung von Sicherheitsrisiken (PSIRT): www.tr-electronic.de/psirt
Produktspezifische Konformitätserklärungen: Abrufbar über die zentrale Support-Plattform unter www.tr-electronic.de/...


-
IT-Awards
Aktuelle Beiträge aus "IT-Awards"
-
Bedrohungen
Aktuelle Beiträge aus "Bedrohungen"
- Netzwerke
-
Plattformen
- Schwachstellen-Management
- Betriebssystem
- Server
- Endpoint
- Storage
- Physische IT-Sicherheit
- Verschlüsselung
- Allgemein
- Cloud und Virtualisierung
- Mobile Security
Aktuelle Beiträge aus "Plattformen" -
Applikationen
Aktuelle Beiträge aus "Applikationen"
-
Identity- und Access-Management
- Benutzer und Identitäten
- Authentifizierung
- Biometrie
- Smartcard und Token
- Access Control / Zugriffskontrolle
- Blockchain, Schlüssel & Zertifikate
- Zugangs- und Zutrittskontrolle
- Passwort-Management
- Allgemein
Aktuelle Beiträge aus "Identity- und Access-Management" -
Security-Management
- Compliance und Datenschutz
- Standards
- Sicherheits-Policies
- Risk Management / KRITIS
- Notfallmanagement
- Awareness und Mitarbeiter
- Sicherheitsvorfälle
- Allgemein
- Digitale Souveränität
Aktuelle Beiträge aus "Security-Management" -
Specials
Aktuelle Beiträge aus "Specials"
- eBooks
- Security Visionen 2026
- Zukunft der IT-Sicherheit 2024
- Kompendien
- Anbieter
- Cyberrisiken 2025
- Bilder
- CIO Briefing
-
IT Security Best Practices
Aktuelle Beiträge aus "IT Security Best Practices"
-
mehr...