• Newsletter
  • Whitepaper
  • Webinare
  • Podcast
  • Events
Mobile-Menu
  • Newsletter
    • Newsletter test
  • Whitepaper
  • Webinare
  • Podcast
  • Events
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
    • DSGVO
  • eBooks
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
Logo Logo
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
    Aktuelle Beiträge aus "IT-Awards"
    Im Rahmen von Zero Trust steht nicht mehr die reine Authentifizierung im Vordergrund, sondern die Frage, wie Vertrauen eingesetzt und begrenzt wird. (Bild: Airlock)
    gesponsert
    Sichere Autorisierung auch für AI Agents
    Token Exchange ermöglicht Kontrolle vernetzter Identitäten
    Enterprise Network Firewalls tragen entscheidend zur Absicherung von Unternehmensnetzwerken bei. (Bild: © Bounty – stock.adobe.com / KI-generiert)
    IT-Awards 2025
    Die beliebtesten Anbieter von Enterprise Network Firewalls 2025
    Security Awareness sorgt für eine Sicherheitskultur, in der Mitarbeitende eine aktive und informierte Verteidigungslinie bilden. (Bild: © photon_photo – stock.adobe.com)
    IT-Awards 2025
    Die beliebtesten Anbieter von Security-Awareness-Trainings 2025
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
    Aktuelle Beiträge aus "Bedrohungen"
    Indirect Prompt Injection: Cyberkriminelle präparieren Payloads in externen Dokumenten so geschickt, dass KI-Modelle diese bei der Verarbeitung fälschlicherweise als legitime Arbeitsanweisungen interpretieren und mit den eigenen Systemrechten ausführen. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Sicherheitsrisiko KI-Agenten
    Die unsichtbare Manipulation von LLMs durch externe Daten
    Bei einem Schlüsselwechsel schaltet der SSH-Server von MikroTik-Geräten fälschlich in den angemeldeten Modus, sodass auch Fremde ohne Passwort Befehle ausführen und Dateien überschreiben können. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    SSH-Befehle ohne Anmeldung
    Fehler im Schlüsselwechsel öffnet Dateizugriff auf MikroTik-Geräten
    NetScaler ADC und Gateway können in Unternehmensumgebungen selbst verwaltet oder als Komponenten von Citrix-verwalteten Cloud-Diensten betrieben werden. Kunden, die die Lösungen selbst betreiben, sollten die neuen Versionen installieren. (Bild: © MT.PHOTOSTOCK - stock.adobe.com / KI-generiert)
    Update: weitere Sicherheitslücke
    BSI meldet aktive Angriffe auf NetScaler-Schwachstelle
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
    Aktuelle Beiträge aus "Netzwerke"
    Indirect Prompt Injection: Cyberkriminelle präparieren Payloads in externen Dokumenten so geschickt, dass KI-Modelle diese bei der Verarbeitung fälschlicherweise als legitime Arbeitsanweisungen interpretieren und mit den eigenen Systemrechten ausführen. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Sicherheitsrisiko KI-Agenten
    Die unsichtbare Manipulation von LLMs durch externe Daten
    Bei einem Schlüsselwechsel schaltet der SSH-Server von MikroTik-Geräten fälschlich in den angemeldeten Modus, sodass auch Fremde ohne Passwort Befehle ausführen und Dateien überschreiben können. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    SSH-Befehle ohne Anmeldung
    Fehler im Schlüsselwechsel öffnet Dateizugriff auf MikroTik-Geräten
    NetScaler ADC und Gateway können in Unternehmensumgebungen selbst verwaltet oder als Komponenten von Citrix-verwalteten Cloud-Diensten betrieben werden. Kunden, die die Lösungen selbst betreiben, sollten die neuen Versionen installieren. (Bild: © MT.PHOTOSTOCK - stock.adobe.com / KI-generiert)
    Update: weitere Sicherheitslücke
    BSI meldet aktive Angriffe auf NetScaler-Schwachstelle
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
    Aktuelle Beiträge aus "Plattformen"
    Windows Hello for Business ersetzt Passwort durch PIN oder Biometrie. Ob der Schutz auf jedem Gerät greift, zeigt erst die Kontrolle nach dem Rollout. (Bild: Gemini / KI-generiert)
    Passwortlose Anmeldung in Windows nach der BSI-Analyse
    Windows Hello for Business sicher ausrollen und kontrollieren
    Von Technik zu Taktik: Kluge Cloud-Entscheidungen sichern über die Effizienz hinaus Souveränität und Sicherheit. (Bild: © Gorodenkoff - stock.adobe.com)
    Cloud-Strategie für Handlungsfähigkeit
    Kritische Infrastruktur Cloud: Warum jetzt Souveränität zählt
    Angreifer können auf iPhones, iPads und Macs beliebigen Code ausführen, indem sie ihre Opfer dazu verleiten, eine präparierte Datei zu öffnen oder zu verarbeiten. (Bild: eakgrungenerd - stock.adobe.com)
    Gezielte Angriffe
    Apple schließt ausgenutzte iOS-Schwachstelle
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
    Aktuelle Beiträge aus "Applikationen"
    Über eine Path-Traversal-Schwachstelle können Cyberangreifer WordPress dazu bringen, statt einer Seitenvorlage eine vorhandene PHP-Datei des Servers zu laden und so Schadcode auszuführen. (Bild: Sohail - stock.adobe.com)
    Path Traversal in Seitenvorlagen
    WordPress-Schwachstelle ermöglicht Remote Code Execution
    Automatisierte Systeme prägen zunehmend den Internetverkehr, weshalb Unternehmen legitime von missbräuchlicher Automatisierung unterscheiden können müssen und ihre automatisierte Abwehr stärken sollten. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Cybersecurity im Zeitalter der Automatisierung
    Wenn Maschinen Maschinen angreifen
    Rubrik-CTO Arvind Nithrakashyap: „Wir setzen Frontier-KI ein und erkennen Schwachstellen damit schneller, als es unsere herkömmlichen Code-Scanner ermöglichen.“ (Bild: Rubrik)
    Code-Sicherheit mit Frontier-KI
    Rubrik-Dienst für KI-gestütztes Red-Teaming von Kundencode
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
    Aktuelle Beiträge aus "Identity- und Access-Management"
    Seit die Identität die Netzwerkgrenze abgelöst hat, ist sie das Hauptziel von Angreifern. Doch FIDO2 und Passkeys entziehen Phishing die Grundlage. (Bild: janews094 - stock.adobe.com)
    Phishingresistente Authentifizierung
    Warum Phishing an FIDO2 und Passkeys scheitert
    EUVD-2026-56844 / CVE-2026-71362 ist gefährlich, weil Angreifer ohne Anmeldung und ohne Zutun eines Nutzers über das Netzwerk die Berechtigungsprüfung umgehen und sich erweiterten Zugriff auf sensible Ressourcen verschaffen können. (Bild: © Oleksii - stock.adobe.com)
    Fehlerhafte Autorisierung
    Adobe-Commerce-Schwachstelle verschafft Zugriff auf sensible Daten
    Windows Hello for Business ersetzt Passwort durch PIN oder Biometrie. Ob der Schutz auf jedem Gerät greift, zeigt erst die Kontrolle nach dem Rollout. (Bild: Gemini / KI-generiert)
    Passwortlose Anmeldung in Windows nach der BSI-Analyse
    Windows Hello for Business sicher ausrollen und kontrollieren
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
    Aktuelle Beiträge aus "Security-Management"
    Je mehr Verantwortung autonome KI-Agenten übernehmen, desto weniger reichen starre Regeln, und desto wichtiger werden Leitplanken, die ihr Verhalten laufend im Blick behalten. (Bild: © InfiniteFlow - stock.adobe.com)
    Sicherheitsstrategien für agentische KI
    Autonom und trotzdem sicher – Aber wie?
    Das Stimmungsbild 2026 der Stiftung Datenschutz zeigt: Fast die Hälfte der Unternehmensführer in Deutschland sieht Datenschutz als strategischen Standortfaktor – und trotzdem stuft ein gutes Drittel den eigenen Handlungsbedarf als hoch ein. (Bild: Canva / KI-generiert)
    Security als Führungsaufgabe
    5 Gründe, warum Datenschutz auf den Chefschreibtisch gehört
    Citrix habe die beiden Zero-Day-Schwachstellen bei der Untersuchung von Vorfällen in Kundenumgebungen entdeckt und gemeldet. (Bild: Duminda - stock.adobe.com)
    ADC und Gateway betroffen
    Angreifer nutzen zwei RCE-Zero-Days in Citrix NetScaler aus
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
      • Security Management
      • Security Best Practices
      • (ISC)² und die Autoren
    • DSGVO
    Aktuelle Beiträge aus "Specials"
    Eine demilitarisierte Zone ist eine Pufferzone zwischen externem und internem Netzwerk. Im militärischen Konztext bezeichnet die DMZ ein Grenzgebiet ohne Soldaten, wie hier zwischen Süd- und Nordkorea. (Bild: Jozef Durok via Getty Images)
    Definition DMZ
    Was ist eine demilitarisierte Zone?
    In einem Security Operations Center (SOC) laufen die Fäden aller sicherheitsrelevanten IT-Systeme eines Unternehmens zusammen.  (Bild: Iulian Catalin via Canva)
    Definition SOC
    Was ist ein Security Operations Center?
    Malware-as-a-Service (MaaS) ist ein beliebtes und weit verbreitetes Geschäftsmodell im Cybercrime-Umfeld, bei dem einsatzbereite, voll funktionsfähige Schadsoftware auf Mietbasis vertrieben wird. (Bild: frei lizenziert)
    Definition MaaS | Malware-as-a-Service
    Was ist Malware-as-a-Service (MaaS)?
  • eBooks
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
    Aktuelle Beiträge aus "IT Security Best Practices"
    XDR (Extended Detection and Response) erkennt Angriffe auf Endpoints frühzeitig. (Darwin Laganzon)
    Best Practices für Detection and Response
    Angriffe auf Endpoints erkennen, bevor der Schaden eintritt
    Eine wirksame Notfallvorsorge muss auch fortschrittliche Attacken vorhersehen. (Tumisu)
    Best Practices für Detection and Response
    Lücken in der Notfallvorsorge schließen
    Der Schutz von Operational Technology erfordert spezielle Security-Maßnahmen. (Gerd Altmann)
    Best Practices für OT-Sicherheit
    So finden Sie den richtigen Schutz für Fertigungssysteme
    Security-by-Design ist bei Cloud-Apps besonders wichtig. (Werner Moser)
    Best Practices für Cloud-Applikationen
    So gelingt Security by Design bei Cloud-Anwendungen
  • mehr...
Anmelden

Bildergalerien

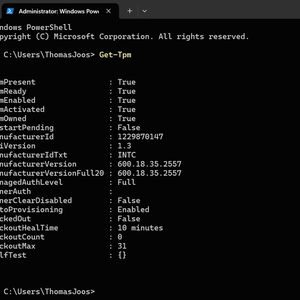
Das Cmdlet "Get-Tpm" meldet auf dem Testgerät ein einsatzbereites Intel-TPM mit der Herstellerversion 600.18.35.2557, "LockedOut" auf "False" und eine Sperrzeit von 10 Minuten. (Bild: Joos)

Windows Hello for Business sicher ausrollen und kontrollieren

BU fehlt (Bild: NetKnights)

Mehr-Faktor-Authentifizierung mit Shibboleth und privacyIDEA

Der Bereich Scannen der App Malware Remover bietet einen Sofort-Scan und vier Statusfelder mit Frequenz, letztem Lauf, Sofortlauf nach Definitions-Update und Lauf-Status. (Bild: Joos)

Malware-Schutz auf QNAP-NAS richtig steuern

Die Untersuchung zeigt, wie Identitätsmissbrauch und lange Verweildauern das aktuelle Bedrohungsbild prägen. (Bild: Eye Security)

MFA stoppt 79 Prozent der BEC-Angriffe nicht mehr

Folgen Sie uns auf:
Add as a preferred source on Google

Cookie-Manager AGB Hilfe Vertrag widerrufen Kundencenter Mediadaten Datenschutz Barrierefreiheit Impressum & Kontakt KI-Leitlinien Autoren

Copyright © 2026 Vogel Communications Group

Diese Webseite ist eine Marke von Vogel Communications Group. Eine Übersicht von allen Produkten und Leistungen finden Sie unter www.vogel.de

Bildrechte

Bildrechte auf dieser Seite