Automatisierter Traffic wächst und KI erleichtert groß angelegte Angriffe. Für Sicherheitsverantwortliche stellt sich deshalb die Frage, wie sich legitime und missbräuchliche automatisierte Zugriffe zuverlässig unterscheiden lassen.
Automatisierte Systeme prägen zunehmend den Internetverkehr, weshalb Unternehmen legitime von missbräuchlicher Automatisierung unterscheiden können müssen und ihre automatisierte Abwehr stärken sollten.
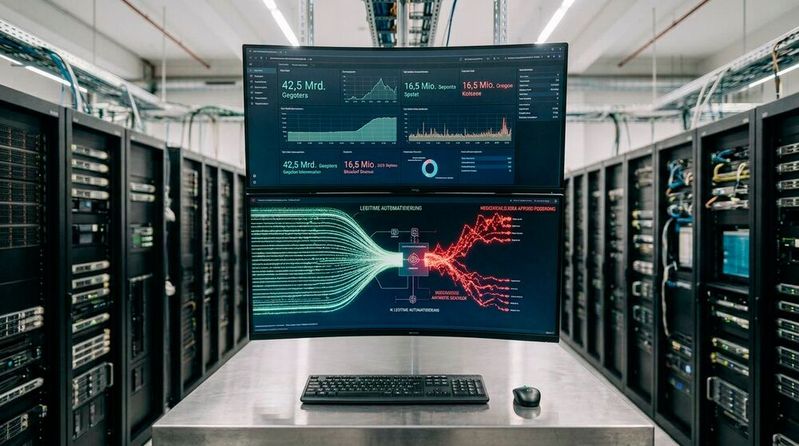
Sicherheitsverantwortliche kämpfen längst nicht mehr nur gegen menschliche Angreifer. Sie kämpfen zunehmend gegen automatisierte Systeme. Eine Analyse von Bunny von 42,5 Milliarden Requests zwischen Januar und Mai 2026 zeigt, dass rund jeder fünfte Request automatisiert erzeugt wird. Besonders bemerkenswert ist dabei die Zusammensetzung des Traffics. Nicht Suchmaschinen oder KI-Crawler dominieren den automatisierten Anteil, sondern HTTP-Bibliotheken und API-basierte Clients. Sie verursachten im Untersuchungszeitraum rund 19 Prozent des gesamten beobachteten Datenverkehrs.
Diese Entwicklung verändert das Sicherheitsverständnis vieler Unternehmen grundlegend. Automatisierung ist heute kein Sonderfall mehr, sondern fester Bestandteil des regulären Internetverkehrs. APIs verbinden Anwendungen miteinander, Skripte übernehmen Geschäftsprozesse und Bots führen Aufgaben aus, die früher manuell erledigt wurden.
Die Herausforderung besteht deshalb nicht darin, automatisierten Traffic grundsätzlich zu blockieren. Entscheidend ist vielmehr die Fähigkeit, legitime Automatisierung von missbräuchlicher Nutzung zu unterscheiden. Genau hier geraten traditionelle Sicherheitsansätze zunehmend unter Druck. Viele Sicherheitsmechanismen wurden für eine Welt entwickelt, in der menschliche Nutzer den Großteil des Traffics erzeugten. Diese Annahme verliert zunehmend ihre Gültigkeit.
Besonders sichtbar wird dieser Wandel bei KI-basierten Crawlern. Laut der Analyse entfielen 0,54 Prozent des gesamten Traffics auf KI-Crawler. Damit liegen sie erstmals leicht vor klassischen Suchmaschinen-Bots, die auf 0,50 Prozent kamen. Noch vor wenigen Jahren wären solche Werte kaum vorstellbar gewesen.
Die Bedeutung dieser Entwicklung reicht weit über den eigentlichen Traffic-Anteil hinaus. KI-Anbieter greifen auf Webinhalte zu, um Modelle zu trainieren, Informationsbestände zu aktualisieren oder Inhalte in Echtzeit für Nutzeranfragen abzurufen. Dadurch entstehen neue Zugriffsmuster, die sich deutlich von traditionellen Suchmaschinen unterscheiden.
Für Unternehmen stellt sich deshalb eine Reihe strategischer Fragen. Welche Inhalte sollen für KI-Systeme zugänglich sein? Welche Ressourcen dürfen automatisiert genutzt werden? Und wie lassen sich erwünschte von unerwünschten Zugriffen unterscheiden?
Die Diskussion um KI-Crawler ist damit längst nicht mehr nur eine technische oder sicherheitsrelevante Fragestellung. Sie betrifft ebenso Themen wie Datenhoheit, Governance und den Umgang mit digitalen Unternehmenswerten.
Während sich der Traffic verändert, bleibt ein anderer Teil der Bedrohungslandschaft erstaunlich konstant. 45,5 Prozent aller kategorisierten WAF-Blockierungen entfielen auf Injection-Angriffe wie SQL Injection, Cross-Site-Scripting oder Remote-Code-Execution. Besonders häufig waren Versuche, über Local-File-Inclusion-Angriffe sensible Dateien und Verzeichnisstrukturen auszulesen.
Bemerkenswert ist außerdem die anhaltende Aktivität rund um bekannte Schwachstellen. Selbst Log4Shell, dessen Veröffentlichung bereits mehrere Jahre zurückliegt, verursachte im Untersuchungszeitraum noch mehr als 184.000 Blockierungen. Diese Beobachtungen werden durch aktuelle Analysen europäischer Behörden bestätigt. Laut ENISA zählt die Ausnutzung von Schwachstellen mit 21,3 Prozent zu den wichtigsten initialen Angriffsvektoren. Gleichzeitig weist die Behörde darauf hin, dass neue Schwachstellen häufig innerhalb weniger Tage nach ihrer Veröffentlichung ausgenutzt werden. Der BSI-Lagebericht 2025 dokumentiert zudem einen Anstieg von Exploitation-Angriffen um 38 Prozent gegenüber dem vorherigen Berichtszeitraum.
Die wichtigste Erkenntnis daraus ist schlicht, dass Angreifer nicht zwingend neue Schwachstellen finden müssen. Es reicht häufig aus, bekannte Sicherheitslücken automatisiert und im großen Maßstab zu scannen, bis sie auf ungepatchte Systeme treffen. Für viele Unternehmen sind deshalb grundlegende Sicherheitsmaßnahmen weiterhin die wirksamsten. Ein konsequentes Schwachstellenmanagement und zeitnahes Patchen bieten oft mehr Schutz als die Jagd nach der neuesten Angriffstechnik.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Neben der Automatisierung verändert vor allem die Geschwindigkeit die heutige Bedrohungslage. Im Untersuchungszeitraum wurde ein Layer-7-Angriff mit einer Spitze von 16,5 Millionen Requests pro Sekunde beobachtet. Die Anfragen stammten von rund 392.000 unterschiedlichen IP-Adressen.
Die eigentliche Bedeutung solcher Ereignisse liegt weniger in den absoluten Zahlen als in der Geschwindigkeit, mit der Angriffe heute orchestriert werden können. Moderne Botnetze verteilen Lasten auf Hunderttausende Systeme und erzeugen innerhalb kürzester Zeit eine enorme Wirkung. Für Verteidiger entsteht daraus ein fundamentales Problem. Viele klassische Prozesse basieren auf Analyse, Eskalation und manueller Reaktion. Moderne Angriffe entwickeln sich jedoch oft schneller, als solche Abläufe greifen können.
Sicherheitsteams müssen daher davon ausgehen, dass zwischen Angriffsbeginn und möglicher Beeinträchtigung kritischer Systeme nur noch sehr wenig Zeit liegt. Frühzeitige Erkennung und automatisierte Reaktionen gewinnen dadurch erheblich an Bedeutung.
Lange Zeit galt hohes Datenaufkommen als wichtiger Indikator für verdächtige Aktivitäten. Diese Sichtweise greift zunehmend zu kurz. Automatisierte Systeme erzeugen heute einen erheblichen Teil des legitimen Internetverkehrs. Ein hoher Bot-Anteil bedeutet daher nicht automatisch ein Sicherheitsrisiko. Umgekehrt können Angriffe so geschickt verteilt werden, dass einzelne Systeme nur unauffällige Mengen an Requests sehen.
Entscheidend wird daher der Kontext hinter den Anfragen. Wer kommuniziert mit der Anwendung? Wie verhält sich der Client? Entspricht das Verhalten bekannten Mustern oder weicht es davon ab?
Genau deshalb gewinnen verhaltensbasierte Analysen an Bedeutung. Sie betrachten nicht nur einzelne Requests, sondern auch Muster, Frequenzen und Zusammenhänge. Das hilft dabei, missbräuchliche Automatisierung zu erkennen, ohne legitime Nutzer oder Anwendungen unnötig einzuschränken.
Aus den beobachteten Entwicklungen lassen sich mehrere praktische Empfehlungen ableiten:
1. Unternehmen sollten automatisierten Traffic systematisch klassifizieren und überwachen. Ohne Transparenz lässt sich weder Risiko noch Nutzen korrekt bewerten.
2. APIs müssen als eigenständige Angriffsfläche betrachtet werden. Da ein erheblicher Teil automatisierter Kommunikation über APIs erfolgt, verdienen sie denselben Schutz wie klassische Webanwendungen.
3. Verhaltensbasierte Erkennungsverfahren sollten ausgebaut werden. Signaturen bleiben wichtig, reichen allein jedoch nicht mehr aus, um dynamische Angriffe zuverlässig zu identifizieren.
4. Schwachstellenmanagement und Patch-Prozesse müssen konsequent umgesetzt werden. Die hohe Zahl erfolgreicher Angriffsversuche auf bekannte Schwachstellen zeigt, wie wichtig diese Grundlagenarbeit weiterhin ist.
5. Incident-Response-Prozesse sollten auf hochautomatisierte und kurzfristige Angriffswellen ausgelegt sein. Je schneller Angriffe ablaufen, desto wichtiger werden automatisierte Gegenmaßnahmen.
Die Analyse von 42,5 Milliarden Requests zeigt vor allem, dass die Sicherheitslandschaft zunehmend von Maschinen geprägt wird. Automatisierte Systeme erzeugen bereits erhebliche Teile des Internetverkehrs. KI-Crawler erreichen nahezu das Niveau klassischer Suchmaschinen-Bots. Gleichzeitig werden Angriffe schneller, verteilter und effizienter.
Für Unternehmen besteht die entscheidende Herausforderung deshalb nicht darin, möglichst viel Traffic zu blockieren. Erfolgreiche Cyberabwehr hängt zunehmend davon ab, legitime Automatisierung von missbräuchlicher Automatisierung unterscheiden zu können. Wer diese Unterscheidung beherrscht, schafft eine der wichtigsten Voraussetzungen für resiliente Sicherheitsstrategien in einer zunehmend automatisierten Internetwelt.
Über den Autor: Dejan Grofelnik Pelzel ist Gründer und CEO von bunny.net, einer globalen Edge-Cloud-Plattform. Er beschäftigt sich seit Jahren mit der Skalierung moderner Internetinfrastruktur sowie mit den Herausforderungen rund um Performance, Sicherheit und Komplexität in einer zunehmend KI-getriebenen digitalen Wirtschaft.