Ein Service-Desk-Agent erhält einen Anruf von einer Person, die angibt, keinen Zugriff mehr auf ihr Konto zu haben. Der Zugang wird dringend benötigt, da in wenigen Minuten ein wichtiges Meeting beginnt. Die Stimme klingt vertraut, der Anrufer kennt interne Abläufe, den Namen seines Vorgesetzten und nutzt die übliche Unternehmenssprache. Auf den ersten Blick wirkt alles plausibel. Doch was, wenn die Person am anderen Ende der Leitung nicht diejenige ist, für die sie sich ausgibt?
KI-gestützte Identitätsfälschungen erhöhen den Druck auf Service Desks. Sichere Verifizierungsprozesse werden zum entscheidenden Baustein moderner Identity Security.
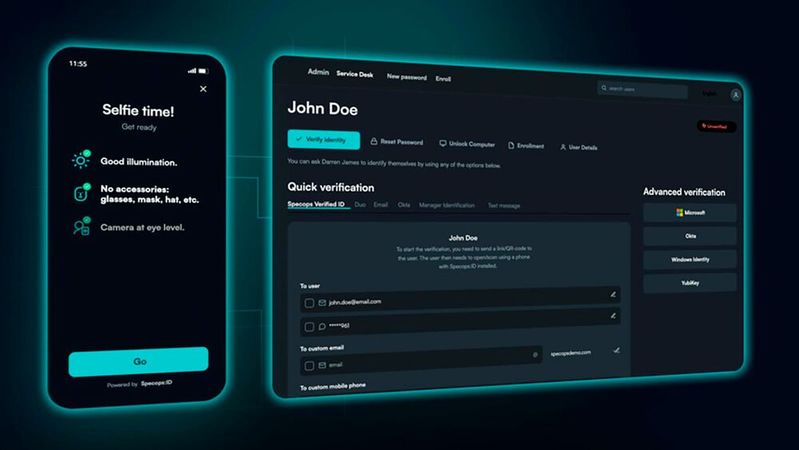
(Bild: Specops Software)
Social Engineering zählt seit Jahren zu den erfolgreichsten Angriffsmethoden. Mit dem Aufkommen leistungsfähiger KI-Tools hat sich jedoch die Qualität solcher Angriffe deutlich verändert. Moderne Large-Language-Models (LLM) und Voice-Cloning-Technologien ermöglichen es Angreifern, überzeugende Identitäten aufzubauen und selbst erfahrene Support-Mitarbeiter unter Druck zu setzen.
Problematisch ist dabei nicht die KI-generierte Stimme selbst. Vielmehr nutzen Angreifer Service-Desk-Prozesse zunehmend als alternativen Authentifizierungspfad, um bestehende Sicherheitskontrollen wie Passwörter oder Multi-Faktor-Authentifizierung (MFA) zu umgehen. Für Unternehmen entsteht damit eine oft unterschätzte Angriffsfläche innerhalb ihres Identitäts- und Zugriffsmanagements.
KI macht Social Engineering skalierbarer und glaubwürdiger
Generative KI verändert nicht die Grundprinzipien von Social-Engineering-Angriffen. Angreifer setzen weiterhin auf Vertrauen, Autorität und künstlich erzeugte Dringlichkeit. Neu ist jedoch, wie einfach sich diese Methoden inzwischen personalisieren und skalieren lassen.
Moderne KI-Lösungen können Stimmen anhand kurzer Audioaufnahmen nachbilden oder Gespräche in Echtzeit manipulieren. Dadurch verlieren klassische Vertrauensmerkmale an Aussagekraft. Selbst Mitarbeiter, die regelmäßig mit bestimmten Personen kommunizieren, können nicht mehr davon ausgehen, dass eine vertraute Stimme tatsächlich die Identität des Anrufers bestätigt.
Gleichzeitig erleichtert KI die Vorbereitung von Angriffen. Öffentlich verfügbare Informationen aus sozialen Netzwerken, Firmenwebsites oder früheren Datenlecks lassen sich automatisiert auswerten und in überzeugende Angriffsszenarien integrieren. Dadurch steigt die Wahrscheinlichkeit, dass Sicherheitsfragen korrekt beantwortet und Verifizierungsprozesse erfolgreich umgangen werden.
Warum der Service Desk zunehmend zum Angriffsziel wird
Aus Sicht von Angreifern ist der Service Desk ein besonders attraktiver Einstiegspunkt. Während Unternehmen erhebliche Ressourcen in den Schutz von Identitäten investieren, verfügen Service-Desk-Mitarbeiter häufig über die Möglichkeit, Passwörter zurückzusetzen, MFA-Verfahren neu zu registrieren oder Konten wieder freizuschalten.
Genau diese Prozesse stehen zunehmend im Fokus von Angreifern.
Der Angriff beginnt in der Regel nicht mit Malware oder einem technischen Exploit, sondern mit der Sammlung von Informationen über einen Mitarbeiter. Anschließend kontaktiert der Angreifer den Service Desk, gibt sich als legitimer Benutzer aus und beantragt eine Kontowiederherstellung oder MFA-Neuregistrierung.
Gelingt dieser Schritt, werden etablierte Schutzmechanismen oft vollständig umgangen. Der Angreifer muss weder ein Passwort knacken noch eine MFA-Lösung technisch überwinden. Stattdessen missbraucht den vorgesehenen Support-Prozess zur Kontoübernahme.
Damit wird deutlich: Die eigentliche Schwachstelle liegt häufig nicht in der Authentifizierung selbst, sondern in den Verfahren zur Wiederherstellung von Identitäten.
Viele Unternehmen haben ihre Identitätssicherheit in den vergangenen Jahren deutlich verbessert. Starke Passwortrichtlinien, Multi-Faktor-Authentifizierung und Conditional Access gelten heute als grundlegende Sicherheitsmaßnahmen.
Allerdings schützen diese Kontrollen nur dann zuverlässig, wenn auch die zugehörigen Recovery- und Support-Prozesse entsprechend abgesichert sind.
Aus Sicht eines Angreifers spielt es keine Rolle, wie stark eine Authentifizierungslösung ist, wenn sich dieselbe Identität über einen telefonischen Support-Prozess zurücksetzen lässt. Deshalb rücken Service-Desk-Prozesse zunehmend in den Fokus moderner Zero-Trust-Strategien.
Auch phishingresistente MFA-Verfahren bieten nur begrenzten Schutz, wenn Angreifer den Service Desk dazu bewegen können, Authentifizierungsfaktoren neu zu registrieren oder bestehende Verfahren zurückzusetzen.
Die Grenzen menschlicher Entscheidungen
Selbst erfahrene Service-Desk-Agents stehen unter erheblichem Druck. Hohe Ticketvolumina, definierte Service-Level und geschäftskritische Anforderungen sorgen dafür, dass Entscheidungen häufig innerhalb weniger Minuten getroffen werden müssen.
Angreifer nutzen genau diese Rahmenbedingungen aus. Sie kombinieren glaubwürdige Hintergrundinformationen mit plausiblen Notfällen und erzeugen gezielt Zeitdruck. Die Folge: Mitarbeiter verlassen sich verstärkt auf ihr Urteilsvermögen, obwohl immer weniger eindeutige Vertrauenssignale verfügbar sind.
Schulungen und Security-Awareness-Maßnahmen bleiben unverzichtbar. Dennoch wird es zunehmend schwierig, KI-gestützte Identitätsfälschungen allein durch menschliche Einschätzung zuverlässig zu erkennen.
Deshalb setzen viele Unternehmen auf technische Verfahren zur Identitätsverifizierung, die unabhängig von Stimme, Hintergrundwissen oder persönlicher Überzeugungskraft funktionieren. Lösungen wie Specops Secure Service Desk unterstützen dabei, die Identität eines Anrufers anhand definierter Verifizierungsfaktoren zu überprüfen, bevor sicherheitskritische Änderungen durchgeführt werden.
Service-Desk-Prozesse als Teil der Zero-Trust-Strategie betrachten
Mit der zunehmenden Verbreitung von KI-gestützten Identitätsfälschungen sollten Unternehmen den Service Desk nicht länger ausschließlich als Supportfunktion betrachten, sondern als sicherheitskritischen Bestandteil ihrer Identity-Security-Strategie.
Folgende Maßnahmen helfen dabei, das Risiko zu reduzieren:
Verbindliche Identitätsprüfungen für Passwort-Resets, MFA-Änderungen und Kontowiederherstellungen etablieren
Service-Desk-Prozesse in bestehende Zero-Trust-Konzepte integrieren
Audit-Logs und Verifizierungsnachweise lückenlos dokumentieren
Berechtigungen nach dem Least-Privilege-Prinzip vergeben
Regelmäßig Social-Engineering- und Vishing-Simulationen durchführen
Technische Lösungen zur unabhängigen Identitätsverifizierung einsetzen
Je überzeugender Angreifer mithilfe von KI Identitäten nachahmen können, desto wichtiger wird es, Vertrauen durch überprüfbare Nachweise zu ersetzen. Denn letztlich entscheidet nicht die Glaubwürdigkeit eines Anrufers über einen Kontenzugriff, sondern die belastbare Verifikation seiner Identität.
Interactive Walkthrough: Sichere Identitätsprüfung im Service Desk
Wenn KI-generierte Stimmen und zunehmend professionelle Social-Engineering-Taktiken traditionelle Verifizierungsverfahren unter Druck setzen, müssen Unternehmen ihre Help-Desk-Prozesse neu bewerten. Der interaktive Walkthrough von Specops Secure Service Desk zeigt praxisnah, wie sich Anrufer anhand unterschiedlicher Verifizierungsmethoden sicher identifizieren lassen, bevor Passwörter zurückgesetzt oder MFA-Verfahren geändert werden.
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.