














Frankfurt, 25.08.2026 (PresseBox) -
Der Grundgedanke
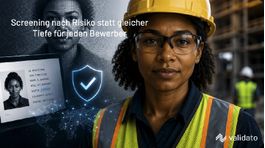
Nicht jede Position trägt dasselbe Risiko, also darf auch nicht jede gleich tief geprüft werden. Validato richtet die Prüftiefe konsequent am Risiko der jeweiligen Rolle aus. Das ist kein Effizienzkniff, sondern rechtlich geboten und methodisch überlegen.
Der rechtliche Grund
DSGVO und § 26 BDSG verlangen, dass nur erforderliche Daten verarbeitet werden. Eine Prüfung, die bei jeder Position gleich tief geht, würde bei risikoarmen Rollen mehr Daten erheben als nötig – ein Verstoss gegen das Erforderlichkeitsprinzip. Validato vermeidet das durch risikobasierte Abstufung.
Der qualitative Grund
Eine Vollprüfung für alle würde nicht nur Recht verletzen, sondern auch Ressourcen fehlleiten. Wer bei jedem Praktikanten dasselbe prüft wie bei einer Geschäftsführerin, verschwendet Aufwand dort, wo kein Risiko liegt, und riskiert Oberflächlichkeit dort, wo es zählt. Risikobasiertes Vorgehen fokussiert die Sorgfalt.
Wie die Abstufung entsteht
Validato bewertet Faktoren wie Datenzugang, Finanz- und Führungsverantwortung sowie regulatorische Anforderungen der Branche. Daraus ergibt sich ein Risikoprofil, das die Modulauswahl bestimmt. Für jede Prüfung ist dokumentiert, warum welche Tiefe gewählt wurde.
Der Vorteil für Unternehmen
Unternehmen erhalten belegbare Verhältnismässigkeit und zahlen dank Pay-per-Use nur für das, was die Rolle erfordert. Gleichzeitig ist die Prüfung dort tief, wo das Risiko es verlangt. Validato verbindet so Rechtssicherheit, Qualität und Kosteneffizienz.
„Alle gleich tief zu prüfen ist nicht gründlich, sondern unverhältnismässig. Validato richtet die Sorgfalt am Risiko aus – dort ist sie am wirksamsten.“
— Reto Marti, Managing Partner, Validato


-
IT-Awards
Aktuelle Beiträge aus "IT-Awards"
-
Bedrohungen
Aktuelle Beiträge aus "Bedrohungen"
- Netzwerke
-
Plattformen
- Schwachstellen-Management
- Betriebssystem
- Server
- Endpoint
- Storage
- Physische IT-Sicherheit
- Verschlüsselung
- Allgemein
- Cloud und Virtualisierung
- Mobile Security
Aktuelle Beiträge aus "Plattformen" -
Applikationen
Aktuelle Beiträge aus "Applikationen"
-
Identity- und Access-Management
- Benutzer und Identitäten
- Authentifizierung
- Biometrie
- Smartcard und Token
- Access Control / Zugriffskontrolle
- Blockchain, Schlüssel & Zertifikate
- Zugangs- und Zutrittskontrolle
- Passwort-Management
- Allgemein
Aktuelle Beiträge aus "Identity- und Access-Management" -
Security-Management
- Compliance und Datenschutz
- Standards
- Sicherheits-Policies
- Risk Management / KRITIS
- Notfallmanagement
- Awareness und Mitarbeiter
- Sicherheitsvorfälle
- Allgemein
- Digitale Souveränität
Aktuelle Beiträge aus "Security-Management" -
Specials
Aktuelle Beiträge aus "Specials"
- eBooks
- Security Visionen 2026
- Zukunft der IT-Sicherheit 2024
- Kompendien
- Anbieter
- Cyberrisiken 2025
- Bilder
- CIO Briefing
-
IT Security Best Practices
Aktuelle Beiträge aus "IT Security Best Practices"
-
mehr...