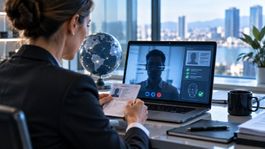









Zürich, 30.09.2026 (PresseBox) - Casos recientes de organizaciones que, sin saberlo, contrataron a falsos empleados remotos –personas que utilizaron identidades robadas o generadas con inteligencia artificial para superar entrevistas por videollamada– han puesto en alerta a los departamentos de seguridad de todo el mundo. Lo que antes se consideraba un riesgo exclusivo de RR. HH. se ha convertido en un vector de intrusión: acceso legítimo a sistemas internos concedido, sin quererlo, a una identidad falsa.
Para Validato, proveedor de Human Risk Management, este fenómeno obliga a repensar la verificación de identidad como parte de la superficie de ataque de una empresa. "Durante años, la ciberseguridad se centró en impedir accesos no autorizados a sistemas ya asignados a personas reales. El nuevo riesgo es distinto: una identidad fabricada que consigue, de forma legítima, que se le asignen credenciales. Verificar de forma robusta quién es realmente la persona detrás de una entrevista o una candidatura ya no es un trámite de RR. HH., es una medida de seguridad", advierte André Naef, CEO de Validato.
La compañía recomienda a CISO y CHRO reforzar la verificación de identidad en contrataciones remotas o internacionales, especialmente para roles con acceso a código fuente, infraestructura o datos sensibles. La comprobación documental y otras medidas antifraude pueden combinarse según el riesgo. Si se pretende utilizar biometría, debe realizarse un análisis jurídico específico: la AEPD considera el tratamiento biométrico para identificación o autenticación un tratamiento de alto riesgo y exige especial atención a la base jurídica, necesidad, proporcionalidad y, cuando proceda, una evaluación de impacto. La biometría no debe presentarse como un componente estándar aplicable a toda contratación.
Sobre Validato: Validato es un proveedor internacional de verificación de antecedentes y Human Risk Management, con sede en Zúrich (Suiza) y actividad internacional. Su plataforma modular, certificada ISO 27001, permite a las empresas configurar verificaciones de candidatos y empleados de forma proporcional al rol y conforme al marco jurídico aplicable. Los datos centrales se procesan y almacenan en Suiza y la UE y se eliminan, según la política de Validato, en un máximo de 120 días. Sin cuotas mínimas ni tarifas de configuración.
Contacto de prensa André Naef, CEO Validato S.A., Claridenstrasse 34, 8002 Zúrich, Suiza +41 44 515 77 78 · http://www.validato.com


-
IT-Awards
Aktuelle Beiträge aus "IT-Awards"
-
Bedrohungen
Aktuelle Beiträge aus "Bedrohungen"
- Netzwerke
-
Plattformen
- Schwachstellen-Management
- Betriebssystem
- Server
- Endpoint
- Storage
- Physische IT-Sicherheit
- Verschlüsselung
- Allgemein
- Cloud und Virtualisierung
- Mobile Security
Aktuelle Beiträge aus "Plattformen" -
Applikationen
Aktuelle Beiträge aus "Applikationen"
-
Identity- und Access-Management
- Benutzer und Identitäten
- Authentifizierung
- Biometrie
- Smartcard und Token
- Access Control / Zugriffskontrolle
- Blockchain, Schlüssel & Zertifikate
- Zugangs- und Zutrittskontrolle
- Passwort-Management
- Allgemein
Aktuelle Beiträge aus "Identity- und Access-Management" -
Security-Management
- Compliance und Datenschutz
- Standards
- Sicherheits-Policies
- Risk Management / KRITIS
- Notfallmanagement
- Awareness und Mitarbeiter
- Sicherheitsvorfälle
- Allgemein
- Digitale Souveränität
Aktuelle Beiträge aus "Security-Management" -
Specials
Aktuelle Beiträge aus "Specials"
- eBooks
- Security Visionen 2026
- Zukunft der IT-Sicherheit 2024
- Kompendien
- Anbieter
- Cyberrisiken 2025
- Bilder
- CIO Briefing
-
IT Security Best Practices
Aktuelle Beiträge aus "IT Security Best Practices"
-
mehr...