







Unsichtbare Altlasten der IT-Sicherheit Security Debt erkennen, priorisieren und abbauen
Anbieter zum Thema


Wer Patches aufschiebt, Legacy-Systeme weiterbetreibt und Schutzmaßnahmen nur halb umsetzt, trifft im Projektalltag meist eine nachvollziehbare Entscheidung. Doch die Kompromisse summieren sich zu Security Debt, einem unsichtbaren Schuldenberg in der IT-Sicherheit, den Angreifer irgendwann einfordern. Für CISOs gilt nicht, ob sie Schulden tilgen, sondern womit sie beginnen.
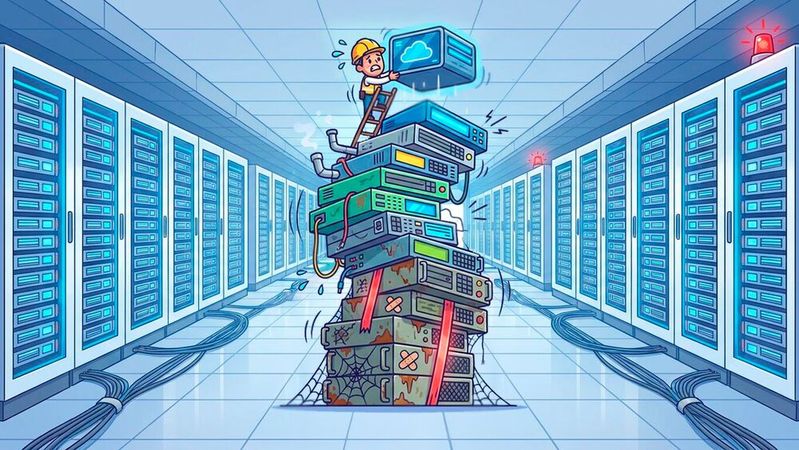
In vielen Unternehmen ist die IT-Sicherheit längst keine punktuelle Disziplin mehr, sondern eine dauerhafte Managementaufgabe. Dennoch werden notwendige Schutzmaßnahmen regelmäßig verschoben, reduziert oder nur teilweise umgesetzt. Gründe dafür sind oftmals knappe Budgets, Zeitdruck in Projekten, fehlende Fachkräfte, komplexe Bestandslandschaften oder konkurrierende Prioritäten. Was kurzfristig als pragmatische Entscheidung erscheint, entwickelt sich langfristig zu einem wachsenden Risiko. Dieses Phänomen lässt sich kurz als Security Debt benennen. Analog zur bekannten Technical Debt bezeichnet Security Debt die Summe aller Sicherheitsdefizite, die durch bewusste oder unbewusste Entscheidungen entstehen und später mit deutlich höherem Aufwand, steigenden Kosten oder im schlimmsten Fall durch Sicherheitsvorfälle bezahlt werden müssen. Für CISOs und IT-Teams ist dieses Konzept strategisch relevant, weil es die IT-Sicherheit als steuerbare Verbindlichkeit sichtbar macht.

State of Software Security Report 2024
Melden Sie sich an oder registrieren Sie sich und lesen Sie weiter
Um diesen Artikel vollständig lesen zu können, müssen Sie registriert sein. Die kostenlose Registrierung bietet Ihnen Zugang zu exklusiven Fachinformationen.
Sie haben bereits ein Konto? Hier einloggen

