







Der Generalschlüssel für Administratoren hat ausgedient Windows 11 vergibt Adminrechte nur noch pro Vorgang
Windows 11 24H2 und 25H2 bringen den Administratorschutz mit, doch ab Werk bleibt er abgeschaltet. Wer ihn einschaltet, nimmt Administratoren die Dauerrechte, denn Windows vergibt erhöhte Rechte nur noch pro Vorgang. Entscheidend ist die Vorarbeit: Die IT muss klären, wer danach noch Adminrechte braucht.
Meldet sich ein Administrator unter der bisherigen Benutzerkontensteuerung (UAC) an, hält Windows für die ganze Sitzung ein vollwertiges Admin-Token bereit. Den Diebstahl von Anmeldetoken schätzt Microsoft im Digital Defense Report 2024 auf 39.000 Fälle täglich. Mit KB5120998 vom 27.08.2026 liefert der Hersteller Administrator Protection aus, in der deutschen Oberfläche Administratorschutz. Unternehmen sollten mit dem Einschalten zugleich klären, welche Konten danach noch Adminrechte brauchen.
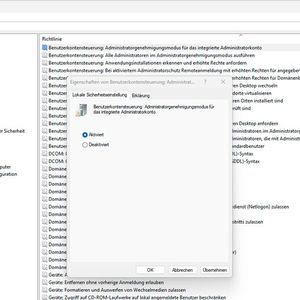
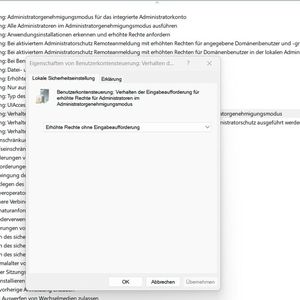
Die alte UAC teilt ein Profil zwischen zwei Token
Bisher erhält ein Mitglied der lokalen Gruppe Administratoren beim Anmelden zwei Token. Im vollen Token ist die Administratorengruppe aktiviert, im eingeschränkten Token steht sie auf "DenyOnly" und zählt dort nur für Verweigerungen. Startet der Anwender ein Programm mit erhöhten Rechten, greifen beide Token auf dasselbe Benutzerprofil zu, samt Ordnern und Registry-Zweig HKCU.
Melden Sie sich an oder registrieren Sie sich und lesen Sie weiter
Um diesen Artikel vollständig lesen zu können, müssen Sie registriert sein. Die kostenlose Registrierung bietet Ihnen Zugang zu exklusiven Fachinformationen.
Sie haben bereits ein Konto? Hier einloggen

