• Newsletter
  • Whitepaper
  • Webinare
  • Podcast
  • Events
Mobile-Menu
  • Newsletter
    • Newsletter test
  • Whitepaper
  • Webinare
  • Podcast
  • Events
  • Start
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
    • DSGVO
  • eBooks
  • Security-Momentum 2027
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
Logo Logo
  • Start
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
    Aktuelle Beiträge aus "IT-Awards"
    Die Gewinner der IT-Awards 2026 stehen fest. Hier sind die strahlenden Preisträger der sechs Kategorien aus dem Bereich IT-Sicherheit.  (Bild: Manuel Emme Fotografie)
    IT-Awards 2026
    Das sind die Gewinner der IT-Awards 2026
    Security-Insider verleiht heute Abend die IT-Awards 2026 in sechs Kategorien.  (Bild: Vogel IT-Medien)
    Abendgala am 15. Oktober
    Festliche Verleihung der IT-Awards 2026
    Im Rahmen von Zero Trust steht nicht mehr die reine Authentifizierung im Vordergrund, sondern die Frage, wie Vertrauen eingesetzt und begrenzt wird. (Bild: Airlock)
    gesponsert
    Sichere Autorisierung auch für AI Agents
    Token Exchange ermöglicht Kontrolle vernetzter Identitäten
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
    Aktuelle Beiträge aus "Bedrohungen"
    Threat-Actor-Intelligence wird erst belastbar, wenn TTPs, Infrastruktur, Tool-Artefakte und Angriffspfade korreliert werden, um reale Risiken in der eigenen Umgebung priorisiert abzuleiten. (Bild: Midjourney / KI-generiert)
    Threat Actor Intelligence
    Wie Markenbildung und Zuordnung im Cybercrime funktioniert
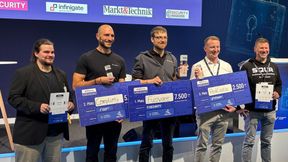
    Tobias Scharnowski (Mitte) gewann beim Athene Startup Award UP26@it-sa für Fuzzware 7.500 Euro. Er konnte sich gegen die anderen vier Finalisten durchsetzen: (v.l.n.r.) Guilherme Santos von Blindsight, Dr. Markus Hornsteiner von Complioty, Stefan Köhler von Redcastle und Adam Lundqvist von Squr.  (Bild: Vogel IT-Medien GmbH)
    Preisverleihung auf der it-sa
    Fuzzware gewinnt Athene Startup Award UP26@it-sa
    Aufgrund einer Schwachstelle in Manila können angemeldete Nutzer projektübergreifend Berechtigungen öffentlicher Dateifreigaben verändern und dadurch vertrauliche Daten auslesen, manipulieren oder rechtmäßigen Nutzern den Zugriff entziehen. (Bild: kentoh - stock.adobe.com)
    Fehlende Rechteprüfung in der API
    Fehler in OpenStack Manila lässt Fremde öffentliche Freigaben steuern
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
    Aktuelle Beiträge aus "Netzwerke"
    Die Energieversorgung zählt zu den Anwendungsfeldern, in denen CIRES seine Technologien unter realitätsnahen Bedingungen testen will. (Bild: KI-generiert)
    Europäisches Forschungsprojekt
    CIRES entwickelt resilientes Edge Computing für kritische Infrastrukturen
    Tobias Scharnowski (Mitte) gewann beim Athene Startup Award UP26@it-sa für Fuzzware 7.500 Euro. Er konnte sich gegen die anderen vier Finalisten durchsetzen: (v.l.n.r.) Guilherme Santos von Blindsight, Dr. Markus Hornsteiner von Complioty, Stefan Köhler von Redcastle und Adam Lundqvist von Squr.  (Bild: Vogel IT-Medien GmbH)
    Preisverleihung auf der it-sa
    Fuzzware gewinnt Athene Startup Award UP26@it-sa
    Drivelock zeigt in Live-Demos auf der it-sa Angriffsszenarien und mögliche Schutzmaßnahmen. (Bild: Dall-E / KI-generiert)
    it-sa 2026: Neuer Markenauftritt mit Idgard
    Drivelock zeigt KI-Agenten-Kontrolle und Cloud-Wahlfreiheit
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
    Aktuelle Beiträge aus "Plattformen"
    Die Energieversorgung zählt zu den Anwendungsfeldern, in denen CIRES seine Technologien unter realitätsnahen Bedingungen testen will. (Bild: KI-generiert)
    Europäisches Forschungsprojekt
    CIRES entwickelt resilientes Edge Computing für kritische Infrastrukturen
    Tobias Scharnowski (Mitte) gewann beim Athene Startup Award UP26@it-sa für Fuzzware 7.500 Euro. Er konnte sich gegen die anderen vier Finalisten durchsetzen: (v.l.n.r.) Guilherme Santos von Blindsight, Dr. Markus Hornsteiner von Complioty, Stefan Köhler von Redcastle und Adam Lundqvist von Squr.  (Bild: Vogel IT-Medien GmbH)
    Preisverleihung auf der it-sa
    Fuzzware gewinnt Athene Startup Award UP26@it-sa
    Cybersicherheit wird mit dem CRA verbindlich, weshalb Sicherheit von Anfang an eingeplant, über den gesamten Lebenszyklus gepflegt und nachweisbar dokumentiert werden muss. (Bild: © ipopba - stock.adobe.com / KI-generiert)
    Cybersicherheit für digitale Produkte
    Warum der CRA Hersteller zum Umdenken zwingt
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
    Aktuelle Beiträge aus "Applikationen"
    Aufgrund einer Schwachstelle in Manila können angemeldete Nutzer projektübergreifend Berechtigungen öffentlicher Dateifreigaben verändern und dadurch vertrauliche Daten auslesen, manipulieren oder rechtmäßigen Nutzern den Zugriff entziehen. (Bild: kentoh - stock.adobe.com)
    Fehlende Rechteprüfung in der API
    Fehler in OpenStack Manila lässt Fremde öffentliche Freigaben steuern
    Atlassian liefert neben Sicherheitsupdates drei mögliche Workarounds für die kritische Schwachstelle EUVD-2026-92807 / CVE-2026-21589. (Bild: Dall-E / Vogel IT-Medien GmbH / KI-generiert)
    EUVD-2026-92807 / CVE-2026-21589
    Kritische Atlassian-Schwachstelle in acht Produkten wird ausgenutzt
    Die beiden kritischen PHP-Schwachstellen könnten Millionen Webseiten betreffen, auf denen die Open-Source-Programmiersprache läuft. (Bild: blackboard - stock.adobe.com)
    Mögliche Zero Days
    Zwei kritische PHP-Schwachstellen bedrohen Millionen Webseiten
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
    Aktuelle Beiträge aus "Identity- und Access-Management"
    Offengelegte API-Schlüssel und Zugriffstoken sind ein hohes Sicherheitsrisiko. Ihr Widerruf ist deshalb ebenso wichtig wie der Schutz vor einer Veröffentlichung. (Bild: KI-generiert)
    GitHub-Repositories
    Offengelegte Zugangsdaten bleiben jahrelang nutzbar
    KI-Agenten brauchen eigene Identitäten mit benannten Verantwortlichen und lückenloser Protokollierung, damit jede Aktion zurechenbar bleibt. (Bild: © Arnab Dey - stock.adobe.com / KI-generiert)
    Autonome Agenten im Identitätsmanagement
    Wenn KI zur Nutzergruppe wird
    Device-Code-Phishing missbraucht legitime Cloud-Anmeldungen: Angreifer nutzen täuschend echte Aufforderungen zur Kontoverifizierung, um Zugang zu Cloud-Konten zu erhalten. (Bild: © tanitost - stock.adobe.com)
    Identitätsschutz in Cloud-Umgebungen
    Wenn der legitime Login zum Angriffspfad wird
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
    Aktuelle Beiträge aus "Security-Management"
    Threat-Actor-Intelligence wird erst belastbar, wenn TTPs, Infrastruktur, Tool-Artefakte und Angriffspfade korreliert werden, um reale Risiken in der eigenen Umgebung priorisiert abzuleiten. (Bild: Midjourney / KI-generiert)
    Threat Actor Intelligence
    Wie Markenbildung und Zuordnung im Cybercrime funktioniert
    Die Energieversorgung zählt zu den Anwendungsfeldern, in denen CIRES seine Technologien unter realitätsnahen Bedingungen testen will. (Bild: KI-generiert)
    Europäisches Forschungsprojekt
    CIRES entwickelt resilientes Edge Computing für kritische Infrastrukturen
    Cybersicherheit wird mit dem CRA verbindlich, weshalb Sicherheit von Anfang an eingeplant, über den gesamten Lebenszyklus gepflegt und nachweisbar dokumentiert werden muss. (Bild: © ipopba - stock.adobe.com / KI-generiert)
    Cybersicherheit für digitale Produkte
    Warum der CRA Hersteller zum Umdenken zwingt
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
      • Security Management
      • Security Best Practices
      • (ISC)² und die Autoren
    • DSGVO
    Aktuelle Beiträge aus "Specials"
    Vom Startup zum Gewinner des Athene Startup Awards UP26@it-sa: Darauf hoffen die Unternehmen Fuzzware, Squr, Complioty, Redcastle und Blindsight. (Bild: Sunny studio - stock.adobe.com)
    Athene Startup Award UP26@it-sa
    Fünf Startups wollen Firmware, Maschinen und KI sicherer machen
    Oliver Küch ist Abteilungsleiter Marketing und PR sowie Innovation Manager bei Athene, dem nationale Forschungszentrum für angewandte Cybersicherheit, das gemeinsam mit der it-sa Initiator des Awards UP@it-sa ist und ihn über seinen Digital Hub Cybersecurity zusammen mit der NürnbergMesse ausrichtet. (Bild: Nationales Forschungszentrum für angewandte Cybersicherheit ATHENE)
    Jury-Interview zum „UP26@it-sa“-Award
    Wie aus Ideen erfolgreiche Innovationen werden
    Eine demilitarisierte Zone ist eine Pufferzone zwischen externem und internem Netzwerk. Im militärischen Konztext bezeichnet die DMZ ein Grenzgebiet ohne Soldaten, wie hier zwischen Süd- und Nordkorea. (Bild: Jozef Durok via Getty Images)
    Definition DMZ
    Was ist eine demilitarisierte Zone?
  • eBooks
  • Security-Momentum 2027
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
    Aktuelle Beiträge aus "IT Security Best Practices"
    XDR (Extended Detection and Response) erkennt Angriffe auf Endpoints frühzeitig. (Darwin Laganzon)
    Best Practices für Detection and Response
    Angriffe auf Endpoints erkennen, bevor der Schaden eintritt
    Eine wirksame Notfallvorsorge muss auch fortschrittliche Attacken vorhersehen. (Tumisu)
    Best Practices für Detection and Response
    Lücken in der Notfallvorsorge schließen
    Der Schutz von Operational Technology erfordert spezielle Security-Maßnahmen. (Gerd Altmann)
    Best Practices für OT-Sicherheit
    So finden Sie den richtigen Schutz für Fertigungssysteme
    Security-by-Design ist bei Cloud-Apps besonders wichtig. (Werner Moser)
    Best Practices für Cloud-Applikationen
    So gelingt Security by Design bei Cloud-Anwendungen
  • mehr...
Einloggen

Bildergalerien

Im Kerberos EType Calculator stehen „0x1c“ für Client, KDC und Dienstkonto sowie „0x24“ als Domänenstandard, daraus berechnet das Werkzeug die Verfahren für Ticket und Sitzungsschlüssel. (Bild: Thomas Joos)

Welche Konten im Active Directory noch RC4 nutzen

PowerShell zeigt die Liste der über WSL installierbaren Linux-Distributionen auf Windows Server 2025, von Ubuntu über Debian bis SUSE Linux Enterprise. (Bild: Joos - Microsoft)

Upgrade auf Server 2025 verlängert das Investitionsfenster um drei Jahre

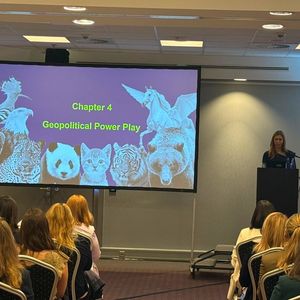
Nach der offiziellen Eröffnung des Events durch Andrea Tribelhorn und Julia Hermann, hielt Dr. Swantje Westpfahl die erste Keynote. Darin erörterte sie, wie geopolitische Events und Cyberrisiken bereits seit Jahren zusammenhängen. (Bild: SheLeadsTech Germany)

Mein Reality-Check: Cybersecurity ist keine Männerdomäne mehr

Meldung und Behandlung eines Zugriffs auf sensible Daten durch Bitdefender AI Guardian (Bild: Bitdefender)

Bitdefender AI Guardian kontrolliert Aktionen von KI-Agenten

Folgen Sie uns auf:
Add as a preferred source on Google

Cookie-Manager AGB Hilfe Vertrag widerrufen Kundencenter Mediadaten Datenschutz Barrierefreiheit Impressum & Kontakt KI-Leitlinien Autoren

Copyright © 2026 Vogel Communications Group

Diese Webseite ist eine Marke von Vogel Communications Group. Eine Übersicht von allen Produkten und Leistungen finden Sie unter www.vogel.de

Bildrechte

Bildrechte auf dieser Seite