Erstmals im LageberichtWas ist der BSI Cyber Index?
Ein Gastbeitrag von
Daniel Thomas Heessel
6 min Lesedauer
Das BSI fasst die Cyberlage erstmals in einem Index zusammen: 170 Punkte, 50 Prozent mehr als im Vorjahr. Was in der Zahl steckt, warum sie steigt und was sie nicht verrät.
Im BSI-Lagebericht 2026 wird erstmals der Cyber Index genannt. Er bildet die IT-Sicherheitslage in Deutschland durch Zusammenfassung von Angriffsfläche, Gefährdungslage und Schadwirkungen ab.
Am 19. November 2026 legte das BSI in Berlin seinen Lagebericht vor. 166 Seiten, Berichtszeitraum Juli 2025 bis Juni 2026. BSI-Präsidentin Claudia Plattner und Bundesinnenminister Alexander Dobrindt stellten den Report vor. Das Urteil: Die IT-Sicherheitslage in Deutschland ist angespannt bis kritisch. Ein Jahr zuvor war sie noch angespannt.
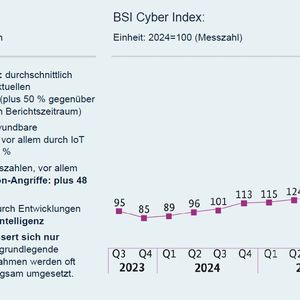
Neu war nicht nur das Urteil. Neu war eine Zahl. Zum ersten Mal fasst das BSI die Lage im Cyberraum in einem Index zusammen, dem BSI Cyber Index, kurz BSI CX. Er stand im Durchschnitt des Berichtszeitraums bei 170 Punkten, 50 Prozent über dem Vorjahr. Im zweiten Quartal 2026 erreichte er 238. Plattner erklärte die Mechanik laut der Deutschen Presse-Agentur in einem Satz: Wenn der Index nach oben geht, wird es schlimmer.
Diese Zahl wird bleiben. Abgeordnete werden sie zitieren, Vorstände werden sie in Folien kopieren, Versicherer werden sie in Prämien übersetzen. Wer sie verwendet, sollte wissen, was in ihr steckt.
Bildergalerie
Wie wird der Cyber Index berechnet?
Der CX beantwortet drei Fragen auf einmal:
Frage
Teilwert
Was der Bericht dazu anführt
Wie verwundbar sind wir?
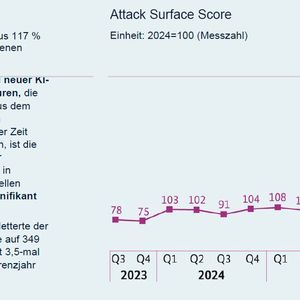
Attack Surface Score (Angriffsfläche)
Schwachstellen, ihre Schwere und ihr Schadenspotenzial
Wie stark wird angegriffen?
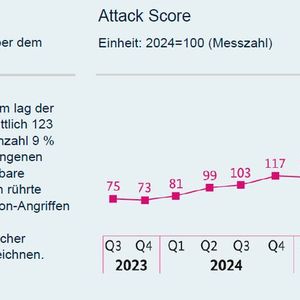
Attack Score (Gefährdungslage)
zum Beispiel Exploitation-Angriffe, DDoS, Ransomware
Was richten die Angriffe an?
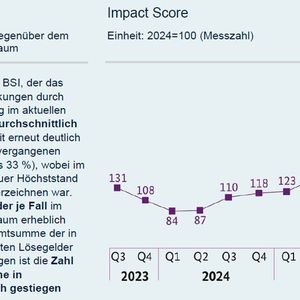
Impact Score (Schadwirkungen)
zum Beispiel infizierte Systeme, Lösegelder
Alle drei sind Messzahlen. Das Jahr 2024 ist als Messzahl auf 100 gesetzt. 170 Punkte bedeuten also nicht 170 Angriffe oder 170 Millionen Euro Schaden. Sie bedeuten: Der Wert liegt 70 Prozent über dem Niveau von 2024.
Wie aus drei Werten einer wird, erklärt das BSI nicht. Man kann es aber nachrechnen, denn der Bericht zeigt in seinen Diagrammen jeden Teilwert und den Index für jedes Quartal seit Mitte 2023. Das Ergebnis ist einfacher als erwartet. Der Index funktioniert wie ein Notendurchschnitt aus drei Fächern. Die drei Teilwerte werden addiert und durch drei geteilt. Keiner zählt mehr als ein anderer. Am Beispiel des zweiten Quartals 2026:
Teilwert
Punkte im 2. Quartal 2026
Angriffsfläche
349
Gefährdungslage
138
Schadwirkungen
226
Summe
713
Geteilt durch drei: BSI CX
238
Diese Rechnung geht in allen zwölf Quartalen auf. Bestätigt hat das BSI sie nicht, die veröffentlichten Werte lassen aber keine andere Gewichtung zu. Daraus folgt etwas Wichtiges: Steigt ein einzelner Teilwert stark, zieht er den ganzen Index mit nach oben, auch wenn sich die anderen beiden kaum bewegen.
Weil die Werte für jedes Quartal vorliegen, lässt sich auch ablesen, wann die Lage gekippt ist. Zehn Quartale lang, von Mitte 2023 bis Ende 2025, lag der Index zwischen 85 und 132 Punkten, also ungefähr auf dem Niveau von 2024 oder etwas darüber. Dann kamen zwei Sprünge. 181 Punkte im ersten Quartal 2026, 238 im zweiten.
Die 170 Punkte, die das BSI als Wert für den Berichtszeitraum nennt, sind der Durchschnitt aus dessen vier Quartalen: 132, 130, 181 und 238. Die beiden Quartale aus 2025 lagen 17 bis 31 Punkte über dem Vorjahr, die beiden aus 2026 um 66 und 114 Punkte. Rund vier Fünftel des Anstiegs fallen damit in die ersten sechs Monate des Jahres 2026.
Woher kommt der Sprung? Die drei Teilwerte haben sich sehr unterschiedlich entwickelt. Verglichen werden jeweils die Durchschnitte des aktuellen Berichtszeitraums mit denen des vorigen:
Teilwert
Juli 2024 bis Juni 2025
Juli 2025 bis Juni 2026
Veränderung
Anteil am Anstieg des Index
Angriffsfläche
101
220
plus 117 %
rund 69 %
Schadwirkungen
126
168
plus 33 %
rund 25 %
Gefährdungslage
113
123
plus 9 %
rund 6 %
BSI CX
113
170
plus 50 %
100 %
Weil alle drei gleich zählen, kommt der größte Teil des Anstiegs aus dem Teilwert, der am stärksten gewachsen ist. Rund zwei Drittel stammen aus der Angriffsfläche. Hinter der Angriffsfläche stehen vor allem Schwachstellen. Täglich wurden im Berichtszeitraum weltweit 160 neue bekannt, 35 Prozent mehr als im Jahr davor.
Hinter den Schadwirkungen stehen zwei Entwicklungen. Die Zahl der infizierten Systeme in Deutschland hat sich auf rund 75.000 im Tagesdurchschnitt fast verdoppelt. 88 Prozent davon waren Android-Geräte, häufig billige Streaming-Boxen und Kameras. Und die Lösegelder: Im zweiten Quartal 2026 lag die durchschnittliche Zahlung je Fall bei rund 1,9 Millionen US-Dollar. Das ist kein deutscher Wert. Das BSI stützt sich hier auf weltweite Daten des Dienstleisters Coveware, dazu unten mehr.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Bei der Gefährdungslage sticht ein Treiber heraus: Exploitation-Angriffe nahmen um 48 Prozent zu.
Die wichtigste Zahl des Berichts steht in keinem Index. Laut BSI vergingen im vorigen Berichtszeitraum zwischen dem Bekanntwerden einer Schwachstelle und ihrer Ausnutzung im Schnitt 53 Tage. Im aktuellen waren es 25, im zweiten Quartal 2026 noch acht. Andere Quellen messen anders und kommen auf andere Werte. Mandiant etwa rechnet ab Verfügbarkeit des Patches und kommt für 2025 auf minus sieben Tage: Ausnutzung vor dem Patch. In der Richtung sind sich alle einig. Das Zeitfenster schrumpft. Ausgenutzte Schwachstellen waren laut Bericht der häufigste Einstiegsweg, und 90 Prozent der angezeigten Ransomware-Fälle trafen 2025 kleine und mittlere Unternehmen.
Im April habe ich an dieser Stelle beschrieben, warum KI die Kostenbarriere für Exploits einreißt. Das BSI bestätigt jetzt die Richtung. So weit die Lage. Sie ist ernst, und der Bericht belegt das. Die Frage ist, ob der Index sie richtig abbildet.
Die Zutaten. Welche Messgrößen in welchen Teilwert eingehen, wie sie normiert und gewichtet werden: Nichts davon steht im Bericht, auf der Website zum Lagebericht oder in der Pressemitteilung. Für mehr als ein Dutzend Einzelstatistiken beschreibt das BSI seine Methodik sorgfältig, Grenzen eingeschlossen. Das ist gute Arbeit. Für die Zahl, die alle zitieren werden, fehlt sie. Und weil der Index erstmals erscheint, ist seine gesamte Vergangenheit eine Rückrechnung. Mit einer Methode, die niemand kennt.
Die Richtung. Eine veröffentlichte Schwachstelle ist zunächst eine gefundene. Gefunden wird mehr, weil Sprachmodelle mitsuchen, bei Angreifern wie bei Verteidigern. Auf Seite 99 schreibt das BSI selbst, es sei noch nicht absehbar, ob das die Angriffsfläche am Ende vergrößert oder verkleinert. Im Index zählt jede gefundene Sicherheitslücke als Verschlechterung. Und selbst die Schwachstellen erklären den Score nicht allein. Auf das Basisjahr umgerechnet läge der Schwachstellenzähler im zweiten Quartal 2026 bei etwa 188 Punkten. Der Score steht bei 349. Was die Differenz treibt, ist offen.
Die Ausreißer. Den Sprung der Schadwirkungen im zweiten Quartal begründet das BSI mit höheren Lösegeldern je Fall. Der Datenlieferant Coveware meldet für dieses Quartal einen Durchschnitt von 1,88 Millionen US-Dollar. Der Median liegt bei 150.000 Dollar, halb so hoch wie im Quartal davor. Wenige sehr hohe Zahlungen heben den Schnitt. Gleichzeitig sank die Gesamtsumme der Lösegelder um acht Prozent, und nur noch jeder fünfte Betroffene zahlt. Weniger Organisationen lassen sich erpressen. Im Index erscheint das als Verschlechterung.
Im Vorwort schreibt Claudia Plattner, nur was man messen könne, lasse sich auch effektiv verändern. Das stimmt. Dann muss man aber wissen, was gemessen wird.
Das BSI könnte mit wenig Aufwand mehr aus seiner Zahl machen. Eine Methodennotiz, wie die Enisa sie für ihren EU Cybersecurity Index veröffentlicht. Die Teilwerte als eigentliche Nachricht, denn sie messen Verschiedenes: Verwundbarkeit plus 117 Prozent ist eine andere Botschaft als Gefährdungslage plus neun Prozent. Und Messgrößen, die Wirkung zeigen statt Mengen. Ausgenutzte statt gemeldete Schwachstellen. Median statt Durchschnitt.
Für CISOs gilt: Den Index muss man kennen, weil er die Debatte prägen wird. Steuern lässt sich damit nichts. Kein Unternehmen kann seinen Beitrag zu 170 Punkten senken. Jedes kann messen, wie lange es von der Veröffentlichung einer Schwachstelle bis zu ihrer Schließung an seinen aus dem Internet erreichbaren Systemen braucht. Und ob es merkt, wenn ein Angreifer schneller war.
Der Index hat 170 Punkte. Die Angreifer haben acht Tage. Nur eine der beiden Zahlen sagt einem CISO, was er morgen tun muss.
Über den Autor: Daniel Thomas Heessel ist Gründer und Geschäftsführer der Threat-Informed Cybersecurity Solutions GmbH sowie Gründer von certmap.de. Er beschäftigt sich mit bedrohungsorientierter Informationssicherheit und der wirksamen Verbindung von Cybersecurity und Compliance. 2026 wurde er als CISO des Jahres ausgezeichnet.