WordPress lebt von Tausenden Plugins, doch jedes manipulierte Update kann auf einen Schlag viele Websites treffen. Deshalb prüft WordPress neue Versionen jetzt, bevor sie ausgeliefert werden. Die Wartezeit hält aber auch dringende Sicherheitspatches zurück. Wer allein auf automatische Updates setzt, schenkt Angreifern ein riskantes Zeitfenster.
Jedes Plugin erweitert WordPress und öffnet zugleich eine Tür für Angreifer. Wer sich nur auf automatische Updates verlässt, vertraut einer Prüfung, die dringende Patches ausbremsen kann.
(Bild: Gemini / KI-generiert)
Dass Plugins im Ökosystem von WordPress eine besondere Rolle für die Sicherheit spielen, zeigen Daten des Sicherheitsanbieters Patchstack. Im „State of WordPress Security in 2026“-Report entfallen 91 Prozent der 2025 neu erfassten Schwachstellen auf Plugins und neun Prozent auf Themes. Gerade einmal sechs Schwachstellen wurden im WordPress Core registriert.
Das Problem besteht allerdings nicht nur aus Programmierfehlern: Eine weitere Gefahr sind Angriffe auf die Software-Lieferkette. Dabei versuchen Angreifer, Schadcode über eigentlich vertrauenswürdige Komponenten zu verteilen. Wie relevant das Szenario für WordPress ist, zeigte beispielsweise ein Supply-Chain-Angriff auf mehrere WordPress-Plugins, über den im Juni 2026 berichtet wurde. Manipulierter JavaScript-Code eines CDN konnte dabei rund 1,2 Millionen Websites erreichen.
WordPress reagiert auf solche Risiken mittlerweile mit einer zusätzlichen Sicherheitsschicht. Unter dem Namen „Protect The Shire“ sollen WordPress-Plugins vor der breiten Verteilung stärker kontrolliert werden. Das verändert einen grundlegenden Mechanismus des Ökosystems, denn neue Plugin- und Theme-Versionen gelangen nicht mehr zwangsläufig unmittelbar nach ihrer Veröffentlichung über den Update-Prozess zu den Installationen.
„Protect the Shire“ prüft Updates vor der Verteilung
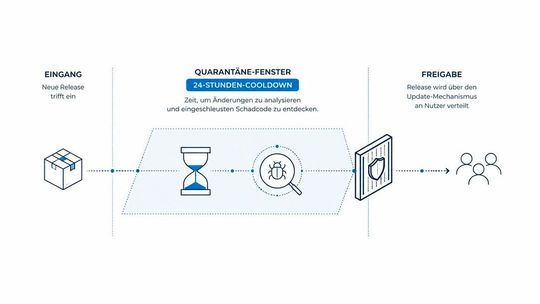
Die Funktionsweise von „Protect the Shire“.
(Bild: KI-generiert)
WordPress.org verwaltet über 78.000 Plugins und Themes und bislang durchlaufen neue Erweiterungen primär einen Review-Prozess. Nach der Aufnahme in das Verzeichnis konnten Entwickler neue Versionen veröffentlichen, ohne dass jede Aktualisierung einer Prüfung unterzogen wurde.
Genau das möchte „Protect The Shire“ verändern. Die Initiative wurde im Juni 2026 angekündigt und mit einem Cooldown von bis zu 24 Stunden erklärt. Neue Releases werden während dieses Zeitfensters zurückgehalten, bevor sie über den gängigen Update-Mechanismus verteilt werden. Dadurch entsteht Zeit, um Änderungen zu analysieren und eingeschleusten Schadcode zu entdecken.
WordPress setzt dabei auch auf automatisierte Prüfungen. Der intern „Gandalf“ genannte Sicherheits-Bot soll Code analysieren und verdächtige Änderungen identifizieren.
Das endgültige Ziel umfasst aber nicht nur einzelne Sicherheitskontrollen, denn langfristig sollen alle Plugins und Themes des offiziellen Verzeichnisses besser abgesichert werden.
Das Zeitfenster hat sich seit Beginn der Umsetzung reduziert. Messungen von Patchstack zufolge sank die Wartezeit Mitte Juli von rund 24 auf etwa sechs Stunden. Das zeigt die geplante Entwicklung, bei der Updates geprüft, aber nicht unnötig lange zurückgehalten werden sollen.
An diesem Punkt entsteht ein Zielkonflikt, bei dem die Wartezeit selbst zum Problem wird. Einerseits kann sie verhindern, dass ein kompromittiertes Update auf Tausenden von Websites landet. Andererseits wird es problematisch, wenn es sich bei dem zurückgehaltenen Release um einen benötigten Sicherheitspatch handelt, denn die Sperre verlängert das Zeitfenster für Angreifer.
Patchstack untersuchte 114 Releases und ermittelte während der ursprünglichen Regelung eine mediane Verzögerung von 24,4 Stunden. Nach der Verkürzung waren es nur noch rund 6,8 Stunden. Besonders problematisch war, dass auch jene Updates, die eine veröffentlichte CVE schließen sollten, nicht schneller freigegeben wurden.
Das ist relevant, weil Angreifer nach Bekanntwerden einer Schwachstelle schnell reagieren können. Patchstack verweist auf die mediane Zeit von etwa fünf Stunden bis zur massenhaften Ausnutzung relevanter Schwachstellen.
Der Sicherheitsmechanismus muss damit zwei gegensätzliche Risiken beherrschen. Ein Update kann selbst der Angriff sein oder es ist der Patch, der einen bereits möglichen Angriff verhindert.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Dass die zusätzliche Prüfung grundsätzlich funktionieren kann, stellte sich bereits Ende Juli heraus. Beim Plugin „Advanced Responsive Video Embedder“ wurde eine eingeschleuste Backdoor entdeckt, bevor die kompromittierte Version über den normalen Update-Mechanismus verteilt worden war. Die Sicherheitslücke erhielt mit CVE-2026-18072 einen CVSS-Score von 9,8.
Für die Weiterentwicklung von „Protect The Shire“ spricht deshalb einiges dafür, Security-Releases anders zu behandeln als gewöhnliche Funktionsupdates. Denkbar wäre beispielsweise eine priorisierte Prüfung für Versionen, die bekannte Schwachstellen schließen.
Auch WordPress hatte bereits bei der Vorstellung angekündigt, dass sich das Zeitfenster mit zunehmender Leistungsfähigkeit der Prüfverfahren perspektivisch von Stunden auf Minuten reduzieren könnte.
Administratoren sollten sich unterdessen nicht darauf verlassen, dass automatische Updates jedes Zeitproblem lösen.
Wenn kritische Schwachstellen bekannt werden, ist das sogenannte Vulnerability Monitoring weiterhin ein wichtiger Teil des Sicherheitskonzepts. Es umfasst ein aktuelles Inventar aller eingesetzten Erweiterungen und klar definierte Prozesse für Updates.
Weniger Plugins bedeuten weniger potenzielle Angriffsfläche
„Protect the Shire“ verschiebt einen Teil der Sicherheitskontrolle von einzelnen Website-Betreibern zurück in die Infrastruktur des WordPress-Ökosystems. Es ersetzt jedoch weder Patch-Management noch eine bewusste Auswahl der eingesetzten Erweiterungen.
Für Unternehmen ist es wichtig zu prüfen, welche Plugins wirklich nötig sind und wie aktiv sie gepflegt werden. Bei kritischen Erweiterungen sollte außerdem darauf geschaut werden, ob kurzfristig Updates verfügbar sind. Nicht mehr genutzte Plugins müssen entfernt und nicht nur deaktiviert werden.
Die Herausforderung bleibt letztlich also strukturell, denn WordPress verdankt einen großen Teil seiner Flexibilität dem offenen Plugin-Ökosystem. Genau diese Offenheit schafft aber Abhängigkeiten von Tausenden Drittentwicklern. „Protect The Shire“ kann daraus entstehende Supply-Chain-Risiken reduzieren, doch entscheidend wird sein, ob WordPress die zusätzliche Prüfung so beschleunigen kann, dass der Schutz vor manipulierten Updates nicht gleichzeitig die Auslieferung von dringend benötigten Sicherheitsupdates ausbremst.
Über den Autor: Markus Weber ist Technologiejournalist mit Schwerpunkt IT-Sicherheit, digitale Infrastruktur und Datenschutz. Seit mehr als zehn Jahren analysiert er Entwicklungen rund um Cybercrime, IT-Strategien und Sicherheitslösungen für Unternehmen und Privatanwender.