• Newsletter
  • Whitepaper
  • Webinare
  • Podcast
  • Events
Mobile-Menu
  • Newsletter
    • Newsletter test
  • Whitepaper
  • Webinare
  • Podcast
  • Events
  • Start
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
    • DSGVO
  • eBooks
  • Security-Momentum 2027
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
Logo Logo
  • Start
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
    Aktuelle Beiträge aus "IT-Awards"
    Die Gewinner der IT-Awards 2026 stehen fest. Hier sind die strahlenden Preisträger der sechs Kategorien aus dem Bereich IT-Sicherheit.  (Bild: Manuel Emme Fotografie)
    IT-Awards 2026
    Das sind die Gewinner der IT-Awards 2026
    Security-Insider verleiht heute Abend die IT-Awards 2026 in sechs Kategorien.  (Bild: Vogel IT-Medien)
    Abendgala am 15. Oktober
    Festliche Verleihung der IT-Awards 2026
    Im Rahmen von Zero Trust steht nicht mehr die reine Authentifizierung im Vordergrund, sondern die Frage, wie Vertrauen eingesetzt und begrenzt wird. (Bild: Airlock)
    gesponsert
    Sichere Autorisierung auch für AI Agents
    Token Exchange ermöglicht Kontrolle vernetzter Identitäten
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
    Aktuelle Beiträge aus "Bedrohungen"
    Lunex nutzt einen verwundbaren, signierten AMD-Treiber, um Sicherheits-Callbacks auszuschalten, und stiehlt danach Browser- und Wallet-Daten. Es handelt sich dabei um eine Malware-as-a-Service-Plattform, die andere Kriminelle mieten. (Bild: KI-generiert / Dall-E)
    Lunex
    Neuer Information Stealer nutzt BYOVD
    Angemeldete Angreifer mit lokalem Zugriff können über eine Schwachstelle des Typs „Uncontrolled Search Path Element“ eigene Programmbibliotheken ablegen, die das Siemens Software Center lädt und mit seinen Rechten ausführt. (Bild: © Celt Studio - stock.adobe.com)
    DLL Sideloading im Installationstool
    Siemens Software Center wird zum Einfallstor für Schadcode
    Malware wird der Analyse von Watchguard zufolge individueller, weil Malware-as-a-Service und KI-gestützte Werkzeuge es Angreifern ermöglichen, kostengünstig für jedes Zielsystem eine eigene, maßgeschneiderte Schadsoftware zu erstellen. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Watchguard Global Threat Report H1 2026
    Weniger Angriffe, aber fast jede Malware ist ein Einzelstück
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
    Aktuelle Beiträge aus "Netzwerke"
    KI-Agenten brauchen eigene Identitäten mit benannten Verantwortlichen und lückenloser Protokollierung, damit jede Aktion zurechenbar bleibt. (Bild: © Arnab Dey - stock.adobe.com / KI-generiert)
    Autonome Agenten im Identitätsmanagement
    Wenn KI zur Nutzergruppe wird
    „Zu weit gefasste Berechtigungen, unklare Freigaben oder fehlende Handlungssicherheit der Mitarbeitenden entstehen nicht erst durch KI, ihre Auswirkungen können durch ihren Einsatz aber noch relevanter werden“, ist Daniel Hofmann, CEO von Hornetsecurity by Proofpoint, überzeugt. (Bild: Hornetsecurity by Proofpoint / bearbeitet mit Canva)
    Microsoft 365 und KI-Sicherheit
    Hornetsecurity implementiert AI-Sicherheitsfunktionen für M365
    Angemeldete Angreifer mit lokalem Zugriff können über eine Schwachstelle des Typs „Uncontrolled Search Path Element“ eigene Programmbibliotheken ablegen, die das Siemens Software Center lädt und mit seinen Rechten ausführt. (Bild: © Celt Studio - stock.adobe.com)
    DLL Sideloading im Installationstool
    Siemens Software Center wird zum Einfallstor für Schadcode
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
    Aktuelle Beiträge aus "Plattformen"
    Zur höheren Widerstandsfähigkeit der Microsoft-365-Umgebung müssen entsprechende Schritte eingeleitet werden. (Bild: KI-generiert)
    Warum Unternehmen ihre M365-Konfigurationen sichern müssen
    Das übersehene Backup
    IT-Administratoren können die nach aktuellen Sicherheitsupdates verbliebenen, unsicheren RC4-Verschlüsselungen im Active Directory aufspüren, indem sie die Windows-Ereignisprotokolle analysieren und spezifische PowerShell-Skripte zur Auswertung der Anmeldetickets einsetzen. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Nach dem Juli-Update
    Welche Konten im Active Directory noch RC4 nutzen
    Die Redaktion von Security-Insider startet heute in die it-sa in Nürnberg. Wir freuen uns auf interessante Gespräche, alte Bekannte und neue Kontakte. (Bild: Security-Insider)
    Security-Insider Sonderausgabe
    Nach der it-sa noch tiefer einsteigen
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
    Aktuelle Beiträge aus "Applikationen"
    Atlassian liefert neben Sicherheitsupdates drei mögliche Workarounds für die kritische Schwachstelle EUVD-2026-92807 / CVE-2026-21589. (Bild: Dall-E / Vogel IT-Medien GmbH / KI-generiert)
    EUVD-2026-92807 / CVE-2026-21589
    Kritische Atlassian-Schwachstelle in acht Produkten wird ausgenutzt
    Die beiden kritischen PHP-Schwachstellen könnten Millionen Webseiten betreffen, auf denen die Open-Source-Programmiersprache läuft. (Bild: blackboard - stock.adobe.com)
    Mögliche Zero Days
    Zwei kritische PHP-Schwachstellen bedrohen Millionen Webseiten
    Nach einem Cyberangriff auf die Landespolizei Mecklenburg-Vorpommern im Sommer 2025 ist immer noch nicht klar, wann neue, sichere Smartphones, geliefert werden können. (Bild: © M Einero/peopleimages.com - stock.adobe.com)
    Mecklenburg-Vorpommern
    Sicherheitsprobleme bei neuen Polizei-Handys
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
    Aktuelle Beiträge aus "Identity- und Access-Management"
    KI-Agenten brauchen eigene Identitäten mit benannten Verantwortlichen und lückenloser Protokollierung, damit jede Aktion zurechenbar bleibt. (Bild: © Arnab Dey - stock.adobe.com / KI-generiert)
    Autonome Agenten im Identitätsmanagement
    Wenn KI zur Nutzergruppe wird
    Device-Code-Phishing missbraucht legitime Cloud-Anmeldungen: Angreifer nutzen täuschend echte Aufforderungen zur Kontoverifizierung, um Zugang zu Cloud-Konten zu erhalten. (Bild: © tanitost - stock.adobe.com)
    Identitätsschutz in Cloud-Umgebungen
    Wenn der legitime Login zum Angriffspfad wird
    IT-Administratoren können die nach aktuellen Sicherheitsupdates verbliebenen, unsicheren RC4-Verschlüsselungen im Active Directory aufspüren, indem sie die Windows-Ereignisprotokolle analysieren und spezifische PowerShell-Skripte zur Auswertung der Anmeldetickets einsetzen. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Nach dem Juli-Update
    Welche Konten im Active Directory noch RC4 nutzen
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
    Aktuelle Beiträge aus "Security-Management"
    Zur höheren Widerstandsfähigkeit der Microsoft-365-Umgebung müssen entsprechende Schritte eingeleitet werden. (Bild: KI-generiert)
    Warum Unternehmen ihre M365-Konfigurationen sichern müssen
    Das übersehene Backup
    Malware wird der Analyse von Watchguard zufolge individueller, weil Malware-as-a-Service und KI-gestützte Werkzeuge es Angreifern ermöglichen, kostengünstig für jedes Zielsystem eine eigene, maßgeschneiderte Schadsoftware zu erstellen. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Watchguard Global Threat Report H1 2026
    Weniger Angriffe, aber fast jede Malware ist ein Einzelstück
    Device-Code-Phishing missbraucht legitime Cloud-Anmeldungen: Angreifer nutzen täuschend echte Aufforderungen zur Kontoverifizierung, um Zugang zu Cloud-Konten zu erhalten. (Bild: © tanitost - stock.adobe.com)
    Identitätsschutz in Cloud-Umgebungen
    Wenn der legitime Login zum Angriffspfad wird
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
      • Security Management
      • Security Best Practices
      • (ISC)² und die Autoren
    • DSGVO
    Aktuelle Beiträge aus "Specials"
    Vom Startup zum Gewinner des Athene Startup Awards UP26@it-sa: Darauf hoffen die Unternehmen Fuzzware, Squr, Complioty, Redcastle und Blindsight. (Bild: Sunny studio - stock.adobe.com)
    Athene Startup Award UP26@it-sa
    Fünf Startups wollen Firmware, Maschinen und KI sicherer machen
    Oliver Küch ist Abteilungsleiter Marketing und PR sowie Innovation Manager bei Athene, dem nationale Forschungszentrum für angewandte Cybersicherheit, das gemeinsam mit der it-sa Initiator des Awards UP@it-sa ist und ihn über seinen Digital Hub Cybersecurity zusammen mit der NürnbergMesse ausrichtet. (Bild: Nationales Forschungszentrum für angewandte Cybersicherheit ATHENE)
    Jury-Interview zum „UP26@it-sa“-Award
    Wie aus Ideen erfolgreiche Innovationen werden
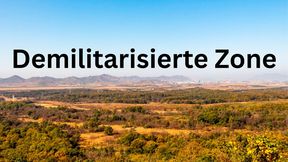
    Eine demilitarisierte Zone ist eine Pufferzone zwischen externem und internem Netzwerk. Im militärischen Konztext bezeichnet die DMZ ein Grenzgebiet ohne Soldaten, wie hier zwischen Süd- und Nordkorea. (Bild: Jozef Durok via Getty Images)
    Definition DMZ
    Was ist eine demilitarisierte Zone?
  • eBooks
  • Security-Momentum 2027
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
    Aktuelle Beiträge aus "IT Security Best Practices"
    XDR (Extended Detection and Response) erkennt Angriffe auf Endpoints frühzeitig. (Darwin Laganzon)
    Best Practices für Detection and Response
    Angriffe auf Endpoints erkennen, bevor der Schaden eintritt
    Eine wirksame Notfallvorsorge muss auch fortschrittliche Attacken vorhersehen. (Tumisu)
    Best Practices für Detection and Response
    Lücken in der Notfallvorsorge schließen
    Der Schutz von Operational Technology erfordert spezielle Security-Maßnahmen. (Gerd Altmann)
    Best Practices für OT-Sicherheit
    So finden Sie den richtigen Schutz für Fertigungssysteme
    Security-by-Design ist bei Cloud-Apps besonders wichtig. (Werner Moser)
    Best Practices für Cloud-Applikationen
    So gelingt Security by Design bei Cloud-Anwendungen
  • mehr...
Einloggen
Company Topimage
Firma bearbeiten
2023-fastlta-logo-square-positive (FAST LTA GmbH)

FAST LTA GmbH

https://www.fast-lta.de
  • Aktuelles
  • Webinare
  • Whitepaper
  • Über uns
  • Nachricht senden
  • Alle
  • Nachrichten
  • Produkte
  • Videos

Nachrichten | 18.05.2026

KW 20 Rückblick

Nachrichten | 12.05.2026

DMEA 2026 – Ein starkes Finale in Berlin

Nachrichten | 11.05.2026

KW 19 Rückblick

IT-BUSINESS IT-BUSINESS Fast LTA zeigt fünf zentrale Architekturanforderungen im Bereich Backup und ITK-Resilienz auf, die Finanzunternehmen umsetzen sollten, um eine DORA-Prüfung der BaFin zu bestehen. (Bild: Dall-E / KI-generiert)

Artikel | 07.05.2026

DORA-Backup-Checkliste für Finanzunternehmen

Nachrichten | 05.05.2026

Das stille Leck

Nachrichten | 04.05.2026

KW 18 Rückblick

Nachrichten | 04.05.2026

DORA und Backup: 5 Architektur-Anforderungen für Finanzinstitute im Praxistest

Nachrichten | 29.04.2026

BSI Grundschutz++: Backup & Archivierung richtig umsetzen

Nachrichten | 27.04.2026

KW 17 Rückblick

Nachrichten | 27.04.2026

FAST LTA launcht Silent AI

  • 1
  • ...
  • 5
  • 6
  • 7
  • ...
  • 13
Folgen Sie uns auf:
Add as a preferred source on Google

Cookie-Manager AGB Hilfe Vertrag widerrufen Kundencenter Mediadaten Datenschutz Barrierefreiheit Impressum & Kontakt KI-Leitlinien Autoren

Copyright © 2026 Vogel Communications Group

Diese Webseite ist eine Marke von Vogel Communications Group. Eine Übersicht von allen Produkten und Leistungen finden Sie unter www.vogel.de

Bildrechte

Bildrechte auf dieser Seite