Nur jedes zehnte Unternehmen ist laut der KI-Sicherheitsstudie 2026 auf Angriffe mit KI gerüstet. Dabei hat bereits jedes sechste Unternehmen entsprechende Cyberangriffe oder Betrugsversuche registriert oder vermutet. Das fordern BSI und TÜV.
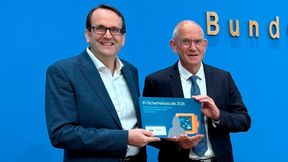
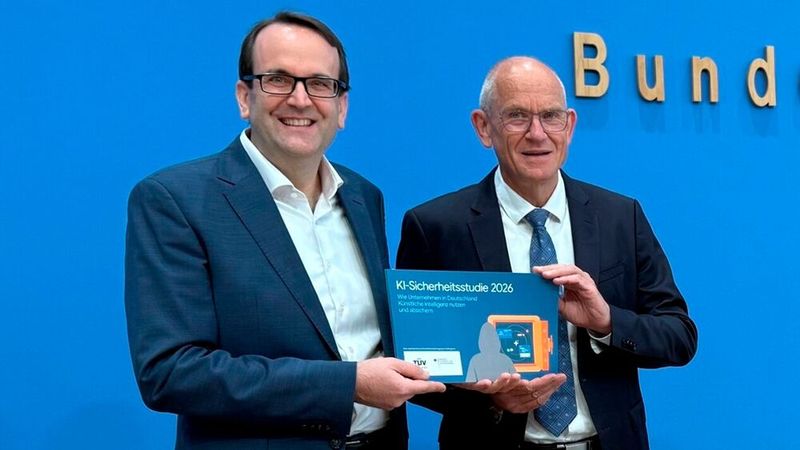
(v.l.) BSI-Vizepräsident Thomas Caspers und Dr. Dirk Stenkamp, Präsident des TÜV-Verbands, präsentieren die KI-Sicherheitsstudie 2026 auf der Bundespressekonferenz.
(Bild: BSI)
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) und der TÜV-Verband haben am 7. Oktober 2026 in Berlin die Studie „Künstliche Intelligenz und Cybersicherheit in Unternehmen“ vorgestellt. Befragt wurden laut BSI 505 Unternehmen ab 20 Beschäftigten. Das Ergebnis: Nur wenige Unternehmen haben Schutzmaßnahmen und Prozesse für Cyberangriffe mit KI-Bezug etabliert.
In den vergangenen zwölf Monaten hat laut BSI bereits jedes sechste Unternehmen einen Cyberangriff oder Betrugsversuch registriert, bei dem KI eine Rolle gespielt hat oder gespielt haben könnte. Insgesamt 17 Prozent berichteten von bestätigten Vorfällen (vier Prozent), Verdachtsfällen (elf Prozent) oder beidem (zwei Prozent).
Die betroffenen Unternehmen nannten diese Angriffsformen:
Phishing-Mails (90 Prozent): Mit KI lassen sich solche Nachrichten sehr überzeugend formulieren und gezielt auf einzelne Personen oder Unternehmen zuschneiden.
Automatisierte Angriffsskripte (40 Prozent): Sie suchen eigenständig nach Schwachstellen und passen sich dabei dynamisch an.
Deepfakes (elf Prozent): Gefälschte Audio- oder Videoaufnahmen, mit denen sich etwa Stimmen von Führungskräften imitieren lassen, um Beschäftigte zu Überweisungen zu bewegen („CEO-Fraud“).
Dr. Dirk Stenkamp, Präsident des TÜV-Verbands, kommentiert: „KI verschärft die Bedrohung von außen und schafft neue Risiken im eigenen Betrieb. Angreifer können mit KI ihre Attacken automatisieren und Menschen gezielter täuschen. Für Mitarbeitende ist oft kaum noch zu erkennen, ob eine E-Mail von einem Menschen verfasst oder mit KI erstellt wurde. Was Unternehmen bislang registrieren, könnte deshalb nur die Spitze des Eisbergs sein. Umso wichtiger ist es, bestehende Sicherheits- und Notfallprozesse um KI-bezogene Szenarien zu ergänzen.“
Für den Umgang mit KI-bezogenen Sicherheitsvorfällen haben laut BSI nur elf Prozent der Unternehmen mit bestehender oder geplanter KI-Nutzung entsprechende Prozesse. 43 Prozent greifen auf allgemeine IT-Sicherheitsprozesse zurück, ohne KI-spezifische Regeln. 20 Prozent erarbeiten solche Abläufe gerade, 25 Prozent haben keine Regelungen.
Auch beim Einsatz von KI zur Abwehr ist noch Luft nach oben. Laut Studie setzen 49 Prozent der Unternehmen KI ein, weitere neun Prozent planen dies. Nur 31 Prozent der KI-nutzenden Unternehmen verwenden KI, um ihre IT-Sicherheit zu verbessern. 42 Prozent setzen KI nicht ein und planen es auch nicht. Von diesen nennen 53 Prozent Datenschutz- oder Sicherheitsbedenken. Häufiger genannt wird nur ein fehlender Nutzen (58 Prozent). Weitere Hürden sind ein hoher Integrationsaufwand (44 Prozent), rechtliche Unsicherheiten (43 Prozent), fehlende Kompetenzen (39 Prozent) und erwartete hohe Kosten (36 Prozent).
Neben der Abwehr von außen müssen Unternehmen den eigenen KI-Einsatz absichern. Das tun sie den Umfrageergebnissen nach bisher so:
Organisatorisch: Schulungen für Beschäftigte (56 Prozent), Risikobewertung und Klassifizierung von KI-Anwendungen (45 Prozent), formale Freigabeprozesse (45 Prozent), Prüfung von KI-Anbietern (42 Prozent). 29 Prozent haben keine dieser Maßnahmen umgesetzt.
Technisch: Qualitätssicherung und menschliche Prüfung kritischer Ergebnisse (67 Prozent), beschränkte Zugriffsrechte (64 Prozent), Schutz sensibler Daten etwa durch Anonymisierung (62 Prozent), Sicherheitstests vor dem Einsatz (52 Prozent), Protokollierung oder Monitoring (40 Prozent). Acht Prozent haben keine dieser Schutzmaßnahmen.
Was BSI und TÜV fordern
Stenkamp betont: „Eine KI muss jedoch nicht gehackt werden, um Schaden anzurichten. Sie kann sensible Daten preisgeben oder auf Grundlage falscher Informationen Entscheidungen treffen.“ Unabhängige Prüfungen und Zertifizierungen könnten die Vertrauenslücke schließen. 69 Prozent der Unternehmen, die KI nutzen oder planen, erwarten davon mehr Sicherheit und Zuverlässigkeit. Für 51 Prozent ist eine Zertifizierung durch eine unabhängige Prüforganisation bereits ein wichtiges Auswahlkriterium. Die TÜV-Organisationen entwickeln dazu mit dem TÜV AI.Lab ein Rahmenprogramm für die Zertifizierung von KI-Systemen. Es wird derzeit mit Pilotpartnern erprobt und soll Ende des Jahres verfügbar sein.
Stenkamp berichtet, es herrsche vielfach Unsicherheit bezüglich der Frage, wer beim Einsatz von KI im Unternehmen im Schadensfall hafte: „Der Anbieter der KI, bin ich es selber oder sind es andere Stellen?“ Viele Unternehmen könnten das nötige Expertenniveau nicht aufbauen. Deshalb seien gesetzliche Vorgaben sinnvoll, damit zumindest eine Art „Grundschutz“ entsteht.
BSI-Vizepräsident Thomas Caspers sagt: „Unternehmen sollten sich kurzfristig mit KI als entscheidende Maßnahme für ihre eigene Cybersicherheit auseinandersetzen.“ Auch Unternehmen ohne eigenen KI-Einsatz seien durch KI-gestützte Angriffe gefährdet. Wer KI einsetze, müsse wissen, wo ihre Schutzmechanismen versagen. Dazu gehörten gezielte Tests und die Überwachung im laufenden Betrieb. Laut Caspers sollte Europa zudem die „wirklich relevanten Anwendungsbereiche“ identifizieren, um die Abhängigkeit von chinesischen und US-amerikanischen KI-Unternehmen zu verringern.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Für kleine und mittlere Unternehmen hat die Allianz für Cyber-Sicherheit im BSI das Handout „Schutz vor KI-verstärkten Cyberangriffen“ mit Empfehlungen und Sofortmaßnahmen veröffentlicht. Mit dem AI Safety and Security Institute Deutschland (AISI) hat die Bundesregierung außerdem eine nationale Einrichtung für die Bewertung leistungsfähiger KI-Systeme geschaffen. BSI und Bundesnetzagentur bilden dafür zunächst einen „virtuellen“ Nukleus.