gesponsertShadow AI als Sicherheitsrisiko KI aus dem Schatten holen

4 min Lesedauer

Gesponsert von

Mitarbeitende nutzen KI schneller, als Sicherheitsteams sie erkennen können. So entsteht Shadow AI: ungesehene Tools, Daten und Agenten. Warum das kein Produktivitäts-, sondern ein Sicherheitsrisiko ist.

Mithilfe von Sophos müssen Sicherheitsteams KI-Risiken nicht separat verwalten.(Bild:  Sophos Technology GmbH)
Mithilfe von Sophos müssen Sicherheitsteams KI-Risiken nicht separat verwalten.
(Bild: Sophos Technology GmbH)

Künstliche Intelligenz hat sich von einem Experimentierfeld zu einem festen Bestandteil der geschäftlichen Infrastruktur entwickelt. Mitarbeitende nutzen generative KI, um Dokumente zusammenzufassen, Code zu schreiben, Daten zu analysieren, Kunden zu unterstützen und Routineaufgaben zu automatisieren. Fachabteilungen integrieren KI in ihre Arbeitsabläufe, Entwickler testen Agenten, die eigenständig über Systeme hinweg agieren. In vielen Unternehmen geschieht das schneller, als Sicherheitsteams es erkennen, bewerten oder kontrollieren können.

Diese Lücke schafft eine der dringendsten Governance-Herausforderungen des KI-Zeitalters: Shadow AI. Wie zuvor Shadow IT entsteht sie häufig aus guten Absichten. Mitarbeitende wollen schneller arbeiten, Teams Reibung reduzieren, Unternehmen innovieren. Werden KI-Tools, Agenten und Workflows jedoch ohne Transparenz oder durchsetzbare Richtlinien eingeführt, entstehen verdeckte Risiken für Datenschutz, Identitäten, Compliance und Cyberresilienz.

Das Problem ist nicht, dass Mitarbeitende KI nutzen. Das Problem ist, dass die meisten Unternehmen grundlegende Fragen dazu nicht zuverlässig beantworten können: Welche Tools sind im Einsatz? Welche Daten werden geteilt? Welche Nutzer oder Identitäten haben Zugriff? Wo agieren KI-Agenten? Und entspricht diese Nutzung den geltenden Richtlinien? Genau hier setzt Sophos AI Defense an: Es bringt KI-Aktivitäten ans Licht, hilft, Risiken im Kontext zu bewerten, und macht aus einer unsichtbaren Angriffsfläche einen kontrollierbaren Teil der Sicherheitsarchitektur.

KI-Risiken werden zunehmend zu einem Transparenzproblem

Sicherheitsteams können nicht schützen, was sie nicht sehen. Während sich KI in den Fachabteilungen ausbreitet, überholt die Nutzung nicht freigegebener Tools und eingebetteter KI-Funktionen schnell formale Prüfprozesse. Sensible Informationen gelangen in öffentliche KI-Dienste, Browser-Erweiterungen greifen auf Inhalte über ihren eigentlichen Zweck hinaus zu, und KI-gestützte Workflows werden mit Geschäftsanwendungen verbunden, ohne derselben Prüfung zu unterliegen wie klassische Software.

Autonome Agenten erhöhen den Einsatz zusätzlich. Anders als herkömmliche Anwendungen können sie Aktionen ausführen, Informationen abrufen, mit anderen Systemen interagieren oder Workflows im Namen von Nutzern ausführen. Falsch konfiguriert, kompromittiert oder mit übermäßigen Berechtigungen ausgestattet, verstärken sie bestehende Identitäts- und Zugriffsrisiken. Mit der wachsenden Zahl von KI-Agenten müssen Unternehmen sie als aktive Teilnehmer ihrer Sicherheitsumgebung behandeln, nicht nur als Produktivitätstools. Ein moderner Ansatz beruht deshalb nicht auf einem einzelnen Kontrollpunkt, sondern verbindet Signale aus Browser, Endpunkten und Netzwerk, um genehmigte wie nicht genehmigte KI-Nutzung sichtbar zu machen.

Richtlinien allein lösen die Shadow-AI-Herausforderung nicht

Viele Unternehmen haben mit Richtlinien für die akzeptable Nutzung reagiert. Das ist ein wichtiger Ausgangspunkt, doch Richtlinien wirken nur, wenn ihre Einhaltung überwacht und durchgesetzt werden kann. Sicherheitsteams brauchen eine Möglichkeit, zwischen akzeptabler KI-Nutzung und Aktivitäten mit nicht vertretbarem Risiko zu unterscheiden. KI vollständig zu blockieren, ist selten realistisch, eine uneingeschränkte Nutzung ebenso wenig tragfähig.

Die Antwort besteht nicht darin, Innovation zu verlangsamen, sondern sie kontextbezogen zu steuern: zu verstehen, wer KI nutzt, welche Daten betroffen sind, wo die Interaktion stattfindet, welche Berechtigungen eine Rolle spielen und ob das Verhalten vom Normalzustand abweicht. Sophos AI Defense folgt diesem Prinzip und hilft Unternehmen, KI zu sehen, zu kontrollieren und sicher zu nutzen, durch durchsetzbare Leitplanken an den Punkten, an denen KI mit Nutzern, Daten und Anwendungen interagiert.

KI-Sicherheit muss sich in bestehende Abwehrstrukturen einfügen

Ein weiteres Risiko ist die operative Komplexität. Sicherheitsteams verwalten bereits heute zu viele Tools, Warnmeldungen und Prozesse. Ein separater KI-Governance-Stack schafft schnell mehr Reibung als Resilienz, gerade für mittelständische Unternehmen und Teams, die auf Managed-Detection-and-Response-Partner setzen. Sophos AI Defense ist deshalb als Erweiterung bestehender Sophos-Kontrollen konzipiert, u.a. über EDR, XDR, MDR, Workspace Protection und Firewall, um KI-Risiken zu adressieren, ohne eine weitere isolierte Plattform oder zusätzliches Spezialwissen vorauszusetzen.

Genau hier müssen KI-Governance und Cyberabwehr zusammenwachsen. KI-Aktivitäten sollten nicht im Silo verbleiben, sondern Teil derselben Sicherheitsabläufe werden, die zur Untersuchung verdächtigen Verhaltens, zur Eindämmung von Bedrohungen und zur Risikoreduzierung dienen. Über Sophos Fusion bindet Sophos AI Defense KI-bezogene Signale in XDR- und MDR-Workflows ein, sodass Sicherheitsteams KI-Risiken nicht separat verwalten müssen.

Das Ziel ist nicht weniger KI, sondern sicherere KI

Erfolgreich mit KI sind nicht unbedingt die Unternehmen, die sie am schnellsten einführen, sondern jene, die sie verantwortungsvoll nutzen: mit der Transparenz, um die Nutzung zu verstehen, den Kontrollen, um die Offenlegung sensibler Daten zu verhindern, und der operativen Reife, um auf KI-getriebene Risiken zu reagieren.

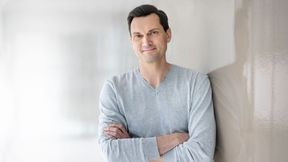
Sven Janssen.(Bild:  Sophos Technology GmbH / Hamann Media)
Sven Janssen.
(Bild: Sophos Technology GmbH / Hamann Media)

Shadow AI sollte als Sicherheits- und Governance-Thema verstanden werden, nicht als Grund, Innovation zurückzufahren. Die Chance besteht darin, KI aus dem Schatten zu holen: erkennen, was genutzt wird, Risiken im Kontext bewerten, praktikable Leitplanken durchsetzen, sensible Daten schützen und KI-Aktivitäten in die umfassendere Cyberabwehr integrieren. Genau darauf zielt Sophos AI Defense. KI ist heute Teil des Geschäfts, deshalb muss sie auch Teil der Sicherheitsarchitektur sein.

Über den Autor

Sven Janssen ist Sales VP bei Sophos.

(ID:50979349)

Jetzt Newsletter abonnieren

Täglich die wichtigsten Infos zur IT-Sicherheit

Mit Klick auf „Newsletter abonnieren“ erkläre ich mich mit der Verarbeitung und Nutzung meiner Daten gemäß Einwilligungserklärung (bitte aufklappen für Details) einverstanden und akzeptiere die Nutzungsbedingungen. Weitere Informationen finde ich in unserer Datenschutzerklärung. Die Einwilligungserklärung bezieht sich u. a. auf die Zusendung von redaktionellen Newslettern per E-Mail und auf den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern (z. B. LinkedIn, Google, Meta).

Aufklappen für Details zu Ihrer Einwilligung