• Newsletter
  • Whitepaper
  • Webinare
  • Podcast
  • Events
Mobile-Menu
  • Newsletter
    • Newsletter test
  • Whitepaper
  • Webinare
  • Podcast
  • Events
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
    • DSGVO
  • eBooks
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
Logo Logo
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
    Aktuelle Beiträge aus "IT-Awards"
    Im Rahmen von Zero Trust steht nicht mehr die reine Authentifizierung im Vordergrund, sondern die Frage, wie Vertrauen eingesetzt und begrenzt wird. (Bild: Airlock)
    gesponsert
    Sichere Autorisierung auch für AI Agents
    Token Exchange ermöglicht Kontrolle vernetzter Identitäten
    Enterprise Network Firewalls tragen entscheidend zur Absicherung von Unternehmensnetzwerken bei. (Bild: © Bounty – stock.adobe.com / KI-generiert)
    IT-Awards 2025
    Die beliebtesten Anbieter von Enterprise Network Firewalls 2025
    Security Awareness sorgt für eine Sicherheitskultur, in der Mitarbeitende eine aktive und informierte Verteidigungslinie bilden. (Bild: © photon_photo – stock.adobe.com)
    IT-Awards 2025
    Die beliebtesten Anbieter von Security-Awareness-Trainings 2025
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
    Aktuelle Beiträge aus "Bedrohungen"
    Angreifer platzieren in Zielsystemen eine Backdoor, indem sie manipulierte Kopien legitimer Open-Source-Pakete in öffentlichen Repositories veröffentlichen. Damit greifen sie gezielt Entwickler an. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Software Supply Chain Security
    Wenn Open-Source-Pakete zur Hintertür werden
    Vom 7. und dem 12. August 2026 hatten Cyberkriminelle Zugriff auf sensible Daten der Landesverwaltung Berlin. (Bild: Aliaksei - stock.adobe.com)
    Rhysida-Angriff auf das Berliner Landesnetz
    Erpressen lässt sich Berlin nicht. Ausnehmen schon.
    Drohnenangriffe, Spionage und Sabotage, aber auch Cyberattacken gehören zu den Mitteln der hybriden Bedrohung, die in Deutschland zunimmt. (Bild: © jovannig - stock.adobe.com)
    Militärischer Abschirmdienst
    Hybride Bedrohungslage hat sich weiter verschärft
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
    Aktuelle Beiträge aus "Netzwerke"
    Was schiefgehen kann, geht auch schief – Murphys Gesetz bewahrheitet sich auch im Falle von Netzwerkausfällen viel zu oft. (Bild: © Pippin – stock.adobe.com / KI-generiert)
    Opengear nennt organisatorische und technische Schwachstellen
    7 typische Fehler beim Beheben von Netzwerk-Downtimes
    Die kritischsten Sicherheitslücken EUVD-2026-32741 / CVE-2026-4480 im Druck-Subsystem von Samba und EUVD-2026-31828 / CVE-2026-4408 im Samba-Dateiserver ermöglichen das Ausführen von Schadcode. (Bild: Dall-E / Vogel IT-Medien GmbH / KI-generiert)
    Konfigurationen prüfen
    Samba-Schwachstellen ermöglichen Remote Code Execution
    Die Studie „Cybersicherheit in Zahlen“ erscheint in diesem Jahr zum sechsten Mal. (Bild: Sikov - stock.adobe.com)
    Cybersicherheit in Zahlen 2026/2027
    Mehr Angriffe, mehr Regulatorik, weniger Personal
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
    Aktuelle Beiträge aus "Plattformen"
    Gerade auf Baustellen – aber nicht nur dort – spielen IP-Kameras ihre Vorteile gegenüber herkömmlicher Überwachungstechnik voll aus. (Bild: © MartinM - stock.adobe.com)
    Optische Überwachung in Industrie und Projektumgebungen
    Die Vorteile IP-basierter Video­über­wachung
    Für rund 20 US-Dollar lässt sich der TPM-Bus eines Laptops in unter einer Minute abhören und die BitLocker-Verschlüsselung umgehen. (Bild: Gemini / KI-generiert)
    Der TPM-Schlüssel verrät sich beim Systemstart
    BitLocker allein schützt Laptops nicht vor physischen Angriffen
    Quantencomputing wird nicht nur Segen bringen, sondern zugleich zur Gefahr für Unternehmensdaten werden. (Bild: KI-generiert)
    Sicher in die Zukunft
    Moderne KI-Infrastruktur braucht Post-Quanten-Kryptographie als Fundament
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
    Aktuelle Beiträge aus "Applikationen"
    Angreifer platzieren in Zielsystemen eine Backdoor, indem sie manipulierte Kopien legitimer Open-Source-Pakete in öffentlichen Repositories veröffentlichen. Damit greifen sie gezielt Entwickler an. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Software Supply Chain Security
    Wenn Open-Source-Pakete zur Hintertür werden
    JFrog Artifactory ist von mehreren Schwachstellen betroffen. Eine davon ermöglicht es Angreifern über einen Pfadfehler beliebige Dateien auf dem Server auszulesen oder zu manipulieren. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Update: neue Schwachstellen unter Beschuss
    Aktiv ausgenutzter Pfadfehler in JFrog Artifactory
    Angreifer umgehen die Authentifizierung der GitLab-Repository-Commits-API und nutzen manipulierte Dateipfade, um unbefugt sensible Serverdateien auszulesen. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Zugriff auf Serverdateien
    Aktiv ausgenutzte GitLab-Sicherheits­lücke gibt Dateien preis
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
    Aktuelle Beiträge aus "Identity- und Access-Management"
    Vom 7. und dem 12. August 2026 hatten Cyberkriminelle Zugriff auf sensible Daten der Landesverwaltung Berlin. (Bild: Aliaksei - stock.adobe.com)
    Rhysida-Angriff auf das Berliner Landesnetz
    Erpressen lässt sich Berlin nicht. Ausnehmen schon.
    Eine Bestätigung per Smartphone ersetzt vielerorts das Passwort als zweiten Faktor. Ohne kryptografische Origin-Prüfung bleibt sie dennoch anfällig für Phishing. (Bild: Gemini / KI-generiert)
    Enterprise Access Management ohne Passwort
    Das Passwort bleibt der wunde Punkt der Multi-Faktor-Authentifizierung
    Revolut gab nach einer betrügerischen Behördenanfrage vertrauliche Kundendaten an Unbefugte weiter. Die IT-Systeme und Kundengelder seien laut Unternehmen nicht betroffen. (Bild: KI-generiert)
    Gefälschte Behördenanfragen
    Revolut gibt Kundendaten aus Versehen an Betrüger raus
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
    Aktuelle Beiträge aus "Security-Management"
    Vom 7. und dem 12. August 2026 hatten Cyberkriminelle Zugriff auf sensible Daten der Landesverwaltung Berlin. (Bild: Aliaksei - stock.adobe.com)
    Rhysida-Angriff auf das Berliner Landesnetz
    Erpressen lässt sich Berlin nicht. Ausnehmen schon.
    Drohnenangriffe, Spionage und Sabotage, aber auch Cyberattacken gehören zu den Mitteln der hybriden Bedrohung, die in Deutschland zunimmt. (Bild: © jovannig - stock.adobe.com)
    Militärischer Abschirmdienst
    Hybride Bedrohungslage hat sich weiter verschärft
    Die Studie „Cybersicherheit in Zahlen“ erscheint in diesem Jahr zum sechsten Mal. (Bild: Sikov - stock.adobe.com)
    Cybersicherheit in Zahlen 2026/2027
    Mehr Angriffe, mehr Regulatorik, weniger Personal
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
      • Security Management
      • Security Best Practices
      • (ISC)² und die Autoren
    • DSGVO
    Aktuelle Beiträge aus "Specials"
    Eine demilitarisierte Zone ist eine Pufferzone zwischen externem und internem Netzwerk. Im militärischen Konztext bezeichnet die DMZ ein Grenzgebiet ohne Soldaten, wie hier zwischen Süd- und Nordkorea. (Bild: Jozef Durok via Getty Images)
    Definition DMZ
    Was ist eine demilitarisierte Zone?
    In einem Security Operations Center (SOC) laufen die Fäden aller sicherheitsrelevanten IT-Systeme eines Unternehmens zusammen.  (Bild: Iulian Catalin via Canva)
    Definition SOC
    Was ist ein Security Operations Center?
    Malware-as-a-Service (MaaS) ist ein beliebtes und weit verbreitetes Geschäftsmodell im Cybercrime-Umfeld, bei dem einsatzbereite, voll funktionsfähige Schadsoftware auf Mietbasis vertrieben wird. (Bild: frei lizenziert)
    Definition MaaS | Malware-as-a-Service
    Was ist Malware-as-a-Service (MaaS)?
  • eBooks
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
    Aktuelle Beiträge aus "IT Security Best Practices"
    XDR (Extended Detection and Response) erkennt Angriffe auf Endpoints frühzeitig. (Darwin Laganzon)
    Best Practices für Detection and Response
    Angriffe auf Endpoints erkennen, bevor der Schaden eintritt
    Eine wirksame Notfallvorsorge muss auch fortschrittliche Attacken vorhersehen. (Tumisu)
    Best Practices für Detection and Response
    Lücken in der Notfallvorsorge schließen
    Der Schutz von Operational Technology erfordert spezielle Security-Maßnahmen. (Gerd Altmann)
    Best Practices für OT-Sicherheit
    So finden Sie den richtigen Schutz für Fertigungssysteme
    Security-by-Design ist bei Cloud-Apps besonders wichtig. (Werner Moser)
    Best Practices für Cloud-Applikationen
    So gelingt Security by Design bei Cloud-Anwendungen
  • mehr...
Anmelden

Bildergalerien

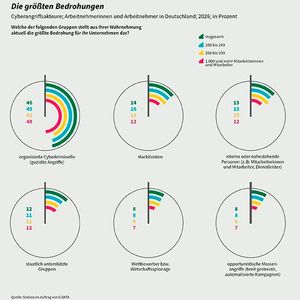
Die größten Bedrohungen (Bild: G DATA CyberDefense)

Mehr Angriffe, mehr Regulatorik, weniger Personal

VLANs lassen sich auch in virtuellen Umgebungen wie Hyper-V, Proxmox oder VMware nutzen. (Bild: Joos)

Netzwerksegmentierung mit VLANs und Open Source

Der Bereich "Compliance" der Azure-Richtlinien zeigt die Gesamt-Ressourcenkonformität, die Aufteilung nach konformen und nicht-konformen Ressourcen sowie die Anzahl nicht-konformer Initiativen und Richtlinien für den ausgewählten Bereich. (Bild: Joos)

Sicherheitsbaselines für Microsoft 365 und Azure zentral steuern

Der Dialog "Create: LXC Container" legt unter "General" den Container 103 auf dem Knoten proxmox1 an, der Haken "Unprivileged container" bindet den Container-Root an eine nicht privilegierte Host-UID. (Bild: joos)

Container, Cluster und Backup in Proxmox VE 9 richtig absichern

Folgen Sie uns auf:
Add as a preferred source on Google

Cookie-Manager AGB Hilfe Vertrag widerrufen Kundencenter Mediadaten Datenschutz Barrierefreiheit Impressum & Kontakt KI-Leitlinien Autoren

Copyright © 2026 Vogel Communications Group

Diese Webseite ist eine Marke von Vogel Communications Group. Eine Übersicht von allen Produkten und Leistungen finden Sie unter www.vogel.de

Bildrechte

Bildrechte auf dieser Seite