Die neue Studie „Cybersicherheit in Zahlen 2026/2027“ zeigt, welche IT-Security-Themen Unternehmen und Privatpersonen gerade in Deutschland umtreiben. IT-Sicherheit wird 2026 durch das Zusammenspiel von KI, Regulierung, Abhängigkeiten und Personalmangel komplizierter.
Die Studie „Cybersicherheit in Zahlen“ erscheint in diesem Jahr zum sechsten Mal.
(Bild: Sikov - stock.adobe.com)
Künstliche Intelligenz, regulatorische Vorgaben und digitale Souveränität stellen IT-Verantwortliche vor vielfältige Herausforderungen. Angesichts dieser Vielfalt sind IT-Verantwortliche nicht zu beneiden. Zu diesen „Baustellen“ gesellen sich weitere Aufgaben mit hoher Priorität. Dazu zählt nicht nur der Fachkräftemangel, sondern auch die IT-Sicherheit. Wie es aktuell um die Cybersecurity steht und welchen Einfluss KI, Regulatorik oder fehlende Security-Fachleute haben, zeigt die sechste Ausgabe von „Cybersicherheit in Zahlen“. Gemeinsam mit Statista und Brand Eins hat der IT-Sicherheitsspezialist G Data Cyberdefense wieder ein aktuelles Lagebild zur IT-Sicherheit in Deutschland erhoben.
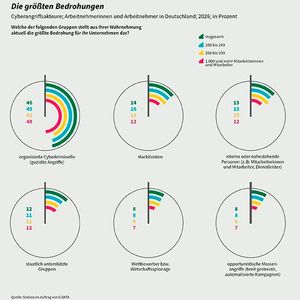
Nach Einschätzung der 5.000 Befragten geht die größte Bedrohung von organisierten Cyberkriminellen aus, die mit gezielten Attacken Profit erzielen wollen. Fast die Hälfte (46 Prozent) sieht darin das größte Risiko. Neben Hacktivisten (14 Prozent) stellen Innentäter oder Angestellte von Dienstleistern ein großes Gefahrenpotenzial dar. 13 Prozent der befragten Personen nennen diese Gruppe als Risikofaktor. Ein großer Treiber der aktuellen Bedrohungslage ist künstliche Intelligenz, die Cyberkriminelle missbrauchen, um etwa bessere Phishing-Mails zu erstellen oder automatisiert nach Schwachstellen in Betriebssystemen oder Anwendungen zu suchen. Und das mit mehr Tempo als früher.
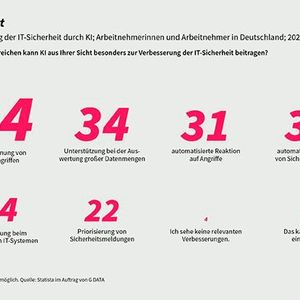
Es überrascht daher nicht, dass ein Drittel der Studienteilnehmerinnen und -nehmer mit einer erheblichen Verschärfung der Bedrohungslage durch künstliche Intelligenz rechnet. Weitere 40 Prozent gehen davon aus, dass einige Angriffsszenarien durch KI wahrscheinlicher werden. Allerdings kommt künstliche Intelligenz auch zum Einsatz, um Attacken frühzeitig zu erkennen und Gegenmaßnahmen einzuleiten. So sagen zwei von fünf, dass KI einen wichtigen Beitrag leistet, um Angriffe frühzeitig zu erkennen. Jeder Dritte sieht in der Auswertung großer Datenmengen einen Pluspunkt, etwa die Analyse und die Korrelation von Meldungen aus mehreren Monitoring-Systemen. Aber auch eine automatisierte Reaktion oder Analyse von Sicherheitsvorfällen nennen jeweils 31 Prozent als Vorteil. Angesichts des hohen Cyberrisikos suchen immer mehr IT-Verantwortliche Sicherheitslösungen, die über den klassischen Endpunktschutz hinausgehen. Dazu zählen etwa Extended-Detection-and-Response-Lösungen, kurz XDR. Hier kommt zusätzliche Sensorik zum Einsatz und die Informationen werden über alle Endpunkte im Unternehmen miteinander verknüpft. Statt jedes Gerät isoliert zu betrachten, entsteht ein Gesamtbild aller Aktivitäten im Netzwerk und damit ein deutlich höheres Schutzniveau.
Allerdings ist der Traum von autonomen IT-Sicherheitslösungen noch weit entfernt. Nach wie vor spielen Menschen eine zentrale Rolle in der IT-Security. So bleibt für drei von zehn Befragten menschliche Expertise klar entscheidend. KI dient lediglich als Unterstützung. Gerade bei kritischen oder unklaren Situationen ist es sinnvoll, sich auf das Wissen von Fachleuten zu verlassen. Sie erkennen im Zweifel, ob eine Aktion legitim oder gefährlich ist.
Regulierung schafft Sicherheit und frisst Ressourcen
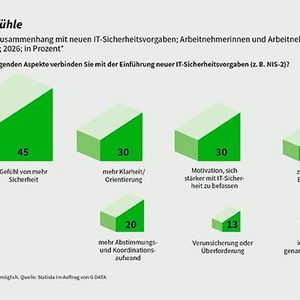
Mehr technische Möglichkeiten verbessern nicht die IT-Sicherheit, wenn gleichzeitig regulatorische Anforderungen Ressourcen binden. Obwohl die NIS-2-Richtlinie längst in Kraft getreten ist, tun sich Unternehmen mit den Vorgaben immer noch schwer. Das zeigt sich daran, dass das BSI die Frist zur Registrierung bereits ein zweites Mal verlängert hat. Dabei sehen viele Menschen Positives in Sicherheitsvorgaben. So verbindet fast die Hälfte (45 Prozent) der Befragten ein Gefühl von mehr Sicherheit mit der Einführung von gesetzlichen Vorgaben wie NIS-2. Darüber hinaus nennt jeder Dritte mehr Klarheit durch Regulatorik als wichtigen Aspekt. 30 Prozent sehen darin eine Motivation, sich stärker mit der Thematik auseinanderzusetzen. Aber auch Argumente der Gegner werden genannt. Jeder Fünfte spricht von mehr Bürokratie durch neue Vorgaben oder mehr Koordinationsaufwand.
Fragt man die Personen, die unmittelbarer mit der Umsetzung regulatorischer Vorgaben befasst sind, zeigt sich, dass die Skeptiker nicht unrecht haben. Sieben von zehn Befragten, die in IT-Security oder der IT sowie in der Geschäftsführung, im Vorstand oder als Amtsleitung tätig sind, sagen, dass regulatorische Anforderungen viele Ressourcen binden. Diese können daher nicht unmittelbar für Schutzmaßnahmen gegen Cyberangriffe eingesetzt werden. Dazu gehören beispielsweise das Auswerten von Meldungen aus dem Netzwerk-Monitoring, Patch-Management oder Reaktionen auf aktuelle Sicherheitsvorfälle.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Digitale Souveränität bleibt unscharf
Während regulatorische Vorgaben und fehlendes Fachpersonal schon seit vielen Jahren den Alltag in IT-Abteilungen beherrschen, ist digitale Souveränität dagegen ein vergleichsweise neues Thema auf der Agenda. Allerdings birgt es viele Fragenzeichen und wenige klare Antworten. Der Grund: Schon bei der Definition von digitaler Souveränität zeigen sich gravierende Unterschiede. Das zeigen die Antworten auf die Frage, woran Menschen spontan denken, wenn sie den Begriff „digitale Souveränität“ hören. Jede und jeder Vierte verbindet damit, Daten und Systeme jederzeit selbst kontrollieren zu können. Fast jeder Fünfte stimmt der Aussage zu, dass man sich besser gegen Cyberangriffe schützen kann. Unabhängigkeit von ausländischen Technologieanbietern nennen 18 Prozent der Befragten zuerst. Ein Sechstel setzt den Begriff gleich mit der Möglichkeit, IT-Systeme ohne externe Dienstleister zu betreiben. Die Zahlen zeigen, wie uneinheitlich das Bild noch ist. Ebenso fallen die Antworten auf die Frage nach dem Stand der digitalen Souveränität im Bereich der IT-Sicherheit aus. Während 28 Prozent der Befragten sagen, dass Deutschland derzeit in der IT-Sicherheit digital souverän ist, widerspricht jeder Dritte dieser Aussage. Der größte Teil, nämlich 36 Prozent, fällt ein salomonisches Urteil und sagt, dass der Staat teilweise souverän ist.
Nicht nur bei der Definition von digitaler Souveränität gehen die Meinungen auseinander. Auch bei der Frage, welches das größte Hindernis auf dem Weg dahin ist, nennen die Studienteilnehmerinnen und -teilnehmer viele verschiedene Gründe. So sehen jeweils 15 Prozent der Befragten im Fachkräftemangel und in bestehenden technischen Abhängigkeiten wie beispielsweise Vendor-Lock-in das größte Hindernis. Fehlende technische oder wirtschaftlich gleichwertige Alternativen (14 Prozent) und hohe Wechselkosten (13 Prozent) sind weitere Hürden auf dem Weg zu mehr digitaler Souveränität. Fehlende strategische Priorisierung durch das Management, Budgetrestriktionen und fehlendes Vertrauen in alternative Anbieter oder Technologien werden ebenfalls als blockierende Faktoren genannt. rotz der genannten Hindernisse sollten Unternehmen das Thema weiterverfolgen. Wichtig ist dabei, eine Strategie zu entwickeln und mit deren Umsetzung zu beginnen.
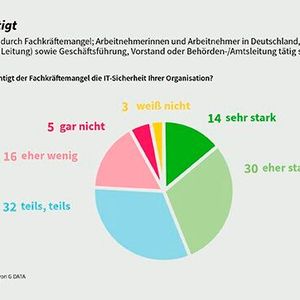
Der Fachkräftemangel gehört zu den Themen, die IT-Verantwortliche schon seit längerer Zeit umtreiben. Auch wenn der Branchenverband Bitkom berichtet, dass sich die Zahl der unbesetzten Stellen innerhalb von drei Jahren halbiert hat, kann von Entwarnung keine Rede sein. Der Fachkräftemangel wirkt sich unmittelbar auf die IT-Sicherheit in Unternehmen aus. So sagen drei Viertel der Befragten, die in IT-Security oder IT sowie in der Geschäftsführung, im Vorstand oder als Amtsleitung tätig sind, dass fehlendes Personal die IT-Sicherheit der eigenen Organisation beeinträchtigt. 44 Prozent sehen starke und sehr starke Einschränkungen. Konkret fehlen Angestellte, um sicherheitsrelevante Updates zeitnah einzuspielen und Meldungen aus den Sicherheitslösungen zu bewerten. Das gefährdet unmittelbar die IT-Sicherheit des Unternehmens. Gerade das automatisierte Ausnutzen von Sicherheitslücken hat sich durch den KI-Einsatz zu einem deutlich größeren Risiko entwickelt.
Vor diesem Hintergrund überrascht es nicht, dass viele Verantwortliche die Zusammenarbeit mit externen Dienstleistern in Betracht ziehen. So sagt jeder Vierte, dass Systemhäuser, MSPs und MSSPs ein zentraler Bestandteil der IT-Sicherheit sind. Für weitere 39 Prozent leisten Service-Partner einen wesentlichen Beitrag. Nur neun Prozent der Befragten geben an, dass ihre IT-Sicherheit weitgehend ohne externe Unterstützung funktioniert.
Die sechste Ausgabe von „Cybersicherheit in Zahlen“ zeichnet ein klares Bild: IT-Verantwortliche und Unternehmen in Deutschland stehen gleich von mehreren Seiten unter Druck. IT-Sicherheit lässt sich auch im Jahr 2026 nicht isoliert betrachten. Technologie, Regulatorik, digitale Souveränität und Personalressourcen sind eng miteinander verzahnt und verstärken sich gegenseitig. Wer nur an einer Stellschraube dreht, greift zu kurz.
Cybersicherheit in Zahlen zum Download
„Cybersicherheit in Zahlen“ erscheint zum sechsten Mal und zeichnet sich durch eine große Informationsdichte und besondere methodische Tiefe aus. Im Rahmen einer repräsentativen Online-Studie wurden mehr als 5.000 Arbeitnehmerinnen und Arbeitnehmer in Deutschland zur Cybersicherheit im beruflichen und privaten Kontext befragt. Die Fachleute von Statista haben die Befragung eng begleitet und präsentieren dank einer Stichprobengröße, die weit über dem branchenüblichen Standard liegt, belastbare und valide Marktforschungsergebnisse im Magazin „Cybersicherheit in Zahlen“. Darüber hinaus bietet das Nachschlagewerk Zahlen, Daten und Fakten aus mehr als 300 Statistiken zu allen Aspekten der IT-Sicherheit.
Interessierte können „Cybersicherheit in Zahlen 2026/2027“ hier anfordern.