Ein Mitarbeiter verlässt die Firma, sein KI-Agent bleibt aktiv und behält alle Zugriffsrechte. Solche verwaisten KI-Agenten öffnen Angreifern Tür und Tor, weil Unternehmen sie oft nie als eigene digitale Identität erfasst haben. Drei einfache Fragen entscheiden, ob IT-Teams die Kontrolle behalten oder längst verloren haben
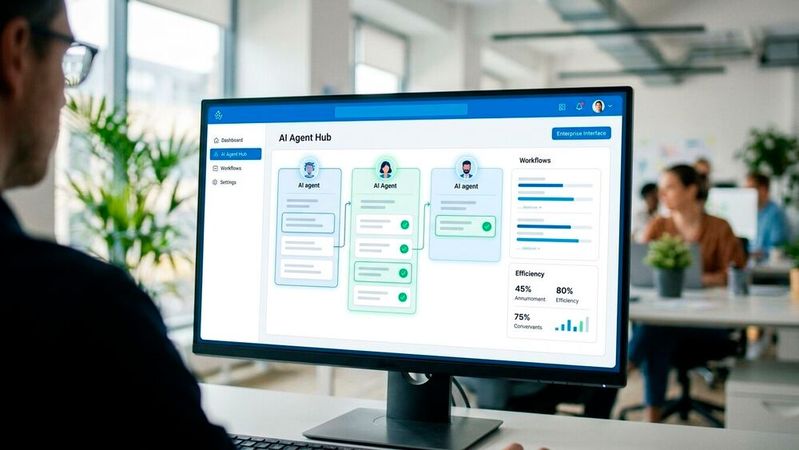
Digitale Identitäten für Mensch, Maschine und KI-Agent verschmelzen zu einem gemeinsamen Kontrollpunkt. Ohne festen Eigentümer wird jeder KI-Agent zum unsichtbaren Sicherheitsrisiko.
(Bild: Gemini / KI-generiert)
Ist die eigene Firma ein Agentic Enterprise, also ein Unternehmen, welches Künstliche Intelligenz (KI) und KI-Agenten für einige wichtige Aufgaben einsetzt? Diese Frage stellen sich derzeit viele IT-Entscheider und oftmals herrscht große Unsicherheit darüber, wie sie zu beantworten ist. Es gibt keine klare Definition und deshalb erscheint ein pragmatischer Ansatz als die bessere Herangehensweise, nämlich zu fragen: Setzt das Unternehmen KI-Agenten bereits ein und falls ja, hat die IT-Sicherheitsabteilung das auf dem Schirm und somit unter Kontrolle?
In vielen Firmen herrscht zu wenig Klarheit darüber, ob die Angestellten bereits KI-Agenten und KI-Tools nutzen, obwohl diese Frage essentiell geworden ist, denn KI-Agenten, die unter dem Radar der IT-Sicherheitsverantwortlichen fliegen, stellen eine gefährliche Schwachstelle in der Cyber-Abwehr dar. Es verhält sich ähnlich zur Diskussion vor einigen Jahren über Schatten-IT und verwaiste Benutzerkonten, die keinen klaren Eigentümer mehr haben, aber noch immer aktiv und mit vielen Zugangsrechten ausgestattet sind - ein gefundenes Fressen für Hacker.
Wenn nun Mitarbeiter auf eigene Faust einen KI-Agenten in ihren Arbeitsalltag einbinden, dann wächst allmählich ein Berg von Schatten-KI im Netzwerk heran und wenn ein solcher Agent von einem Angestellten eingeführt worden ist, der längst das Unternehmen verlassen hat, aber den Agenten nie offiziell gemeldet hat und außerdem vergaß, ihn abzuschalten, dann arbeitet dieser Agent autonom im Rahmen seiner Aufgaben und Zugriffsrechte heimlich weiter. Er wird zu einem verwaisten KI-Agenten, der sowohl Zugriffsrechte besitzt, als auch Prozesse ausführen kann, die möglicherweise tief in das System als Ganzes reichen - wiederum eine willkommene Einladung für Cyber-Kriminelle.
Aus diesem Grund sollten die IT-Entscheider aller Art, ob C-Level oder Abteilungsleiter, sich an einem Leitfaden mit Best Practices orientieren und vor allem drei Fragen in den Mittelpunkt ihrer Überlegungen stellen:
Wo sind meine KI-Agenten?
Was dürfen sie tun?
Womit können sie sich verbinden?
Diese Herangehensweise akzeptiert nämlich eine pragmatische Tatsache: Es reicht nicht, zu warten, bis irgendwann eine angestrebte KI-Governance-Richtlinie im Unternehmen offiziell eingeführt worden ist, denn KI-Agenten sind bereits in großer Zahl in sehr vielen Firmen im Einsatz - mehr, als viele denken. Aus diesem Grund muss jetzt gehandelt werden, um der Schatten-KI frühzeitig vorzubeugen und die KI-Agenten in den Griff zu bekommen. Jüngste Zahlen einer größer angelegten Umfrage unter IT-Entscheidern unterstreichen das: In Deutschland sagten 32 Prozent der Befragten, dass sie ungenehmigte KI (also Schatten-KI) am Arbeitsplatz nutzen - weltweit der zweitniedrigste Wert. Jedoch sahen sich 68 Prozent der befragten Unternehmen in Deutschland im Jahr 2025 mit KI-Sicherheitsproblemen konfrontiert und 44 Prozent erlitten sogar tatsächlich eine Sicherheitsverletzung - die höchste Quote im weltweiten Vergleich. Dieses deutsche Paradoxon legt nahe, dass der Einsatz von KI-Agenten tatsächlich zunimmt und bereits stattfindet, aber deren Absicherung - ob Schatten-KI oder genehmigte KI-Tools - hinterherhinkt.
Die Lösung lautet, die KI-Agenten als Entitäten im Netzwerk anzuerkennen, wie die Benutzerkonten von Menschen, Maschinen, Service Accounts, APIs. KI-Agenten brauchen digitale Identitäten, die verwaltet und kontrolliert werden können, was bedeutet, dass sie ein modernes, auf sie zugeschnittenes Identitätsmanagement benötigen, mit all den bewährten Grundlagen: Eigentümer, Verantwortlichkeiten, Abhängigkeiten, Zugriffsrechte nach dem Least-Privilege-Prinzip, Zero-Trust zur Bestimmung der Grenzen ihrer Bewegungsfreiheit, Monitoring, Dokumentation, Compliance-Einhaltung und Auditing - sowie obendrein einen Kill-Switch, um jederzeit die Zugriffsrechte entziehen zu können, wenn Anomalien festgestellt werden. Offene Standards, um hier nicht bei Null anfangen zu müssen, gibt es ebenfalls bereits am Markt, wie Cross-App-Access (XAA). Letzteres ermöglicht zum Beispiel, die Regeln für die digitale Identität eines KI-Agenten über mehrere Anwendungen und Netzwerke hinweg beizubehalten, statt für jede Ebene neue Bestimmungen treffen zu müssen. Das vereinfacht also die Verwaltung dieser KI-Agenten-Benutzerkonten deutlich. Zudem können kurzlebige Tokens je Session genutzt werden, um den Zugriff von KI-Agenten auf bestimmte Dinge so kurzfristig und einmalig wie möglich zu gestalten, was die Angriffsfläche weiter reduziert.
Die Entscheidungsträger in Unternehmen tun gut daran, wenn sie die Frage, ob ihr Unternehmen bereits ein KI-Agenten-Unternehmen ist, pragmatisch angehen. Das bedeutet, dass sie im ersten Schritt von einem Ja ausgehen und im zweiten Schritt deshalb ihr Netzwerk nach KI-Agenten durchsuchen, um diese zu kartieren, identifizieren, in ein Identitätsmanagement einzubringen und somit letztlich zu kontrollieren, wie man das seit Jahrzehnten von einem gut funktionierenden IAM-Konzept gewohnt ist.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Die wichtigste Erkenntnis dabei lautet: KI-Agenten sind keine Software-Dienstleister oder rein passive Werkzeuge. Sie können autonom agieren und sollten daher eher als zusätzliche virtuelle Mitarbeiter bezeichnet und betrachtet werden. Gelingt dieses Umdenken, dann wird ihre Absicherung einfacher, weil das Bewusstsein einsetzt, dass KI-Sicherheit gleich Identitätssicherheit ist.
Über den Autor: Arkadiusz Krowczynski ist Principal Product Acceleration Specialist bei Okta.