• Newsletter
  • Whitepaper
  • Webinare
  • Podcast
  • Events
Mobile-Menu
  • Newsletter
    • Newsletter test
  • Whitepaper
  • Webinare
  • Podcast
  • Events
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
    • DSGVO
  • eBooks
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
Logo Logo
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
    Aktuelle Beiträge aus "IT-Awards"
    Im Rahmen von Zero Trust steht nicht mehr die reine Authentifizierung im Vordergrund, sondern die Frage, wie Vertrauen eingesetzt und begrenzt wird. (Bild: Airlock)
    gesponsert
    Sichere Autorisierung auch für AI Agents
    Token Exchange ermöglicht Kontrolle vernetzter Identitäten
    Enterprise Network Firewalls tragen entscheidend zur Absicherung von Unternehmensnetzwerken bei. (Bild: © Bounty – stock.adobe.com / KI-generiert)
    IT-Awards 2025
    Die beliebtesten Anbieter von Enterprise Network Firewalls 2025
    Security Awareness sorgt für eine Sicherheitskultur, in der Mitarbeitende eine aktive und informierte Verteidigungslinie bilden. (Bild: © photon_photo – stock.adobe.com)
    IT-Awards 2025
    Die beliebtesten Anbieter von Security-Awareness-Trainings 2025
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
    Aktuelle Beiträge aus "Bedrohungen"
    Die Gruppe Red Heron nutzte die Gitea-Schwachstelle CVE-2026-60004, um Quellcode, Zugangsdaten und interne Konfigurationen von öffentlich erreichbaren Servern abzugreifen. (Bild: KI-generiert)
    Acronis untersucht internationale N-Day-Kampagne
    Red Heron nutzt Gitea-Schwachstelle und versteckt sich mit Linux-Rootkit
    Ein voller Erfolg: die MCTTP 2026! (Bild: Manuel Emme Fotografie)
    MCTTP 2026
    Sicherheit von KI-Agenten bis zu kritischer Infrastruktur
    Gesichtserkennung soll Anmeldungen besser schützen als ein Passwort. Bei Windows Hello for Business genügt einem lokalen Administrator jedoch ein zweiter Nutzer-Account, um diesen Schutz zu umgehen. (Bild: © javu - stock.adobe.com)
    BSI-Analyse zerlegt Windows Hello for Business
    Windows Hello for Business schützt vor Fremden, nicht vor dem eigenen Admin
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
    Aktuelle Beiträge aus "Netzwerke"
    Ein voller Erfolg: die MCTTP 2026! (Bild: Manuel Emme Fotografie)
    MCTTP 2026
    Sicherheit von KI-Agenten bis zu kritischer Infrastruktur
    Google wollte die Fälle, in denen seine KI Gemini während einer Testphase in fremde IT-Systeme eingedrungen war, zunächst nicht öffentlich machen. (Bild: Gemini / KI-generiert)
    Nach Anthropic, OpenAI und Meta
    Googles KI Gemini hackte ebenfalls andere Unternehmen
    Sensible Unternehmensdaten fließen unbemerkt in private KI-Chats, wo klassische Sicherheitskontrollen längst nicht mehr greifen. Was sich der Kontrolle entzieht, lässt sich auch nicht schützen. (Bild: Gemini / KI-generiert)
    69 Prozent der Unternehmen opfern KI-Sicherheit für Tempo
    Shadow AI ist kein Regelverstoß, sondern ein Kontrollproblem
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
    Aktuelle Beiträge aus "Plattformen"
    Gesichtserkennung soll Anmeldungen besser schützen als ein Passwort. Bei Windows Hello for Business genügt einem lokalen Administrator jedoch ein zweiter Nutzer-Account, um diesen Schutz zu umgehen. (Bild: © javu - stock.adobe.com)
    BSI-Analyse zerlegt Windows Hello for Business
    Windows Hello for Business schützt vor Fremden, nicht vor dem eigenen Admin
    Ein Angreifer aus einer angrenzenden Netzwerkumgebung kann den Logikfehler im Mobilfunkmodem von Pixel-Geräten ausnutzen, um Berechtigungsprüfungen zu umgehen und seine Rechte auszuweiten. (Bild: Google)
    Schwachstelle im Funkmodem
    Google-Pixel-Logikfehler ermöglicht Rechteausweitung
    Gerade auf Baustellen – aber nicht nur dort – spielen IP-Kameras ihre Vorteile gegenüber herkömmlicher Überwachungstechnik voll aus. (Bild: © MartinM - stock.adobe.com)
    Optische Überwachung in Industrie und Projektumgebungen
    Die Vorteile IP-basierter Video­über­wachung
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
    Aktuelle Beiträge aus "Applikationen"
    Angreifer platzieren in Zielsystemen eine Backdoor, indem sie manipulierte Kopien legitimer Open-Source-Pakete in öffentlichen Repositories veröffentlichen. Damit greifen sie gezielt Entwickler an. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Software Supply Chain Security
    Wenn Open-Source-Pakete zur Hintertür werden
    JFrog Artifactory ist von mehreren Schwachstellen betroffen. Eine davon ermöglicht es Angreifern über einen Pfadfehler beliebige Dateien auf dem Server auszulesen oder zu manipulieren. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Update: neue Schwachstellen unter Beschuss
    Aktiv ausgenutzter Pfadfehler in JFrog Artifactory
    Angreifer umgehen die Authentifizierung der GitLab-Repository-Commits-API und nutzen manipulierte Dateipfade, um unbefugt sensible Serverdateien auszulesen. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Zugriff auf Serverdateien
    Aktiv ausgenutzte GitLab-Sicherheits­lücke gibt Dateien preis
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
    Aktuelle Beiträge aus "Identity- und Access-Management"
    Ein voller Erfolg: die MCTTP 2026! (Bild: Manuel Emme Fotografie)
    MCTTP 2026
    Sicherheit von KI-Agenten bis zu kritischer Infrastruktur
    Gesichtserkennung soll Anmeldungen besser schützen als ein Passwort. Bei Windows Hello for Business genügt einem lokalen Administrator jedoch ein zweiter Nutzer-Account, um diesen Schutz zu umgehen. (Bild: © javu - stock.adobe.com)
    BSI-Analyse zerlegt Windows Hello for Business
    Windows Hello for Business schützt vor Fremden, nicht vor dem eigenen Admin
    Ein Angreifer aus einer angrenzenden Netzwerkumgebung kann den Logikfehler im Mobilfunkmodem von Pixel-Geräten ausnutzen, um Berechtigungsprüfungen zu umgehen und seine Rechte auszuweiten. (Bild: Google)
    Schwachstelle im Funkmodem
    Google-Pixel-Logikfehler ermöglicht Rechteausweitung
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
    Aktuelle Beiträge aus "Security-Management"
    Die Gruppe Red Heron nutzte die Gitea-Schwachstelle CVE-2026-60004, um Quellcode, Zugangsdaten und interne Konfigurationen von öffentlich erreichbaren Servern abzugreifen. (Bild: KI-generiert)
    Acronis untersucht internationale N-Day-Kampagne
    Red Heron nutzt Gitea-Schwachstelle und versteckt sich mit Linux-Rootkit
    Ein voller Erfolg: die MCTTP 2026! (Bild: Manuel Emme Fotografie)
    MCTTP 2026
    Sicherheit von KI-Agenten bis zu kritischer Infrastruktur
    Datenschutz als Standortvorteil: Einer Studie zufolge können hohe Datenschutzstandards und vertrauenswürdige Technologien Europas Wettbewerbsfähigkeit stärken. (Bild: ChatGPT / KI-generiert)
    Studie des Fraunhofer ISI
    Datenschutz macht Europa wettbewerbsfähiger
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
      • Security Management
      • Security Best Practices
      • (ISC)² und die Autoren
    • DSGVO
    Aktuelle Beiträge aus "Specials"
    Eine demilitarisierte Zone ist eine Pufferzone zwischen externem und internem Netzwerk. Im militärischen Konztext bezeichnet die DMZ ein Grenzgebiet ohne Soldaten, wie hier zwischen Süd- und Nordkorea. (Bild: Jozef Durok via Getty Images)
    Definition DMZ
    Was ist eine demilitarisierte Zone?
    In einem Security Operations Center (SOC) laufen die Fäden aller sicherheitsrelevanten IT-Systeme eines Unternehmens zusammen.  (Bild: Iulian Catalin via Canva)
    Definition SOC
    Was ist ein Security Operations Center?
    Malware-as-a-Service (MaaS) ist ein beliebtes und weit verbreitetes Geschäftsmodell im Cybercrime-Umfeld, bei dem einsatzbereite, voll funktionsfähige Schadsoftware auf Mietbasis vertrieben wird. (Bild: frei lizenziert)
    Definition MaaS | Malware-as-a-Service
    Was ist Malware-as-a-Service (MaaS)?
  • eBooks
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
    Aktuelle Beiträge aus "IT Security Best Practices"
    XDR (Extended Detection and Response) erkennt Angriffe auf Endpoints frühzeitig. (Darwin Laganzon)
    Best Practices für Detection and Response
    Angriffe auf Endpoints erkennen, bevor der Schaden eintritt
    Eine wirksame Notfallvorsorge muss auch fortschrittliche Attacken vorhersehen. (Tumisu)
    Best Practices für Detection and Response
    Lücken in der Notfallvorsorge schließen
    Der Schutz von Operational Technology erfordert spezielle Security-Maßnahmen. (Gerd Altmann)
    Best Practices für OT-Sicherheit
    So finden Sie den richtigen Schutz für Fertigungssysteme
    Security-by-Design ist bei Cloud-Apps besonders wichtig. (Werner Moser)
    Best Practices für Cloud-Applikationen
    So gelingt Security by Design bei Cloud-Anwendungen
  • mehr...
Anmelden

Bildergalerien

Die MCTTP 2026 fand vom 16. bis 18. September in München statt und war erneut ein voller Erfolg! (Bild: Manuel Emme Fotografie)

Das war die MCTTP 2026!

Das Microsoft Intune Admin Center zeigt den Weg über "Geräte" und "Registrierung" zur Konfiguration von Windows Hello for Business im Mandanten HALLOGMBH. (Bild: Joos)

Windows Hello for Business schützt vor Fremden, nicht vor dem eigenen Admin

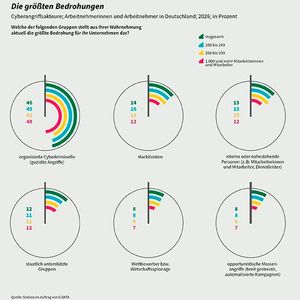
Die größten Bedrohungen (Bild: G DATA CyberDefense)

Mehr Angriffe, mehr Regulatorik, weniger Personal

VLANs lassen sich auch in virtuellen Umgebungen wie Hyper-V, Proxmox oder VMware nutzen. (Bild: Joos)

Netzwerksegmentierung mit VLANs und Open Source

Folgen Sie uns auf:
Add as a preferred source on Google

Cookie-Manager AGB Hilfe Vertrag widerrufen Kundencenter Mediadaten Datenschutz Barrierefreiheit Impressum & Kontakt KI-Leitlinien Autoren

Copyright © 2026 Vogel Communications Group

Diese Webseite ist eine Marke von Vogel Communications Group. Eine Übersicht von allen Produkten und Leistungen finden Sie unter www.vogel.de

Bildrechte

Bildrechte auf dieser Seite