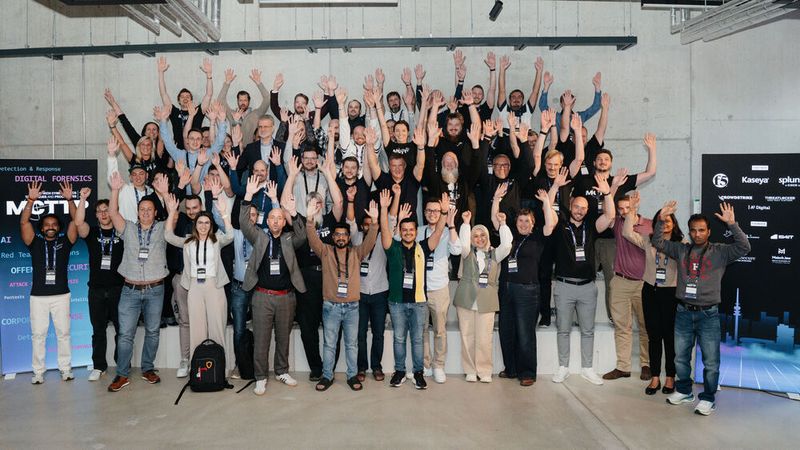
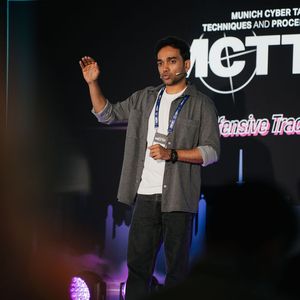
Vom 16. bis 18. September 2026 fand in München die diesjährige Ausgabe der MCTTP statt. Nach den Trainingstagen zum Auftakt folgten am 17. und 18. September die Konferenztage mit einem spannenden Programm aus zwei parallelen Tracks, die besonders KI- und OT-Security in den Fokus rückten.
Ein voller Erfolg: die MCTTP 2026!
(Bild: Manuel Emme Fotografie)
Gegründet von Florian Hansemann, Florian Oelmaier, Dr. Marc Maisch und Vera Nikolic fand die „Munich Cyber Tactics, Techniques & Procedures“ in diesem Jahr zum vierten Mal statt. Dabei war erneut die internationale Ausrichtung ein Highlight, mit Speakern unter anderem aus den USA, Großbritannien, Kasachstan und Indien. Zwischen den Sessions blieb ausreichend Raum für Networking und Gespräche, nach übereinstimmenden Rückmeldungen von Teilnehmenden einer der wertvollsten Aspekte der Veranstaltung.
Der erste Tag stand ganz im Zeichen vertiefter Praxis-Trainings in kleinen Gruppen, die von den Gründen und ihren Unternehmen geleitet wurden. Florian Hansemann, Geschäftsführer von HanseSecure zeigte im Training „Vom Setup zum SIEM: Wazuh im praktischen Security-Monitoring“, wie man Wazuh von der Basisinstallation zu einem produktiv nutzbaren SIEM ausbaut. Inklusive Multi-Node-Architektur, Microsoft-365-Integration und der Königsdisziplin, dem Regel-Tuning, damit am Ende echte, verwertbare Alerts statt Rauschen entstehen.
In ihrem Vortrag „AI at Full Speed – without Losing Control: Vibe Coding, AI Agents, Security and the EU AI Act“ nahmen sich Dr. Marc Maisch, Fachanwalt für IT-Recht, sowie Arthur Naefe, Senior Principal Consultant bei IS4IT, und Daniel Gehrig, Principal Consultant bei IS4IT die Praxis von Vibe Coding und KI-Agenten vor und zeigten auf, wo der EU AI Act konkrete Grenzen für den produktiven Einsatz zieht.
Nach der MCTTP ist vor der MCTTP!
Wer Lust hat, im nächsten Jahr ebenfalls Teil der MCTTP zu sein, kann sich schon jetzt anmelden. Die fünfte Ausgabe der Munich Cyber Tactics, Techniques & Procedures findet vom 15. bis 17. September 2027 statt.
Florian Oelmaier, CTO bei IS4IT, und Falko Weiß, Senior Principal Consultant bei IS4IT, ließen die Teilnehmenden in der Notfall- und Krisenübung eine simulierte Ransomware-Attacke live durchspielen – von der ersten Meldung bis zur Kommunikation mit Geschäftsführung und Behörden.
Die Trainingstage waren unter den Teilnehmenden hoch geschätzt, da sie vertiefendes Wissen zu aktuellen Themen boten sowie ausreichend Zeit, konkrete Fragen zu stellen. Den Abend rundete eine Session zu OT-Security ab. Dr. Klaus Kursawe von DNV und Johannes Larsen von Bayernwerk sprachen über das Spannungsfeld zwischen Sicherheitskultur in der OT und digitaler Souveränität.
Starke Keynotes zu KI-Algorithmen und Generationenforschung
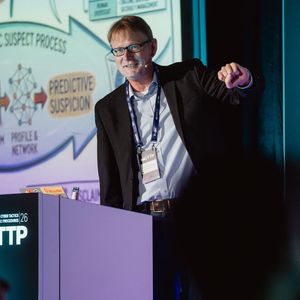
Die Konferenztage am 17. und 18. September wurden jeweils von einer starken Keynote eröffnet. Dr. Jan Dirk Roggenkamp, Professor für öffentliches Recht, IT-Sicherheits- und Datenschutzrecht an der Berlin School of Economics and Law, eröffnete den ersten Konferenztag mit seinem Vortrag „The Algorithmic Suspect: Predictive Policing Between Constitutional Law and the AI Act“, ein spannender Blick auf das Spannungsfeld zwischen KI-gestützter Polizeiarbeit, Verfassungsrecht und dem AI Act. Und Dr. Rüdiger Maas, CEO des Instituts für Generationenforschung in Augsburg, startete an Tag zwei mit „The Future of Generation“ und brachte eine gesellschaftliche, generationenübergreifende Perspektive in die technisch geprägte Konferenz ein.
Wie die Besucher die MCTTP 2026 erlebt haben, zeigt unser Recap-Video mit Stimmen direkt von der Konferenz.
Kaum ein Themenfeld war 2026 so präsent wie AI Security. Gleich mehrere Talks widmeten sich den neuen Risiken, die durch den breiten Einsatz von KI-Agenten und Large Language Models entstehen:
Omkar Joshi und Pallavi Deshmukh zeigten mit „When AI Agents Become Insiders: Hidden Access Risks in Agentic Systems“, wie KI-Agenten selbst zu Insider-Risiken werden können.
Dat Tran demonstrierte in einer Live-Hacking-Session unter dem Titel „Prompt Injection & the New Attack Surface“, wie Angreifer Prompt Injection gezielt ausnutzen können.
Christian Schneider stellte mit „Five Threat Zones“ ein Modell zum Threat Modeling für Agentic AI im Kontext von Corporate Defense vor.
Julian Totzek-Hallhuber brachte es plakativ auf den Punkt: „GenAI is a Junior Dev With Root Access“.
Tom Graupner zeigte mit „Beyond API Keys“, wie sich KI-Agenten im DevOps-Kontext mittels OpenFGA feingranular autorisieren lassen.
Zhassulan Zhussupov beleuchtete in „Revenge AI and NSO-Generation Mobile Spyware Architecture“ die dunkle Seite KI-gestützter Spyware.
Florian Oelmaier diskutierte in „Free the Beast from its Guardrails“ die Frage, ob offene KI-Modelle digitale Souveränität oder ein trojanisches Pferd darstellen.
Auch Brennan Lodge näherte sich dem Thema aus Compliance-Perspektive: „Rage Against the Machine: AI-Powered Compliance and Cybersecurity“.
Ergänzt wurde das Feld durch die gesponserte Session „Securing the AI Workload: Defending Enterprise LLMs and Agentic Systems“ von Sven Müller von F5 sowie „The Future SOC is Agentic – and It Starts with Data“ von Tommy Ziegler von Splunk.
Auch das Thema OT-Security zog sich als roter Faden durch die Konferenz , von der Eröffnungssession am Trainingstag bis zu mehreren dezidierten Talks im Corporate Defense Track:
Dr. Klaus Kursawe vertiefte das Thema in „Beyond OT Security: Towards Resilience in Critical Infrastructure“ und ging der Frage nach, wie Resilienz über klassische Sicherheitsmaßnahmen hinaus in kritischen Infrastrukturen verankert werden kann.
Markus Neumaier sprach in „SOC Integration for OT/ICS: What Really Works in 2026“ über die praktische Integration von OT/ICS-Umgebungen in bestehende SOC-Strukturen.
Dr. Guy Waizel widmete sich in „Clean Energy on Legacy Foundations“ der Frage, warum kritische Infrastruktur im Energiesektor dringend ein Sicherheits-Upgrade benötigt.
Abschluss-Panel: Brauchen wir nächstes Jahr noch Security-Experten?
Bei all der Automatisierung durch Künstliche Intelligenz, vor allem im Sicherheitsbereich, stellt sich die Frage, ob Sicherheitsexperten überhaupt noch benötigt werden. Und wenn ja, was werden ihre Aufgaben sein? Wie wird sich das Feld verändern? Dieser Frage gingen drei Founder Florian Hansemann, Florian Oelmaier und Dr. Marc Maisch bei der von Vera Nikolic moderierten Panel-Diskussion nach, die den krönenden Abschluss der Konferenz bildete.
Nach der MCTTP ist vor der MCTTP!
Wer Lust hat, im nächsten Jahr ebenfalls Teil der MCTTP zu sein, kann sich schon jetzt anmelden. Die fünfte Ausgabe der Munich Cyber Tactics, Techniques & Procedures findet vom 15. bis 17. September 2027 statt.
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.