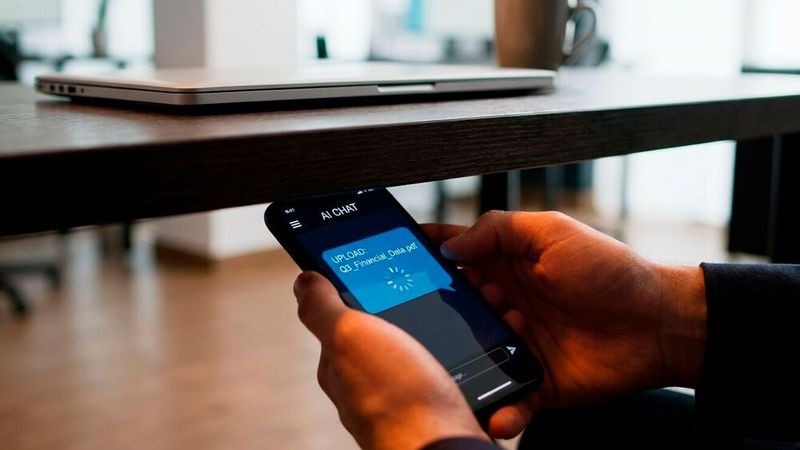
Wer glaubt, generative KI per Richtlinie im Griff zu haben, irrt: Mitarbeitende nutzen ChatGPT, Claude und Co. längst ohne Freigabe – und je restriktiver Unternehmen vorgehen, desto unsichtbarer wird die Nutzung.
Sensible Unternehmensdaten fließen unbemerkt in private KI-Chats, wo klassische Sicherheitskontrollen längst nicht mehr greifen. Was sich der Kontrolle entzieht, lässt sich auch nicht schützen.
(Bild: Gemini / KI-generiert)
In vielen Unternehmen läuft derzeit ein stilles Experiment. Mitarbeitende der Abteilungen Finanzen, Personalwesen, Recht und Compliance nutzen generative KI-Tools im Arbeitsalltag, ohne dass die IT-Abteilung oder der CISO davon wissen. Grund dafür ist, dass die Tools funktionieren, während die internen Alternativen fehlen oder zu langsam bereitgestellt werden.
Dieses Phänomen hat einen Namen: Shadow AI. Es ist ein Governance-Problem, das viele Sicherheitsverantwortliche noch unterschätzen, weil es auf den ersten Blick wie ein IT-Hygieneproblem aussieht, tatsächlich aber ein fundamentales Kontrollproblem ist. Das belegen auch aktuelle Zahlen. Eine aktuelle Bitkom-Befragung zeigt, dass viele Unternehmen hierzulande davon ausgehen, dass die eigenen Beschäftigten private KI-Tools zu beruflichen Zwecken verwenden. Genau wissen sie es jedoch nicht. Wo Sicherheit herrschen sollte, gedeiht stattdessen gefährliches Halbwissen.
Der intuitive Reflex vieler Unternehmen ist es, die KI-Nutzung einzuschränken, bis Governance-Strukturen etabliert sind. Das ist verständlich, aber auch kontraproduktiv.
Wer den Zugang zu genehmigten KI-Tools blockiert oder Freigabeprozesse über Monate streckt, erzeugt lediglich ein Ausweichverhalten. Mitarbeiter wechseln dann eher auf private Geräte, nutzen browserbasierte KI-Dienste über persönliche Accounts oder greifen auf kostenlose Versionen von Tools zurück, die keinerlei Garantien für den Enterprise-Datenschutz bieten.
Die KI-Nutzung findet also statt, aber vollständig außerhalb des Sichtfelds der Security-Organisation. Datenflüsse werden intransparent. Welche Informationen in welche Modelle fließen, lässt sich nicht mehr nachvollziehen.
Klassische DLP-Ansätze (Data Loss Prevention) greifen hier nur bedingt. Ein Mitarbeiter, der ChatGPT über sein Privathandy nutzt, taucht im Unternehmens-Proxy schlicht nicht auf.
Das IBM Institute for Business Value hat in seinem „CEO`s guide to generative AI“ festgestellt, dass viele Unternehmen die Technologie schneller einführen, als Security- und Governance-Maßnahmen nachziehen können. So geben beispielsweise 69 Prozent der Befragten an, dass bei generativer KI Innovation Vorrang vor Security hat. Was auf Managementebene wie ein Geschwindigkeitsproblem erscheint, wird auf Security-Ebene schnell zu einem Transparenzproblem.
Besonders exponierte Bereiche: HR, Finance, Legal, Compliance und Produktion
Shadow AI ist nicht überall gleich stark verbreitet. Besonders kritisch wird es dort, wo sensible Unternehmens-, Kunden- oder Personendaten verarbeitet werden und Mitarbeiter gleichzeitig unter Effizienz- oder Zeitdruck stehen.
HR-Abteilungen nutzen generative KI für Stellenausschreibungen, Kandidatenprofile oder die interne Kommunikation – teilweise inklusive personenbezogener Daten, die unter die DSGVO fallen.
Finance-Teams setzen KI-Tools ein, um Reports zusammenzufassen, Forecasts aufzubereiten oder Daten schneller auszuwerten, auf Basis von Informationen, die unter Umständen geschäfts- oder sogar kapitalmarktrelevant sind.
Legal- und Compliance-Abteilungen nutzen generative KI für Vertragsanalysen, Recherchen oder regulatorische Bewertungen – in Bereichen, in denen Vertraulichkeit und Nachvollziehbarkeit essenziell sind.
Produktions- und operative Fachbereiche nutzen generative KI zunehmend für Qualitätsanalysen, Prozessoptimierung, technische Dokumentation oder die Auswertung von Kunden- und Betriebsdaten. Werden dabei sensible Produktions-, Betriebs- oder Kundendaten verarbeitet, entstehen ähnliche Risiken in Bezug auf Datenschutz, Vertraulichkeit und Nachvollziehbarkeit wie in anderen kritischen Unternehmensbereichen.
Oft ist dabei nicht einmal geklärt, wo die Daten landen, wie lange sie gespeichert werden oder ob sie für das Training von Modellen verwendet werden. Wer als CISO nichts von solchen Prozessen weiß, kann sie weder absichern noch im Ernstfall nachvollziehbar erklären.
Die traditionelle IT-Governance beruht auf einem einfachen Prinzip: Was nicht freigegeben ist, wird nicht genutzt. Technische Kontrollen sollen die Einhaltung von Vorschriften erzwingen.
Dieses Modell hatte bereits bei Cloud-Services und Shadow IT Grenzen. Bei generativer KI stößt es zunehmend an strukturelle Limits.
Dafür gibt es drei Gründe:
1. Der Zugang zu leistungsfähigen KI-Systemen ist vollständig demokratisiert. Jeder Mitarbeitende mit Internetzugang kann auf Modelle zugreifen, die innerhalb weniger Sekunden produktiv einsetzbar sind.
2. Die Nutzung ist flüchtig und schwer nachweisbar. Wer Inhalte in einen KI-Dienst kopiert und das Ergebnis wieder zurückführt, hinterlässt oft weder Installation noch Lizenz noch klassische Audit-Spuren.
3. Die Motivation ist nachvollziehbar. Mitarbeitende wollen produktiver arbeiten. Shadow AI entsteht in vielen Fällen nicht durch Fahrlässigkeit, sondern durch fehlende Alternativen.
Wer das nur als Regelverstoß behandelt, löst das Problem nicht. Die Nutzung verschwindet dadurch nicht. Sie wird lediglich unsichtbarer.
Was tatsächlich funktioniert: Transparenz und Enablement
Die Frage ist deshalb nicht mehr, wie Unternehmen die KI-Nutzung verhindern können. Es geht vielmehr darum, wie sie diese Nutzung transparent und kontrollierbar halten.
Dazu gehört zunächst eine freigegebene KI-Tool-Landschaft, also nicht ein einzelnes System für sämtliche Anwendungsfälle, sondern geeignete und kontrollierbare Lösungen mit klar definierten Einsatzbereichen.
Ebenso wichtig ist eine belastbare Datenklassifizierung. Unternehmen müssen eindeutig definieren, welche Daten öffentlich, intern, vertraulich oder streng vertraulich sind. Erst auf dieser Grundlage lassen sich sinnvolle Regeln für den Einsatz generativer KI formulieren.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Konkrete Handlungsempfehlungen für Security-Verantwortliche
1. Freigegebene KI-Lösungen bereitstellen Wer den eigenen Mitarbeitern keine praktikablen Alternativen bietet, schafft die Grundlage für Shadow AI. Mindestens ein datenschutz- und governance-fähiger KI-Dienst sollte kurzfristig verfügbar sein.
2. Datenklassifizierung operationalisieren Mitarbeiter müssen im Alltag schnell erkennen können, welche Informationen in externe KI-Systeme eingegeben werden dürfen – und welche nicht.
3. Schulungen und KI-Kompetenzen fördern Viele Risiken im Zusammenhang mit Shadow AI entstehen durch fehlendes Wissen. Mitarbeitende müssen verstehen, welche Daten in generative KI-Systeme eingegeben werden dürfen, welche regulatorischen Vorgaben gelten und welche Risiken mit der Nutzung externer Tools verbunden sind. Schulungen und klare Leitlinien sind die Grundlage für einen verantwortungsvollen Umgang mit KI im Arbeitsalltag.
4. EU AI Act als Governance-Pflicht einplanen Shadow AI stellt nicht nur ein Sicherheitsrisiko dar, sondern wird zunehmend auch zu einem Compliance-Risiko. Der EU AI Act verlangt insbesondere für Hochrisikoanwendungen Transparenz und Dokumentation über die eingesetzten KI-Systeme. Wer nicht weiß, welche Tools im Einsatz sind, kann diese Pflichten nicht erfüllen.
5. Fachbereiche frühzeitig einbinden KI-Governance scheitert häufig daran, dass Security, Compliance und IT Regeln definieren, ohne die Arbeitsrealität der Fachbereiche ausreichend zu berücksichtigen.
6. Kontrollierte Pilotprojekte ermöglichen Wer Innovation vollständig blockiert, verliert die Sichtbarkeit über tatsächliche Nutzungsmuster. Pilotprojekte schaffen Transparenz und liefern belastbare Erkenntnisse für Governance-Entscheidungen. Gleichzeitig sollten Unternehmen rechtzeitig festlegen, wie erfolgreiche Pilotprojekte in den regulären Betrieb überführt werden. Viele KI-Initiativen entstehen zunächst in Fachbereichen oder durch einzelne engagierte Mitarbeitende. Damit diese zu nachhaltigen und sicheren Lösungen werden, müssen die Verantwortlichkeiten, die Governance-Anforderungen und der spätere Betrieb durch IT, Security und Compliance bereits in der Pilotphase berücksichtigt werden.
7. Governance als laufenden Prozess verstehen Neue Tools entstehen schneller, als viele Unternehmen sie prüfen und freigeben können. Governance muss deshalb regelmäßig angepasst werden und darf nicht als einmaliges Projekt verstanden werden. Unternehmen sollten vermeiden, neue KI-Anwendungen grundsätzlich zu blockieren, bis für jeden Anwendungsfall vollständige Richtlinien vorliegen. Ein pragmatischer Ansatz besteht darin, schrittweise zu definieren, welche Anwendungsfälle erlaubt sind, welche Daten genutzt werden dürfen und welche Rahmenbedingungen gelten. So entstehen klare Leitplanken, ohne dass Innovation und Experimentierfreude unnötig eingeschränkt werden.
Kontrolle entsteht durch Transparenz, nicht durch Verbote
Unternehmen gewinnen die Kontrolle nicht zurück, indem sie KI-Nutzung unterbinden. Sie müssen die sichere Nutzung einfacher machen als inoffizielle Workarounds. Wer Shadow AI wirksam reduzieren will, muss legale und praktikable Wege für den KI-Einsatz schaffen. Andernfalls verlagert sich die Nutzung lediglich außerhalb des Sichtfelds der Organisation. Und was außerhalb des Sichtfelds liegt, lässt sich weder steuern noch schützen.
Über den Autor: Adam Gaca ist Managing Director UK&I und VP of Innovation bei Future Processing, einer Technologieberatung mit Fokus auf KI, Daten und digitale Transformation. Er begleitet Unternehmen dabei, KI-Strategien in skalierbare, regelkonforme Lösungen zu überführen, wobei die Schwerpunkte auf Cloud-Architekturen, Governance und operativer Resilienz liegen. In seiner Tätigkeit verbindet er strategische Steuerung mit angewandter KI-Praxis und unterstützt Führungskräfte branchenübergreifend dabei, neue Technologien kontrolliert und nachhaltig einzusetzen.