






• Newsletter
  • Whitepaper
  • Webinare
  • Podcast
  • Events
Mobile-Menu
  • Newsletter
    • Newsletter test
  • Whitepaper
  • Webinare
  • Podcast
  • Events
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
    • DSGVO
  • eBooks
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
Logo Logo
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
    Aktuelle Beiträge aus "IT-Awards"
    Im Rahmen von Zero Trust steht nicht mehr die reine Authentifizierung im Vordergrund, sondern die Frage, wie Vertrauen eingesetzt und begrenzt wird. (Bild: Airlock)
    gesponsert
    Sichere Autorisierung auch für AI Agents
    Token Exchange ermöglicht Kontrolle vernetzter Identitäten
    Enterprise Network Firewalls tragen entscheidend zur Absicherung von Unternehmensnetzwerken bei. (Bild: © Bounty – stock.adobe.com / KI-generiert)
    IT-Awards 2025
    Die beliebtesten Anbieter von Enterprise Network Firewalls 2025
    Security Awareness sorgt für eine Sicherheitskultur, in der Mitarbeitende eine aktive und informierte Verteidigungslinie bilden. (Bild: © photon_photo – stock.adobe.com)
    IT-Awards 2025
    Die beliebtesten Anbieter von Security-Awareness-Trainings 2025
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
    Aktuelle Beiträge aus "Bedrohungen"
    Pre-Auth-RCE-Schwachstellen am Netzwerkrand können unauthentifizierte Codeausführung durch fehlerhafte Parser-Strukturen ermöglichen. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Sicherheitslücken am Netzwerkrand
    Die Anatomie einer Pre-Auth-RCE
    Die zunehmende Vernetzung von Fahrzeugen, autonomen Maschinen und KI-gestützten Logistikprozessen über die Cloud schafft physikalische Angriffsflächen, die neue, integrierte Sicherheitsstrategien weit über die klassische IT hinaus erfordern. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Neue Einfallstore für Cyberangriffe
    Wenn Maschinen zu Zielen werden
    Um die Buffer-Overflow-Sicherheitslücke in den GS1900-Switches ausnutzen zu können, muss sich ein Angreifer im selben oder einem direkt verbundenen Netzwerk befinden. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    EUVD-2026-37030 / CVE-2026-7273
    Angriffe aus dem lokalen Netzwerk auf Zyxel-Switches
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
    Aktuelle Beiträge aus "Netzwerke"
    Der EU AI Act erfordert laut Cato Networks technische statt nur vertragliche Maßnahmen: Schatten-KI aufdecken, Schutzplanken statt Verbote, AI-SPM einführen und die Sicherheitsarchitektur konsolidieren. (Bild: phonlamaiphoto - stock.adobe.com)
    Transparenzpflichten
    Diese Maßnahmen für den EU AI Act sollten Prio haben
    Live von der Digital X 2026: Denken Sie Netzwerke nie wieder ohne Security, ein Interview von Thomas Joos, Insider Research, mit Dr. Niklas Horstmann, COO Telekom Security. (Bild: Vogel IT-Medien / Telekom / Joos)
    gesponsert
    Insider Research im Gespräch
    Podcast von der Digital X 2026: Denken Sie Netzwerke nie wieder ohne Security
    Um die Buffer-Overflow-Sicherheitslücke in den GS1900-Switches ausnutzen zu können, muss sich ein Angreifer im selben oder einem direkt verbundenen Netzwerk befinden. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    EUVD-2026-37030 / CVE-2026-7273
    Angriffe aus dem lokalen Netzwerk auf Zyxel-Switches
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
    Aktuelle Beiträge aus "Plattformen"
    IBM beansprucht mit drei Experimenten auf Heron-Quantenprozessoren einen überprüfbaren Quantenvorteil. (Bild: IBM)
    Klassische Ansätze bei spezifischen Simulationen übertroffen
    IBM verkündet Quantenvorteil
    Exploits laufen zunehmend automatisiert und in Sekunden ab, tagelange Vorbereitung braucht kaum noch ein Angreifer. Aus Wochen bis zur ersten Ausnutzung werden so nur noch Minuten. (Bild: Gemini / KI-generiert)
    Time-to-Exploit laut Mandiant erstmals negativ
    Bei Schwachstellen zählt bald nur noch ausnutzbar oder nicht
    Identitätskarten sind elektronische Ausweisdokumente, die persönliche Daten und kryptografische Schlüssel sicher speichern. Post-Quanten-Kryptografie soll diese Daten auch gegen künftige Angriffe mit Quantencomputern schützen. (Bild: © AminaDesign - stock.adobe.com)
    uPQComing
    G+D entwickelt PQC-Technik für Identitätskarten
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
    Aktuelle Beiträge aus "Applikationen"
    Martin Bitzinger, SVP Product Management bei Mitel, sagt, viele Kommunikationsstrukturen im öffentlichen Sektor seien den heutigen Anforderungen an Ausfallsicherheit, Datenhoheit und Erreichbarkeit nicht mehr gewachsen. (Bild: Mitel)
    Warum staatliche Kommunikation zur Souveränitätsfrage wird
    Die verborgene Infrastruktur
    Wenn autonome KI-Agenten committen und deployen, verschiebt sich die Kontrolle vom manuellen Review in die Pipeline-Architektur selbst. (Bild: Midjourney / KI-generiert)
    DevGovOps im KI-Zeitalter
    JFrog erweitert AppTrust um Go­ver­nance-Funktionen für KI-Agenten
    Manipulierte Git-Konfigurationen in sieben beliebten KI-Coding-Agents ermöglichen unbefugte Codeausführung mit Entwickler-Rechten. (Bild: © Arnab Dey - stock.adobe.com / KI-generiert)
    Vertraute Repositorys werden zur Falle
    Acht Sicherheitslücken in populären KI-Coding-Agents entdeckt
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
    Aktuelle Beiträge aus "Identity- und Access-Management"
    Pre-Auth-RCE-Schwachstellen am Netzwerkrand können unauthentifizierte Codeausführung durch fehlerhafte Parser-Strukturen ermöglichen. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    Sicherheitslücken am Netzwerkrand
    Die Anatomie einer Pre-Auth-RCE
    Vielfalt im Login ist an Hochschulen der Normalfall. Mit privacyIDEA bleibt sie beherrschbar, denn der Server verwaltet die Faktoren und die Shibboleth-Konfiguration bleibt gleich. (Bild: Gemini / KI-generiert)
    privacyIDEA Workshop – Teil 6
    Mehr-Faktor-Authentifizierung mit Shibboleth und privacyIDEA
    Betroffen von dem Cyberangriff waren die Webangebote von KVV, KVG, Netzplusservice und den Kasseler Bädern, auf denen Besucher zum Download von Schadsoftware verleitet werden sollten. (Bild: © pixelschoen - stock.adobe.com)
    Mehrere Webauftritte betroffen
    Cyberangriff auf städtischen Betrieb in Kassel
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
    Aktuelle Beiträge aus "Security-Management"
    Der EU AI Act erfordert laut Cato Networks technische statt nur vertragliche Maßnahmen: Schatten-KI aufdecken, Schutzplanken statt Verbote, AI-SPM einführen und die Sicherheitsarchitektur konsolidieren. (Bild: phonlamaiphoto - stock.adobe.com)
    Transparenzpflichten
    Diese Maßnahmen für den EU AI Act sollten Prio haben
    Der 41-jährige Rechtswissenschaftler Moritz Hennemann war zuletzt Professor und Direktor des Instituts für Medien- und Informationsrecht an der Universität Freiburg sowie Richter am Oberlandesgericht Karlsruhe. (Bild: BPA, Steffen Kugler)
    Datenschutzaufsicht unter neuer Führung
    Moritz Hennemann tritt Amt als neuer BfDI an
    Martin Bitzinger, SVP Product Management bei Mitel, sagt, viele Kommunikationsstrukturen im öffentlichen Sektor seien den heutigen Anforderungen an Ausfallsicherheit, Datenhoheit und Erreichbarkeit nicht mehr gewachsen. (Bild: Mitel)
    Warum staatliche Kommunikation zur Souveränitätsfrage wird
    Die verborgene Infrastruktur
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
      • Security Management
      • Security Best Practices
      • (ISC)² und die Autoren
    • DSGVO
    Aktuelle Beiträge aus "Specials"
    Eine demilitarisierte Zone ist eine Pufferzone zwischen externem und internem Netzwerk. Im militärischen Konztext bezeichnet die DMZ ein Grenzgebiet ohne Soldaten, wie hier zwischen Süd- und Nordkorea. (Bild: Jozef Durok via Getty Images)
    Definition DMZ
    Was ist eine demilitarisierte Zone?
    In einem Security Operations Center (SOC) laufen die Fäden aller sicherheitsrelevanten IT-Systeme eines Unternehmens zusammen.  (Bild: Iulian Catalin via Canva)
    Definition SOC
    Was ist ein Security Operations Center?
    Malware-as-a-Service (MaaS) ist ein beliebtes und weit verbreitetes Geschäftsmodell im Cybercrime-Umfeld, bei dem einsatzbereite, voll funktionsfähige Schadsoftware auf Mietbasis vertrieben wird. (Bild: frei lizenziert)
    Definition MaaS | Malware-as-a-Service
    Was ist Malware-as-a-Service (MaaS)?
  • eBooks
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
    Aktuelle Beiträge aus "IT Security Best Practices"
    XDR (Extended Detection and Response) erkennt Angriffe auf Endpoints frühzeitig. (Darwin Laganzon)
    Best Practices für Detection and Response
    Angriffe auf Endpoints erkennen, bevor der Schaden eintritt
    Eine wirksame Notfallvorsorge muss auch fortschrittliche Attacken vorhersehen. (Tumisu)
    Best Practices für Detection and Response
    Lücken in der Notfallvorsorge schließen
    Der Schutz von Operational Technology erfordert spezielle Security-Maßnahmen. (Gerd Altmann)
    Best Practices für OT-Sicherheit
    So finden Sie den richtigen Schutz für Fertigungssysteme
    Security-by-Design ist bei Cloud-Apps besonders wichtig. (Werner Moser)
    Best Practices für Cloud-Applikationen
    So gelingt Security by Design bei Cloud-Anwendungen
  • mehr...
Anmelden

Bildergalerien

BU fehlt (Bild: NetKnights)

Mehr-Faktor-Authentifizierung mit Shibboleth und privacyIDEA

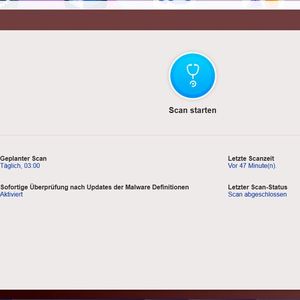
Der Bereich Scannen der App Malware Remover bietet einen Sofort-Scan und vier Statusfelder mit Frequenz, letztem Lauf, Sofortlauf nach Definitions-Update und Lauf-Status. (Bild: Joos)

Malware-Schutz auf QNAP-NAS richtig steuern

Die Untersuchung zeigt, wie Identitätsmissbrauch und lange Verweildauern das aktuelle Bedrohungsbild prägen. (Bild: Eye Security)

MFA stoppt 79 Prozent der BEC-Angriffe nicht mehr

Die MCTTP 2026 fand vom 16. bis 18. September in München statt und war erneut ein voller Erfolg! (Bild: Manuel Emme Fotografie)

Das war die MCTTP 2026!

Folgen Sie uns auf:
Add as a preferred source on Google

Cookie-Manager AGB Hilfe Vertrag widerrufen Kundencenter Mediadaten Datenschutz Barrierefreiheit Impressum & Kontakt KI-Leitlinien Autoren

Copyright © 2026 Vogel Communications Group

Diese Webseite ist eine Marke von Vogel Communications Group. Eine Übersicht von allen Produkten und Leistungen finden Sie unter www.vogel.de

Bildrechte

Bildrechte auf dieser Seite