Vernetzte Fahrzeuge, KI-Agenten, autonome Maschinen und Quantencomputer verändern die Sicherheitslage. Experten aus Automotive, Logistik, IT und Governance zeigen, wo neue Risiken entstehen.
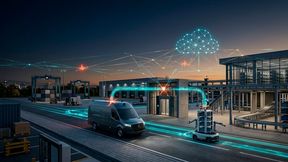
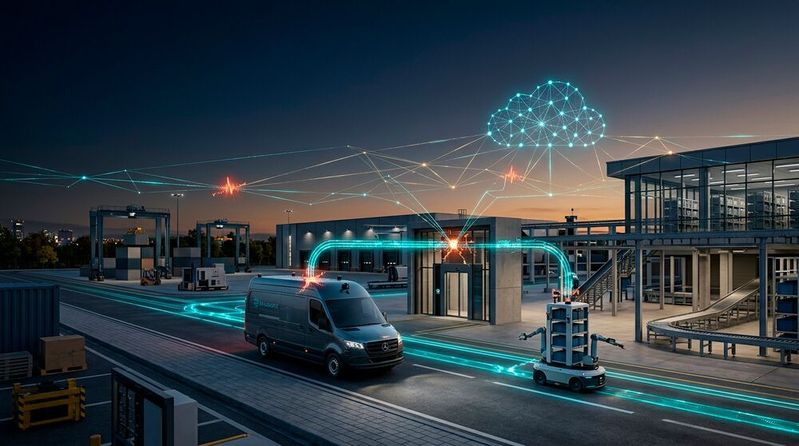
Die zunehmende Vernetzung von Fahrzeugen, autonomen Maschinen und KI-gestützten Logistikprozessen über die Cloud schafft physikalische Angriffsflächen, die neue, integrierte Sicherheitsstrategien weit über die klassische IT hinaus erfordern.
Die Angriffsfläche wächst heute weit über die IT-Server, Anwendungen und Konten hinaus. Daten werden mittlerweile im Fahrzeug verarbeitet, Bestände von KI-Agenten disponiert und Maschinen gesteuert. Quantencomputer stellen die Sicherheit heutiger Kryptografie infrage. Angriffe können heute Informationen abziehen, Abläufe verändern oder Entscheidungen fehlleiten.
Die Wirtschaftsschutz-Studie 2026 von Bitkom unterlegt den Handlungsdruck mit alarmierenden Zahlen: 96 Prozent der befragten Unternehmen berichten von nachgewiesenen oder vermuteten Angriffen, 76 Prozent der Schäden entfallen auf Cyberattacken.
In der Automobilbranche ist das Fahrzeug ein vernetzter Computer auf Rädern. Für Dr. John Heinlein, CMO bei Sonatus, gehören Datenschutz und Cybersicherheit unmittelbar zusammen: „Wir sind überzeugt, dass Datenschutz ein zentraler Bestandteil der Cybersicherheit ist, da Fahrzeuge zunehmend größere Mengen sensibler Daten erzeugen und austauschen.“
Eine Möglichkeit sei, „bestimmte Datenverarbeitungsschritte direkt im Fahrzeug auszuführen, anstatt sämtliche Rohdaten in die Cloud zu übertragen“. Gemeint ist Edge Computing, also Verarbeitung an der Datenquelle. Die Cloud bleibt Teil der Architektur, erhält aber nicht zwangsläufig alle Rohdaten.
Fahrzeuge können nach Heinleins Einschätzung „Netzwerkaktivitäten analysieren, ungewöhnliche Befehle oder auffälliges Softwareverhalten erkennen und potenzielle Sicherheitsereignisse direkt am Edge identifizieren“. So sollen Datenübertragung und Angriffsfläche sinken, während sichere Kommunikation mit Cloud-Plattformen, Servicetools und Betriebszentralen möglich bleibt.
Edge ersetzt also nicht die Absicherung lokaler Komponenten, sie müssen weiterhin aktualisiert und überwacht werden. Heinlein fasst zusammen: „Indem Daten möglichst nah an ihrer Quelle verarbeitet werden, können Automobilhersteller sowohl bei der Fahrzeugsicherheit als auch beim Datenschutz höchste Standards setzen, ohne auf wichtige Einblicke in den Fahrzeugbetrieb verzichten zu müssen.“
In Logistik, Handel und Lagerbetrieb wird die Verbindung von Software und physischer Welt unmittelbar. Laut Statistischem Bundesamt nutzten im vergangenen Jahr 26 Prozent aller Unternehmen KI-Technologien, bei Großunternehmen sind es 57 Prozent. Damit genügt es nicht, allein das Modell zu schützen.
Srikrishna Shankavaram, Global Leader for AI Security bei Zebra Technologies, beobachtet deshalb eine Verschiebung „über den Schutz von KI-Modellen hinaus in Richtung der Absicherung KI-gestützter digitaler Belegschaften“. Sobald KI-Agenten Bestände, Preise sowie Logistik- und Lagerabläufe verwalten, benötigen sie „dieselbe Disziplin wie Beschäftigte: eindeutige Identitäten, Zugriffe nach dem Prinzip der geringsten Berechtigung, Lebenszyklusmanagement und kontinuierliche Überprüfung“. Damit gelten Identity and Access Management und Zero Trust auch für Agenten: Sie brauchen überprüfbare Identitäten, begrenzte Rechte und einen nachvollziehbaren Lebenszyklus.
Als „zweite Grenze“ nennt Shankavaram die Verbindungen zwischen Agenten und Unternehmenswerkzeugen, etwa über Model Context Protocol (MCP). Erforderlich seien „vertrauenswürdige Endpunkte, genehmigte Werkzeuglisten, die Prüfung von Kontexten und die Überwachung der Nutzung“.
Hinzu kommt die Laufzeit. „Unternehmen benötigen Verhaltensüberwachung, Richtliniendurchsetzung, Freigabepunkte, Anomalieerkennung und Möglichkeiten zur Notabschaltung“, sagt Shankavaram. Sicherheit müsse sich zudem „auf die physischen Geräte erstrecken, die Agenten steuern, darunter Scanner, Robotik, Fahrzeuge und IoT-Systeme“. Red Teaming vollständiger Agenten-Workflows soll „Prompt Injection, Zielübernahme, Privilegienausweitung und Tool-Missbrauch“ erkennen, bevor reale Schäden entstehen.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
KI als Beschleuniger, Quantencomputing als Planungsaufgabe
Torsten Jüngling, Director of Security & Resilience and Network bei Kyndryl, verbindet zwei Zeithorizonte: „Cybersecurity erweitert sich gerade um zwei entscheidende Felder: KI und Quantum Security.“ KI verändert beide Seiten. Angreifer können Attacken automatisieren und skalieren, Unternehmen übergeben Routineaufgaben an Agenten. Entscheidend sei die Integration „mit klaren Identitäten, Zugriffsrechten und vertrauenswürdigen Daten“.
Der zweite Zeithorizont ist die Post-Quantum-Migration. „Leistungsfähige Quantencomputer könnten künftig heutige Verschlüsselungsverfahren gefährden“, sagt Jüngling. Unternehmen müssten jetzt wissen, „wo sie welche Kryptographie einsetzen“, Risiken bewerten und schrittweise migrieren. Für die deutsche Industrie werde dies zur strategischen Aufgabe, weil die Transformation mehrere Jahre dauern könne.
Technik allein beantwortet nicht, wer Risiken bewertet und Verantwortung übernimmt. Bei agentischer KI können fachliche, rechtliche und sicherheitsbezogene Folgen auseinanderfallen.
Richard Marcus, Chief Information Security Officer bei Optro, beschreibt das Grundproblem so: „Der Einsatz von KI und autonom arbeitenden Systemen verändert die Sicherheitsanforderungen in Unternehmen. Agentische KI kann eigenständig Entscheidungen treffen, Prozesse ausführen und Maßnahmen anstoßen.“ Ihr Verhalten sei schwer kalkulierbar, wodurch neue Angriffsflächen entstünden.
Ein kompromittiertes System könne auf sensible Daten zugreifen oder Prozesse verändern; fehlerhafte oder unvollständige Daten könnten Fehlentscheidungen auslösen. Unternehmen hingen damit von verlässlichen Daten und Modellen ab. Marcus verweist auf das Zusammenspiel mehrerer Krisen: „KI-Risiken lassen sich nicht isoliert betrachten. In Kombination mit geopolitischer Volatilität und einem dynamischen Bedrohungsumfeld verstärken sie sich gegenseitig, weshalb statische Risikoanalysen keine belastbare Grundlage bieten.“
Hier setzt für Marcus modernes Governance, Risk and Compliance (GRC) an. Risk, Compliance, Internal Audit und IT-Security führen Informationen zusammen und bringen sie in Geschäftsentscheidungen ein. Als „System of Action“ übersetze GRC-Erkenntnisse in Maßnahmen. „Ein agentisches KI-System kennzeichnet anomales Verhalten. Statt lediglich in einem Dashboard angezeigt zu werden, löst diese Meldung einen definierten Eskalationspfad aus, dem ein Verantwortlicher zugewiesen und eine Frist hinterlegt ist.“ GRC laufe Gefahr, in einer Welt agentischer KI ins Hintertreffen zu geraten, wenn es nicht einige derselben Taktiken übernehme.
Die vier Perspektiven markieren unterschiedliche Eintrittspunkte: Datenverarbeitung im Fahrzeug, Agenten mit Zugriff auf Werkzeuge und Maschinen, KI-gestützte Verteidigung, Quantenmigration und GRC als Verbindung von Signalen und Verantwortlichkeiten.
Neue Sicherheitsbedenken entstehen dort, wo digitale Systeme reale Wirkung entfalten: zwischen Daten und Entscheidung, Agent und Tool, Netzwerk und Maschine sowie Kryptografie und Lebenszyklus. Nötig sind Beobachtung, begrenzte Identitäten, Freigaben, Wiederanlauffähigkeit und Planung.
Über den Autor: Lukas Hochgesang ist Senior Consultant bei der Archetype Agency GmbH und begleitet seit über fünf Jahren Technologieunternehmen bei ihrer Kommunikation in den Bereichen Security, Software, Data und KI sowie rund um aktuelle Trends und Entwicklungen.