Incident Response im Smart HomeNach dem Hack lässt das Smart Home seine Nutzer allein
Ein Gastbeitrag von
Victor Jüttner
4 min Lesedauer
Smart-Home-Geräte werden millionenfach verkauft, doch ihre Sicherheit endet oft genau dort, wo der Ernstfall beginnt: beim Hack. Hersteller investieren in automatische Updates und Passwortpflichten, doch was nach einem erfolgreichen Angriff passiert, bleibt meist ungeklärt. Wer nur vorsorgt, aber im Ernstfall schweigt, lässt Nutzer genau dann allein, wenn sie am meisten Hilfe brauchen.
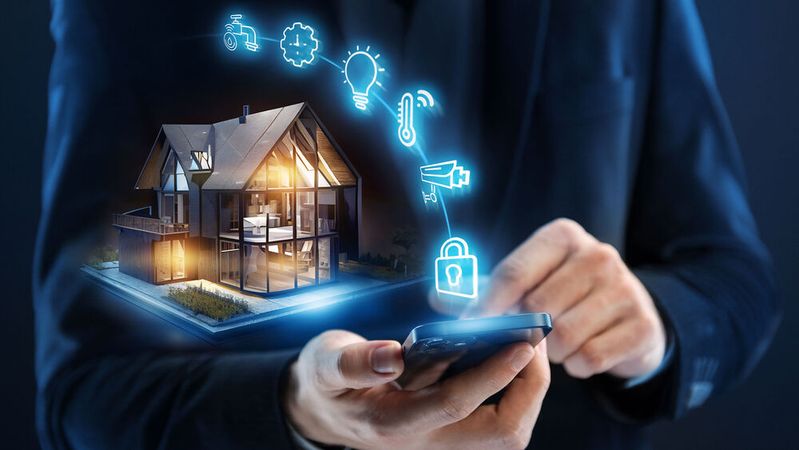
Per App hat der Nutzer sein Smart Home scheinbar vollständig unter Kontrolle. Was passiert, wenn genau dieses System kompromittiert wird, zeigt die App nicht an.
Smart-Home-Geräte sind längst ein attraktives Ziel für Angreifer. Kameras, Thermostate, Türschlösser: sie alle kommunizieren dauerhaft mit dem Internet und sammeln sensible Daten. Viele Hersteller haben in den letzten Jahren bereits in automatische und nutzerfreundliche Prävention investiert: sichere Firmware-Updates, Verschlüsselung, Zertifizierungen. Was fehlt, ist das Danach.
Wenn ein Gerät kompromittiert wurde, steht der Nutzer alleine ohne Anleitung da. Es gibt keine App-Funktion oder Alert, die erklären, was passiert ist. Kein Hersteller-Support, der strukturierte Hilfe leistet. Dabei ist die notwendige Netzwerkanalyse im Heimnetz technisch verfügbar. Es mangelt allerdings an dem Willen, diese Fähigkeiten in Produkte zu integrieren. Incident Response wurde bisher zwar nicht als Teil des Produkts betrachtet, doch das muss sich ändern.
Warum klassische Incident-Response-Konzepte im Smart Home versagen
In Unternehmensumgebungen ist Incident Response klar geregelt: Es gibt ein Security-Team, definierte Verantwortlichkeiten und dokumentierte Prozesse. Im Smart Home existiert nichts davon. Der „Administrator“ ist meist nur der Bewohner, der das WLAN-Passwort kennt.
Eine systematische Analyse der im Smart Home relevanten Benutzer-Rollen zeigt, wie tiefgreifend das Problem ist. Das Ergebnis: drei interne Rollen, die in klassischen IR-Frameworks schlicht nicht vorkommen. Der Primary User installiert und administriert – oft ohne Security-Kenntnisse. Der Incidental User, also Mitbewohner, Kinder oder Haushaltsangestellte, ist von Geräten betroffen, hat aber keinen Zugang zu deren Einstellungen. Der informelle IT-Admin aus dem Bekanntenkreis hat bei der Einrichtung geholfen und dabei dauerhaften Zugang behalten, oft ohne dass andere Haushaltsmitglieder davon wissen. Klassische IR-Frameworks setzen voraus, dass diese Rollen klar getrennt sind. Im Smart Home sind sie es nicht.
Besonders kritisch: Angreifer sind nicht zwingend irgendwo im Internet. Eine Studie von Moh et al. zeigt, dass 43 Prozent der Befragten unautorisierte Nutzung ihrer Smart-Home-Geräte durch Familienmitglieder, Partner oder Bekannte erlebt haben, mindestens 19 Prozent sogar Missbrauch. Der Angreifer lebt also in manchen Fällen im selben Haushalt und hat legitimen Zugang zum System. Ein einfaches Zurücksetzen aller Geräte löst das Problem nicht, wenn derselbe Zugang danach sofort wiederhergestellt werden kann.
Hinzu kommt: Staatliche Stellen füllen diese Lücke nicht. Eine Analyse von Jüttner und Buchmann untersuchten 35 Regierungsquellen in elf Ländern: Nur zwei bieten allgemeine Anleitungen für Laien nach einem Vorfall. Der Rest beschränkt sich auf präventive Empfehlungen und Meldemöglichkeiten. Wer nach einem Angriff nach staatlicher Hilfe sucht, sucht vergeblich.
Die Frage ist nicht mehr ob, sondern wie. An der Universität Leipzig arbeiten wir derzeit an einem Incident-Response-Framework, das die beschriebenen Rollenrealitäten des Smart Home explizit berücksichtigt. Ausgangspunkt ist eine Analyse des etablierten NIST-SP-800-61r3-Standards unter Berücksichtigung des häuslichen Nutzungskontexts: Welche Elemente lassen sich übertragen und was muss grundlegend neu gedacht werden?
Das Ergebnis ist ein automatischer adaptiver Workflow: Wer als Laie nur eine Warnung bestätigen und Hilfe anfordern möchte, wird anders durch den Prozess geführt als jemand, der technisch versiert ist und selbst Maßnahmen ergreifen kann. Die Handlungsanweisungen in den Phasen „Erkennen“, „Eindämmen“, „Bereinigen“ und „Wiederherstellen“ basieren auf Best Practices internationaler Sicherheitsbehörden und berücksichtigen ausdrücklich interne Angreifer.
Das langfristige Ziel ist ein Smart-Home-Hub, der Anomalieerkennung direkt im Heimnetzwerk ermöglicht und bei einem Befund automatisch ein geführtes Reaktionsprotokoll aktiviert. Dafür schneiden Large Language Models die Reaktionsschritte verständlich auf das betroffene Gerät und den Kenntnisstand des Nutzers zu. Die technischen Bausteine existieren. Die Herausforderung liegt in der Integration zu einem System, das im Ernstfall auch für Laien funktioniert.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Sichtbarkeit schaffen Geräte-Apps sollten Nutzer aktiv informieren, wenn sich das Kommunikationsverhalten eines Geräts verändert: ungewöhnlich hohe Netzwerklast, Verbindungen zu unbekannten Servern, untypische Aktivitätszeiten. Nicht versteckt im System-Log, sondern als verständliche Benachrichtigung, um den sogenannten „Human-in-the-loop“ als Ressource zur Angriffserkennung zu aktivieren.
Rollen- und Zugangskonzepte neu denken Produkte brauchen granulare Zugriffsrechte und eine nachvollziehbare Zugangshistorie. Bei einem Vorfall muss es möglich sein, einzelne Zugänge zu sperren, ohne das gesamte System zurücksetzen zu müssen.
Geführte Notfallprotokolle integrieren Eine Push-Benachrichtigung ist keine Incident Response. Nutzer brauchen geführte Reaktionspfade: Was prüfen? Was eindämmen? Wie wiederherstellen? Diese Pfade müssen sich am Vorwissen des Nutzers orientieren, damit auch ein Laie handlungsfähig wird.
Router und Hubs als Sicherheitsschicht nutzen Hub- und Router-Hersteller sehen den gesamten Netzwerkverkehr aller angebundenen Geräte, unabhängig vom einzelnen Gerätehersteller. Diese Position wird bisher kaum genutzt. Geräteübergreifende Anomalieerkennung, automatische Alerts und IR-Workflows in der Administrationsoberfläche sind naheliegende nächste Schritte.
Die Branche hat Prävention als Pflichtübung verinnerlicht. Incident Response ist die nächste. Geräte, die nach einem Angriff stumm bleiben, sind kein Sicherheitsprodukt. Wer als Hersteller heute in strukturierte Reaktionsfähigkeit investiert, schützt den Nutzer und das eigene Produkt.
Über den Autor: Victor Jüttner ist Mitglied des BMFTR-geförderten Netzwerks AI Grid für junge KI-Forschende und arbeitet am Institut für Angewandte Informatik (InfAI) e. V. Er promoviert am Center for Scalable Data Analytics and Artificial Intelligence (ScaDS.AI) an der Universität Leipzig. Jüttner erforscht automatisierte Incident-Response-Systeme für Laien, die Machine Learning und Large Language Models kombinieren. Sein Ziel: Smart Homes, die Angriffe erkennen und verständliche Gegenmaßnahmen bereitstellen.