Europäische Unternehmen fokussieren sich hinsichtlich digitaler Souveränität auf Fragen nach Datenstandorten oder Cloud-Anbietern. Gleichzeitig rückt eine zentrale Herausforderung in den Vordergrund: Sicherheitsprozesse müssen auch im Ernstfall steuerbar bleiben. Entscheidend für die Handlungsfähigkeit ist operative Souveränität.
Operative Souveränität heißt, Sicherheitsprozesse auch im Ernstfall steuern zu können. Die Frage nach dem Datenstandort allein reicht dafür nicht .
Die Debatte über digitale Souveränität in Europa hat zuletzt stark an Dynamik gewonnen. Aktuelle geopolitische Spannungen haben deutlich gemacht, wie eng digitale Infrastruktur, regulatorische Rahmenbedingungen und internationale Abhängigkeiten miteinander verknüpft sind. Für Unternehmen stellt sich daher zunehmend die Frage, wie viel Kontrolle sie tatsächlich über ihre kritischen Systeme haben.
Dabei greift die bisherige Diskussion häufig zu kurz. Denn der Fokus liegt oft auf der Frage, wo Daten gespeichert oder welche Cloud-Anbieter genutzt werden. Diese Aspekte sind zwar wichtig, beantworten aber nicht die entscheidende Frage: Kann ein Unternehmen seine Sicherheitsprozesse auch dann noch steuern, wenn ein kritischer Vorfall eintritt?
Es braucht daher einen Perspektivwechsel in Richtung eines Konzepts, das wir bei Open Systems operative Souveränität nennen. Operative Souveränität bedeutet, sicherheitskritische Entscheidungen jederzeit nachvollziehen, kontrollieren und wirksam umsetzen zu können, und zwar unabhängig davon, wie komplex die zugrunde liegende Technologie- und Anbieterlandschaft ist. Sie umfasst zudem die Fähigkeit, auch bei geopolitischen Spannungen, Sanktionen oder außereuropäischen Rechtsansprüchen handlungsfähig zu bleiben.
Der EU-Bericht „State of the Digital Decade 2026“ zeigt, dass Europa bei seiner digitalen Transformation Fortschritte macht. Gleichzeitig bestehen weiterhin strukturelle Lücken bei Cybersecurity, digitalen Kompetenzen, kritischen Technologien und der technologischen Souveränität Europas.
So erfolgt etwa die Umsetzung neuer Vorgaben wie NIS2 und des Cyber Resilience Act in den Mitgliedstaaten unterschiedlich schnell und konsequent, wodurch Sicherheits- und Resilienzlücken innerhalb des europäischen Binnenmarkts entstehen. Gleichzeitig ist Europa in vielen kritischen Bereichen noch immer von außereuropäischen Technologieanbietern abhängig, wodurch zusätzliche rechtliche und strategische Risiken entstehen. Hinzu kommen der anhaltende Fachkräftemangel sowie der zunehmende Einfluss von Künstlicher Intelligenz, der die Spielregeln in der Cybersicherheit grundlegend verändert hat. Angreifer nutzen die Technologie zum Beispiel längst dazu, um Schwachstellen schneller zu identifizieren und Angriffe zu automatisieren. Da sich moderne KI-Modelle rasant weiterentwickeln, gelingt es vielen Unternehmen noch nicht, auf die sich ebenso schnell verändernde Bedrohungslage zu reagieren.
Diese Schwächen zeigen, dass es nicht ausreicht, regulatorische Anforderungen allein auf dem Papier zu erfüllen. Sie müssen auch im Betrieb pragmatisch umsetzbar sein. Unternehmen müssen sicherheitskritische Prozesse jederzeit nachvollziehbar steuern, Verantwortlichkeiten klar definieren und auch in komplexen Situationen die Kontrolle über den eigenen Sicherheitsbetrieb behalten können.
Komplexität reduzieren für mehr operative Souveränität
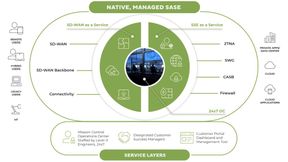
Die meisten modernen IT-Landschaften bestehen heute aus Cloud-Plattformen, lokalen Rechenzentren, SaaS-Anwendungen sowie einer Vielzahl spezialisierter Sicherheitslösungen unterschiedlicher Anbieter. Mit jeder zusätzlichen Plattform wächst jedoch auch die operative Komplexität. Informationen verteilen sich auf verschiedene Systeme, Sicherheitsrichtlinien werden in unterschiedlichen Oberflächen verwaltet und Verantwortlichkeiten liegen häufig bei mehreren internen Teams sowie externen Dienstleistern.
Solange der Betrieb reibungslos funktioniert, bleibt diese Fragmentierung oft unbemerkt. Kommt es aber zu einem Sicherheitsvorfall, zeigen sich schnell deutliche Schwächen. Im Ernstfall müssen Informationen schnell zusammengeführt, Verantwortlichkeiten geklärt und Entscheidungen unter Druck getroffen werden. Fehlen Transparenz und klare Prozesse, hilft auch der größte Sicherheits-Stack nicht. Besonders schwierig wird es, wenn Entscheidungswege, Zuständigkeiten und Eskalationsprozesse über mehrere Anbieter hinweg unklar sind. Müssen Entscheidungen im Ernstfall erst über verschiedene Organisationen oder Rechtsräume hinweg abgestimmt werden, geht wertvolle Zeit verloren.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Um ihre operative Souveränität zu stärken, sollten Unternehmen ihre Sicherheitsarchitektur und die damit verbundenen Betriebsprozesse daher bewusst konsolidieren. Statt weitere Einzellösungen hinzuzufügen, sollte das Ziel sein, Sicherheitsprozesse zu vereinfachen, Verantwortlichkeiten zu definieren und Transparenz zu schaffen. Denn nur wenn Informationen zentral zusammenlaufen und Entscheidungen ohne unnötige Abstimmungen getroffen werden können, bleibt ein Unternehmen auch im Ernstfall handlungsfähig.
Auch KI kann einen wichtigen Beitrag dazu leisten, operative Souveränität zu stärken. Sie kann große Datenmengen auswerten, systemübergreifende Zusammenhänge sichtbar machen und sicherheitsrelevante Ereignisse priorisieren. Gerade angesichts des anhaltenden Fachkräftemangels verschafft das Sicherheitsteams wertvolle Entlastung und ermöglicht schnellere Reaktionen auf Vorfälle. Damit künstliche Intelligenz ihr volles Potenzial entfalten kann, braucht ihr Einsatz klare Governance-Regeln. Unternehmen müssen nachvollziehen können, auf welcher Grundlage KI-Systeme handeln, welche Entscheidungen sie autonom treffen dürfen und wann Menschen eingreifen müssen.
Entscheidend ist, dass KI nicht als Ersatz für operative Kontrolle verstanden wird. Die Technologie sollte Entscheidungen vorbereiten und Prozesse beschleunigen, nicht aber Verantwortung ersetzen. KI kann innerhalb klar definierter Leitplanken eigenständig analysieren, priorisieren und reagieren. Bei kritischen, weitreichenden oder nicht eindeutig bewertbaren Maßnahmen müssen jedoch menschliche Entscheidungs- und Eingriffsmöglichkeiten erhalten bleiben. Die Verantwortung für das Betriebsmodell selbst bleibt beim Menschen. Sicherheitsarchitekturen müssen deshalb nicht nur nach ihrer technischen Leistungsfähigkeit, sondern auch danach bewertet werden, wie effizient sie sich im Ernstfall betreiben und steuern lassen.
Während Europa langfristig in eigene digitale Technologien und resiliente Infrastrukturen investieren muss, können Unternehmen schon heute ihre Cyberresilienz stärken. Entscheidend ist, Sicherheitsprozesse so zu gestalten, dass sie auch über verschiedene Plattformen und Dienstleister hinweg transparent gesteuert und kontrolliert werden können. Operative Souveränität wird damit zu einem zentralen Maßstab moderner Cybersecurity. Denn nicht allein die Leistungsfähigkeit einzelner Technologien entscheidet, sondern die Fähigkeit eines Unternehmens, seinen Sicherheitsbetrieb auch unter Druck wirksam zu steuern und das Potenzial von KI zu nutzen, ohne Verantwortung oder Kontrolle aus der Hand zu geben.
Über den Autor: Markus Ehrenmann ist seit Januar 2023 Chief Technology Officer von Open Systems. Er verantwortet den zuverlässigen Betrieb der SASE-Services des Unternehmens über Appliance-basierte und cloudbasierte Umgebungen hinweg, mit klarem Fokus auf Plattformstabilität, Skalierbarkeit und operative Exzellenz. Mit über 25 Jahren Erfahrung in Plattformen, Cloud-Infrastrukturen und datengetriebenen Systemen verbindet Ehrenmann tiefgehende technische Expertise mit einer pragmatischen, unternehmerischen Denkweise. Er verfügt über einen Doktortitel im Bereich Künstliche Intelligenz und verfolgt die Weiterentwicklung des Fachgebiets aktiv.