

• Newsletter
  • Whitepaper
  • Webinare
  • Podcast
  • Events
Mobile-Menu
  • Newsletter
    • Newsletter test
  • Whitepaper
  • Webinare
  • Podcast
  • Events
  • Start
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
    • DSGVO
  • eBooks
  • Security-Momentum 2027
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
Logo Logo
  • Start
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
    Aktuelle Beiträge aus "IT-Awards"
    Security Awareness stärkt sicheres Handeln im Arbeitsalltag, ersetzt aber keine technischen Schutzmaßnahmen. (Bild: © photon_photo – stock.adobe.com)
    IT-Awards 2026
    Die beliebtesten Anbieter von Security-Awareness-Trainings 2026
    ENFs sind Teil einer mehrschichtigen Sicherheitsarchitektur mit Segmentierung, Zugriffskontrolle und Bedrohungserkennung. (Bild: © Add Win – stock.adobe.com / KI-generiert)
    IT-Awards 2026
    Die beliebtesten Anbieter von Enterprise Network Firewalls 2026
    Extended Detection and Response (XDR): Signale aus verschiedenen IT-Bereichen laufen in einem Kontext zusammen. (Bild: © Tech and Bussiness – stock.adobe.com / KI-generiert)
    IT-Awards 2026
    Die beliebtesten Anbieter von Extended Detection & Response 2026
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
    Aktuelle Beiträge aus "Bedrohungen"
    Wer seine Cloud-Abhängigkeit ernst nimmt, merkt schnell: Transparenz, Kontrolle und Wahlfreiheit entscheiden im Ernstfall darüber, ob ein Unternehmen handlungsfähig bleibt. (Bild: © TensorSpark - stock.adobe.com)
    NIS2, Cyberrisiken und digitale Souveränität
    Warum deutsche Unternehmen ihre Abhängigkeit neu bewerten
    Ein speziell präpariertes reguläres Ausdrucksmuster provoziert bei der Verarbeitung im GitLab-CI/CD-System einen internen Integer-Überlauf, der die Systemstabilität bricht und dem Angreifer die Kontrolle über den Server ermöglicht. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    EUVD-2026-98214 / CVE-2026-97229
    Kritischer CI/CD-Fehler gefährdet selbstverwaltete GitLab-Instanzen
    SAP veröffentlicht bei seinem November Patchday insgesamt 35 neue Security Notes, 4 GitHub Security Advisories und 3 Updates zu bereits veröffentlichten Notes. Onapsis analysierte erneut. (Bild: Ar_TH - stock.adobe.com)
    SAP Patchday November 2026
    Drei CVSS-10.0-Schwachstellen in SAP-Lösungen
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
    Aktuelle Beiträge aus "Netzwerke"
    Am 17. November 2026 findet die ISX Digital statt. Digital und kostenfrei. (Bild: Vogel IT-Akademie)
    Noch 6 Tage bis zur ISX Digital
    Kostenlose Online-Konferenz zu KI und Cyberabwehr am 17. November
    In Industrieanlagen bleibt PHP2Shell oft jahrelang ungepatcht, weil Firmware-Updates an Herstellern hängen. Ohne präzises Geräteinventar lässt sich die Angriffsfläche kaum isolieren. (Bild: Gemini / KI-generiert)
    PHP2Shell in der OT
    Warum PHP2Shell in Industrieanlagen zur Dauerbedrohung wird
    Autonome KI-Agenten erfordern strikte Grenzen in mandantenfähigen B2B-Systemen. Erst eine native Isolierung auf Identitätsebene verhindert unerlaubte Datenzugriffe.  (Bild: © Deni - stock.adobe.com)
    Identitätsschutz für KI-Agenten
    Strikte Mandantentrennung stoppt unbefugte KI-Zugriffe
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
    Aktuelle Beiträge aus "Plattformen"
    Am 17. November 2026 findet die ISX Digital statt. Digital und kostenfrei. (Bild: Vogel IT-Akademie)
    Noch 6 Tage bis zur ISX Digital
    Kostenlose Online-Konferenz zu KI und Cyberabwehr am 17. November
    Backblaze sichert nun neu hochgeladene und kopierte Dateien mit einem eigenen AES-256-Schlüssel. (Bild: KI-generiert)
    Serverseitiger AES-256-Standard, eigene Schlüsselhoheit bleibt möglich
    Backblaze B2 verschlüsselt neue Uploads automatisch
    Die gefährlichste Schwachstelle des November-Patchdays von Microsoft ist CVE-2026-124194 in Outlook, weil sie bereits aktiv ausgenutzt wird. Technisch am schwersten wiegt aber CVE-2026-116928 in Windows Search (CVSS 9.8), die ohne Anmeldung und ohne Klick Code auf Exchange-Servern ausführen kann. (Bild: Dall-E / Vogel IT-Medien / KI-generiert)
    Microsoft Patchday November 2026
    Fast 1.100 Sicherheitslücken und eine ausgenutzte Outlook-Schwachstelle
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
    Aktuelle Beiträge aus "Applikationen"
    Ein speziell präpariertes reguläres Ausdrucksmuster provoziert bei der Verarbeitung im GitLab-CI/CD-System einen internen Integer-Überlauf, der die Systemstabilität bricht und dem Angreifer die Kontrolle über den Server ermöglicht. (Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
    EUVD-2026-98214 / CVE-2026-97229
    Kritischer CI/CD-Fehler gefährdet selbstverwaltete GitLab-Instanzen
    SAP veröffentlicht bei seinem November Patchday insgesamt 35 neue Security Notes, 4 GitHub Security Advisories und 3 Updates zu bereits veröffentlichten Notes. Onapsis analysierte erneut. (Bild: Ar_TH - stock.adobe.com)
    SAP Patchday November 2026
    Drei CVSS-10.0-Schwachstellen in SAP-Lösungen
    Konnect eMail wird auf der ESPC-Konferenz Lösungen für eine sichere E-Mail-Verwaltung vorstellen. (Bild: Konnect eMail)
    E-Mail-Archivierung in Microsoft 365
    Konnect eMail: Outlook-Add-ins für revisionssichere Ablage in SharePoint
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
    Aktuelle Beiträge aus "Identity- und Access-Management"
    Autonome KI-Agenten erfordern strikte Grenzen in mandantenfähigen B2B-Systemen. Erst eine native Isolierung auf Identitätsebene verhindert unerlaubte Datenzugriffe.  (Bild: © Deni - stock.adobe.com)
    Identitätsschutz für KI-Agenten
    Strikte Mandantentrennung stoppt unbefugte KI-Zugriffe
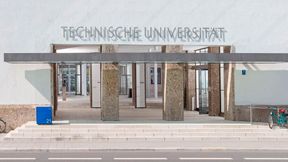
    Am 6. November 2026 informierte die Technische Universität München über einen IT-Sicherheitsvorfall. (Bild: Astrid Eckert / TUM)
    Kurz nach Vorfall bei der LMU
    Hackerangriff auf die TUM - persönliche Daten betroffen
    Swissbit ist bei der it-sa an den Ständen seiner Vertriebspartner Infinigate und ADN zu finden.  (Bild: Swissbit)
    Digitale und physische Zugänge absichern
    Swissbit bündelt Login und Zutrittskontrolle in einem Security Key
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
    Aktuelle Beiträge aus "Security-Management"
    Wer seine Cloud-Abhängigkeit ernst nimmt, merkt schnell: Transparenz, Kontrolle und Wahlfreiheit entscheiden im Ernstfall darüber, ob ein Unternehmen handlungsfähig bleibt. (Bild: © TensorSpark - stock.adobe.com)
    NIS2, Cyberrisiken und digitale Souveränität
    Warum deutsche Unternehmen ihre Abhängigkeit neu bewerten
    Security Awareness stärkt sicheres Handeln im Arbeitsalltag, ersetzt aber keine technischen Schutzmaßnahmen. (Bild: © photon_photo – stock.adobe.com)
    IT-Awards 2026
    Die beliebtesten Anbieter von Security-Awareness-Trainings 2026
    Am 17. November 2026 findet die ISX Digital statt. Digital und kostenfrei. (Bild: Vogel IT-Akademie)
    Noch 6 Tage bis zur ISX Digital
    Kostenlose Online-Konferenz zu KI und Cyberabwehr am 17. November
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
      • Security Management
      • Security Best Practices
      • (ISC)² und die Autoren
    • DSGVO
    Aktuelle Beiträge aus "Specials"
    Vom Startup zum Gewinner des Athene Startup Awards UP26@it-sa: Darauf hoffen die Unternehmen Fuzzware, Squr, Complioty, Redcastle und Blindsight. (Bild: Sunny studio - stock.adobe.com)
    Athene Startup Award UP26@it-sa
    Fünf Startups wollen Firmware, Maschinen und KI sicherer machen
    Oliver Küch ist Abteilungsleiter Marketing und PR sowie Innovation Manager bei Athene, dem nationale Forschungszentrum für angewandte Cybersicherheit, das gemeinsam mit der it-sa Initiator des Awards UP@it-sa ist und ihn über seinen Digital Hub Cybersecurity zusammen mit der NürnbergMesse ausrichtet. (Bild: Nationales Forschungszentrum für angewandte Cybersicherheit ATHENE)
    Jury-Interview zum „UP26@it-sa“-Award
    Wie aus Ideen erfolgreiche Innovationen werden
    Ein potenziell unerwünschtes Programm, oft auch Adware genannt, soll keinen Schaden anrichten, sondern meist Werbung einblenden oder Browsereinstellungen verändern.  (Bild:  hh5800 via Getty Images Signature)
    Definition Adware
    Was ist ein potenziell un­er­wünschtes Programm?
  • eBooks
  • Security-Momentum 2027
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
    Aktuelle Beiträge aus "IT Security Best Practices"
    XDR (Extended Detection and Response) erkennt Angriffe auf Endpoints frühzeitig. (Darwin Laganzon)
    Best Practices für Detection and Response
    Angriffe auf Endpoints erkennen, bevor der Schaden eintritt
    Eine wirksame Notfallvorsorge muss auch fortschrittliche Attacken vorhersehen. (Tumisu)
    Best Practices für Detection and Response
    Lücken in der Notfallvorsorge schließen
    Der Schutz von Operational Technology erfordert spezielle Security-Maßnahmen. (Gerd Altmann)
    Best Practices für OT-Sicherheit
    So finden Sie den richtigen Schutz für Fertigungssysteme
    Security-by-Design ist bei Cloud-Apps besonders wichtig. (Werner Moser)
    Best Practices für Cloud-Applikationen
    So gelingt Security by Design bei Cloud-Anwendungen
  • mehr...
Einloggen
Company Topimage
Firma bearbeiten
SE_Insider-Logo_2019.png (Vogel IT-Medien)

Security-Insider

https://www.security-insider.de
  • Aktuelles
  • Whitepaper
  • Über uns
  • Nachricht senden
  • Alle
  • Nachrichten
  • Downloads
Storage-Insider Storage-Insider Das neue Security-Insider-eBook zeigt, wie Unternehmen Zero-Trust-Prinzipien als Grundlage ihrer Digitalisierung nutzen können. (Bild: © ahmed - stock.adobe.com / Vogel IT-Medien)

Artikel | 20.10.2025

Zero Trust als Basis sicherer Digitalisierung

Security-Insider Security-Insider Das neue Security-Insider-eBook zeigt, wie Unternehmen Zero-Trust-Prinzipien als Grundlage ihrer Digitalisierung nutzen können. (Bild: © ahmed - stock.adobe.com / Vogel IT-Medien)

Artikel | 12.09.2025

Zero Trust als Basis sicherer Digitalisierung

Security-Insider Security-Insider Wie können Unternehmen die Vorzüge der Multi-Cloud realisieren zu können, ohne die erhöhten Risiken mehrerer Clouds aus den Augen zu verlieren? Antworten gibt es im neuen eBook „Multi-Cloud-Sicherheit“. (Bild: Fokasu Art - stock.adobe.com / Vogel IT-Medien)

Artikel | 29.07.2025

So wird die Multi-Cloud nicht zum Multi-Risiko

Security-Insider Security-Insider Security Awareness braucht zielgerichtete Inhalte und mehr Ressourcen, gerade in Zeiten der immer knappen werdenden Security-Fachkräfte. (Bild: Vogel IT-Medien)

Artikel | 13.06.2022

Security Awareness muss sich an vielen Stellen verändern

Security-Insider Security-Insider Digitale Forensik sollte als fester Bestandteil in der IT-Sicherheit und auch im Bereich Human Ressources gesehen werden und besonders bei Compliance-Fällen regelmäßig zum Einsatz kommen. (Bild: BillionPhotos.com - stock.adobe.com)

Artikel | 23.05.2022

Daten aus zerstörter Technik gewinnen

Security-Insider Security-Insider Der Security-Insider Deep Dive ist ein technisch tiefgehender Blick auf eine Security-Lösung; von Technikern für Techniker! (Bild: Vogel IT-Medien / Netskope)

Artikel | 12.04.2022

Benutzerfreundliche IT-Sicherheit mit dem Netskope Security Service Edge

Security-Insider Security-Insider Der Security-Insider Deep Dive ist ein technisch tiefgehender Blick auf eine Security-Lösung; von Technikern für Techniker! (Bild: Vogel IT-Medien / Proofpoint)

Artikel | 05.04.2022

People-Centric Threat Protection mit Proofpoint

Security-Insider Security-Insider Im Rahmen einer Umfrage wollten Security-Insider.de und Cloudflare von Unternehmen wissen, wie sie ihre Sicherheitsmaßnahmen gestalten. (©Who is Danny - stock.adobe.com / VIT)

Artikel | 31.03.2022

So steht es um die Sicherheit der Internet- und Cloud-Infrastrukturen

Security-Insider Security-Insider The Future of Banking: Wie steht es um die Sicherheit?, ein Interview von Oliver Schonschek, Insider Research, mit Gerhard Giese von Akamai Technologies GmbH. (Bild: Vogel IT-Medien / Akamai / Schonschek)

Artikel | 09.03.2022

The Future of Banking: Wie steht es um die Sicherheit?

Security-Insider Security-Insider Das Scan-Tool „Trend Micro Portable Security 3 Pro“ passt sich flexibel in die täglichen Sicherheitsroutinen kritischer Unternehmens-IT-Infrastrukturen ein und hilft industrielle Kontrollsysteme (ICS) abzusichern. (ipopba - stock.adobe.com)

Artikel | 02.02.2022

Malware-Sicherheit für ICS

  • 1
  • 2
  • 3
  • 4
  • ...
  • 12
Folgen Sie uns auf:
Add as a preferred source on Google

Cookie-Manager AGB Hilfe Vertrag widerrufen Kundencenter Mediadaten Datenschutz Barrierefreiheit Impressum & Kontakt KI-Leitlinien Autoren

Copyright © 2026 Vogel Communications Group

Diese Webseite ist eine Marke von Vogel Communications Group. Eine Übersicht von allen Produkten und Leistungen finden Sie unter www.vogel.de

Bildrechte

Bildrechte auf dieser Seite