











5G-Campusnetze und OT-Security Wenn Hacker Produktionsnetze ins Visier nehmen
Mit der Verschmelzung von IT, OT und Mobilfunk-Stacks entstehen hochkomplexe Angriffsflächen. Für Hacker bedeutet das: neue Einstiegspunkte, neue Pivot-Möglichkeiten und potenziell direkte Zugriffe auf produktionskritische Prozesse. Welche Abwehrmaßnahmen sind zu ergreifen?
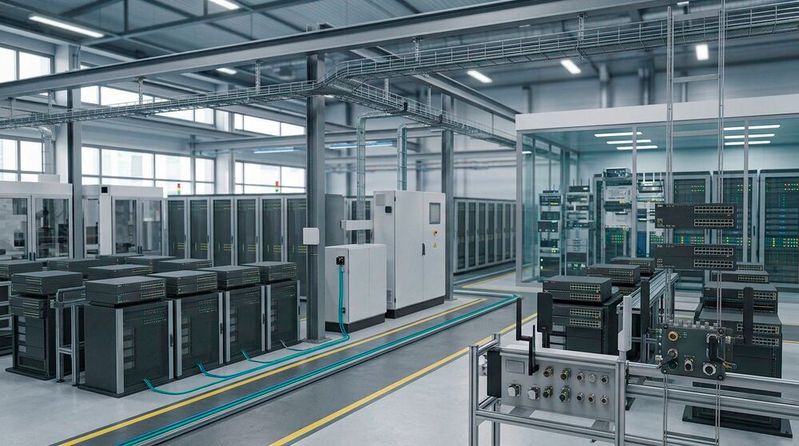
Wer 5G in Produktionsumgebungen einsetzt, muss eine robuste Sicherheitsarchitektur von Anfang an mitplanen, denn herkömmliche Perimeter-Konzepte versagen in diesen Netzstrukturen.
Das Wichtigste in Kürze
- 5G bringt telkotypische Bedrohungen in die OT-Welt und umgekehrt. Mobilfunktypische Angriffsmuster, etwa aus dem Bereich Signalisierung, Virtualisierung oder Orchestrierung, wirken plötzlich auf Produktionsnetze ein. Zugleich sind viele Legacy-OT-Systeme nie für eine internetähnliche Exposition konzipiert worden.
- Es entstehen neue Angriffsarchitekturen, da 5G-Campusnetze ein vollständiges, in der Regel virtualisiertes 5G-Core-Netz samt Edge-Computing sowie Management- und Orchestrierungsebenen integrieren. Die Sicherheitslogik verschiebt sich damit von physischer Segmentierung hin zu softwaredefinierten Policies. Mögliche Angriffsszenarien sind Rogue Base Stations, SIM-Spoofing, DoS-Angriffe auf das Slice-Management und die Manipulation von OT-Protokollen über 5G-Bridges.
- Von Anfang an müssen besondere Schutzmechanismen mitgeplant werden, denn herkömmliche Perimeter-Konzepte sind in servicebasierten, virtualisierten Netzstrukturen nicht sonderlich effektiv. Dazu zählen die Absicherung des 5G-Core, verschlüsselte Control Planes, Zero-Trust-Mechanismen sowie Slice-Isolation, ohne die deterministische Latenz zu beeinträchtigen. Ergänzend sind SOC-Integration mit Telemetrie-Fusion und Incident-Response-Konzepte für verteilte Produktionsumgebungen erforderlich.
Der Aufbau privater 5G-Campusnetze gilt als Meilenstein der industriellen Digitalisierung. Unternehmen versprechen sich dadurch deterministische Latenzen im einstelligen Millisekundenbereich, höchste Verfügbarkeiten, flexible Produktionslayouts, autonome Transportsysteme sowie eine drastische Reduktion kabelgebundener Infrastrukturen. Produktionslinien werden modular, fahrerlose Transportsysteme kommunizieren in Echtzeit, kollaborative Roboter reagieren synchron auf Sensordaten. Vorzüge über Vorzüge. Doch welche Schwachstellen hinsichtlich der IT-Sicherheit können daraus resultieren?
Melden Sie sich an oder registrieren Sie sich und lesen Sie weiter
Um diesen Artikel vollständig lesen zu können, müssen Sie registriert sein. Die kostenlose Registrierung bietet Ihnen Zugang zu exklusiven Fachinformationen.
Sie haben bereits ein Konto? Hier einloggen

