

Nach dem Juli-Update Welche Konten im Active Directory noch RC4 nutzen
Windows-Domänencontroller kennen keinen Audit-Modus für RC4 mehr. RC4 bleibt nur dort erlaubt, wo ein Konto oder der Domänenstandard es ausdrücklich zulässt. Mit diesen Ereignissen, Skripten und Befehlen können Administratoren diese Ausnahmen finden und abbauen.
RC4 (Rivest Cipher 4) ist eine 1987 von Ron Rivest entwickelte Stromchiffre. Windows nutzt sie bei Kerberos als RC4-HMAC und verwendet dabei den NT-Hash des Kennworts ohne Salt als Schlüssel, deshalb lassen sich solche Tickets offline wesentlich schneller knacken als AES-Tickets. Für jedes Konto mit Service Principal Name (SPN), also einem registrierten Dienstnamen, darf jeder angemeldete Benutzer ein Dienstticket anfordern.
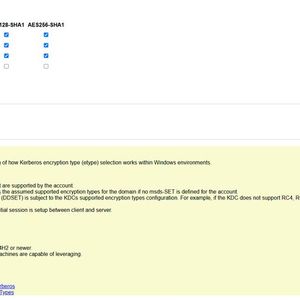
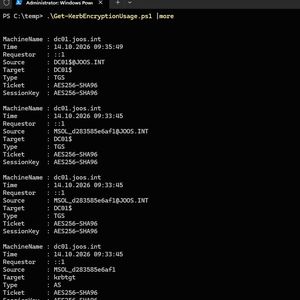
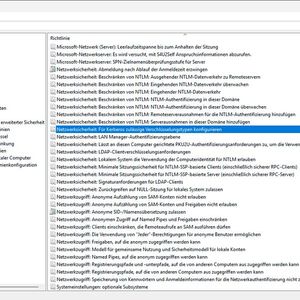
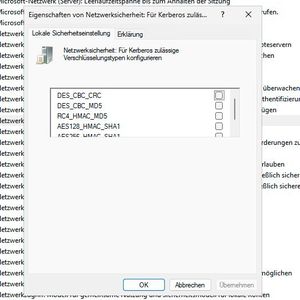
Das Key Distribution Center (KDC) verschlüsselt das Ticket mit dem Kennwort-Hash des Dienstkontos, ein Angreifer kann das Kennwort daraus offline zurückrechnen. Die Sicherheitsücke CVE-2026-20833 ermöglicht nach Microsofts Beschreibung dieses sogenannte Kerberoasting mit RC4-Tickets.
Melden Sie sich an oder registrieren Sie sich und lesen Sie weiter
Um diesen Artikel vollständig lesen zu können, müssen Sie registriert sein. Die kostenlose Registrierung bietet Ihnen Zugang zu exklusiven Fachinformationen.
Sie haben bereits ein Konto? Hier einloggen