Ein modernes IAM-System allein schafft noch keine belastbare Zugriffskontrolle. Die eigentliche Arbeit beginnt dort, wo Technik endet: bei Zuständigkeiten, Daten und Betrieb.
Wenn Zugriffsrechte über Jahre wachsen, ohne dass Verantwortung und Prozesse sie begrenzen, steigt das Risiko, dass ein kompromittiertes Konto weitreichende Zugriffe auf sensible Systeme und Daten eröffnet.
Ein Unternehmen kann eine moderne Identity-and-Access-Management-Plattform (IAM) betreiben und trotzdem nicht zuverlässig erklären, warum eine Person oder ein technisches Konto Zugriff auf ein kritisches Produktionssystem besitzt. Darin liegt die Schwäche vieler IAM-Programme: Die Technik ist leistungsfähig, die Governance, Datenqualität und Betriebsprozesse halten jedoch nicht Schritt.
Hohe Investitionen erfolgen in passwortlose Authentifizierung, Zero-Trust-Architekturen und automatisierte Berechtigungsanalysen. Die Tools sind in vielen Häusern da, die Steuerung oft nicht. Gleichzeitig werden Rechte per Ticket vergeben, Sonderberechtigungen über Jahre mitgeführt und Identitätsdaten in mehreren Systemen unterschiedlich gepflegt, bei menschlichen und technischen Identitäten. Eine neue Plattform verarbeitet diese Widersprüche häufig nur schneller und macht Defizite in Governance, Prozessen und Datenqualität sichtbarer.
Cloud-Dienste, mobile Arbeit und verteilte Anwendungen haben die klassische Netzwerkgrenze durchlässiger gemacht. Zugriffsentscheidungen hängen stärker von Identitäten, Rollen und Kontext ab. Der Verizon Data Breach Investigations Report zeigt regelmäßig, dass kompromittierte Zugangsdaten weiterhin zu den häufigsten Einstiegspunkten erfolgreicher Angriffe gehören.
Unternehmen müssen ihre menschlichen und technischen Identitäten kennen und sie den jeweiligen Anwendungen, Daten und kritischen Prozessen klar zuordnen. Inklusive Service-Accounts, Bots, KI-Agenten und weiterer nicht-menschlicher Identitäten. Fehlen diese Informationen, entsteht eine Risikokette. Widersprüchliche Identitätsdaten führen zu falschen Zuordnungen und in der Folge zu überhöhten oder veralteten Rechten. Wird ein solches Konto kompromittiert, erhält ein Angreifer zusätzlichen Handlungsspielraum. Laterale Bewegungen im Netzwerk und Zugriffe auf sensible Daten werden dadurch erleichtert. Lückenhafte Dokumentation erschwert anschließend die Eingrenzung des Vorfalls.
Besonders kritisch sind privilegierte Konten und technische Service-Accounts, deren Verantwortliche, Zweck oder Gültigkeitsdauer nicht eindeutig dokumentiert sind und die dadurch im Alltag „mitlaufen“. Werden solche Identitäten kompromittiert, können Angreifer häufig auf besonders sensible Systeme zugreifen und Sicherheitskontrollen umgehen.
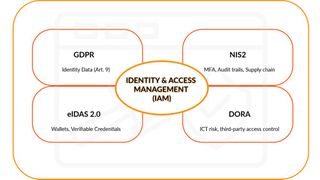
NIS-2 zählt Zugriffskontrolle und das Management von Vermögenswerten zu den Cybersicherheits-Risikomanagementmaßnahmen. Damit ist IAM kein reines IT-Projekt mehr, sondern ein Thema für Verantwortlichkeiten bis in die Leitungsebene. Die Richtlinie weist Leitungsorganen Verantwortung für deren Billigung und Überwachung zu. Für Finanzunternehmen verankert DORA vergleichbare Verantwortlichkeiten im Management von IKT-Risiken. Hinzu kommen branchenspezifische Vorgaben für kritische Infrastrukturen.
Die Konsequenz ist eindeutig: Zugriffsrechte müssen begründet, genehmigt, überprüft und nachvollziehbar entzogen werden. Nicht als Ausnahme, sondern als Standardprozess. Unternehmen müssen belegen können, wer auf kritische Ressourcen zugreift, weshalb das Recht besteht, wer es freigegeben hat und wann die letzte Prüfung stattfand. IAM wird damit zur Aufgabe für IT, Security, Compliance, Fachbereiche und Geschäftsleitung.
In der Theorie greifen Rollenmodelle, automatisierte Lebenszyklen und regelmäßige Rezertifizierungen ineinander. In vielen Organisationen dominiert jedoch Ticketlogik statt Lifecycle-Steuerung. Die Praxis folgt oft einer anderen Logik: Ein Mitarbeiter wechselt aus dem Einkauf in die Produktionsplanung. Die neuen Rechte werden beantragt, die bisherigen Zugriffe bleiben vorsorglich erhalten. Der Fachbereich betrachtet sie als Reserve, die IT setzt Tickets um und das IAM-Team besitzt kein Mandat, die fachliche Notwendigkeit zu bewerten. So sammeln sich Berechtigungen über Jahre an. Ähnliche Probleme entstehen bei externen Beschäftigten, Dienstleistern und technischen Konten. Ein klassisches Beispiel sind Auszubildende, die in kurzer Zeit viele verschiedene Abteilungen durchlaufen.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
„Das funktioniert seit Jahren“ ist kein belastbarer Sicherheitsnachweis. Es bedeutet meist nur, dass ein Schaden bisher nicht erkannt oder nicht zugeordnet worden ist. Verwaiste Konten und dauerhaft privilegierte Zugriffe bleiben dennoch bestehen.
Der erste Schwachpunkt ist die Projektplanung. IAM wird häufig wie eine Werkzeug-Einführung behandelt. Als Einführung mit Enddatum, statt als Programm mit Betrieb. Zeitplan und Budget orientieren sich an Konfiguration, Schnittstellen und Migration. Der Abstimmungsbedarf mit HR, Security, Compliance und Fachbereichen wird unterschätzt. Zudem fehlen oft Kapazitäten und Fachwissen für die organisatorischen Entscheidungen.
Der zweite Schwachpunkt betrifft Governance und Verantwortlichkeiten. Wer entscheidet fachlich, wer genehmigt, wer stoppt Ausnahmen? Bleiben diese Fragen offen, betreibt das IAM-Team einen Prozess, den es fachlich kaum steuern kann.
Der dritte Schwachpunkt liegt in den Abläufen, vor allem bei Wechseln und Austritten. Joiner-Prozesse sind vergleichsweise gut organisiert. Bei Wechseln und Austritten treten häufig Lücken auf: Temporäre Rechte besitzen kein Enddatum, Funktionswechsel lösen keine vollständige Neubewertung aus und Entzüge erfolgen verspätet.
Der vierte Schwachpunkt ist die Datenbasis. HR-System, Active Directory, Verzeichnisdienste, Cloud-Plattformen und Fachanwendungen enthalten unterschiedliche Attribute oder Statusinformationen. Häufig fehlt eine klar definierte führende Datenquelle je Identitätstyp. Das erzeugt falsche Zuordnungen, überhöhte Rechte und Automatisierung, die Fehler in größerem Umfang ausrollt.
Im laufenden Betrieb zeigt sich die fehlende IAM-Reife besonders deutlich: Ausnahmen werden zum Standard, Rezertifizierungen binden hohe Kapazitäten und Verantwortlichkeiten für technische Konten bleiben ungeklärt. So verstetigen sich strukturelle Schwächen, die bereits in der Projektphase angelegt wurden. Die Folgen reichen von überprivilegierten Konten und schwieriger Auditierung bis zu hohen Nachbesserungskosten. Security-Teams verlieren Transparenz, Compliance-Funktionen stellen Nachweise manuell zusammen und die IT bearbeitet zahlreiche Ausnahmen.
Erfolgreiche IAM-Programme beruhen damit auf drei Grundlagen: klaren Verantwortlichkeiten, durchgängigen Prozessen und einer verlässlichen Datenbasis.
Erst Reifegrad, Zuständigkeiten und Zielbild klären
Eine belastbare Verbesserung beginnt mit einer Standortbestimmung, die über die eingesetzten Systeme hinausgeht. Reifegradanalyse und Governance-Bewertung schaffen die Basis, bevor Technologieentscheidungen getroffen werden. Bewertet werden Strategie, Governance, Prozesse, Datenstrukturen, Systemlandschaft und Betriebsmodell. Das Zielbild muss zum individuellen Risikoprofil, zur Organisation, zur Systemlandschaft und zu den regulatorischen Anforderungen des jeweiligen Unternehmens passen.
Grundlage dafür ist ein technologieunabhängiger, mehrstufiger Ansatz, der Rollen, Datenquellen und Kontrollpunkte zuerst klärt: Im Kick-off-Termin werden Ziele, Geltungsbereich, kritische Prozesse und Stakeholder festgelegt. Das Assessment bewertet den IAM-Reifegrad und identifiziert Abhängigkeiten, Lücken sowie regulatorische Risiken. Interviews und Strategieworkshops bringen HR, IT, Security, Compliance und Fachbereiche zusammen. Das Ergebnis ist eine Strategie mit Zielbild, priorisierter Roadmap, klaren Verantwortlichkeiten und realistischen Umsetzungsschritten.
Erst auf dieser Grundlage lässt sich die richtige Technologieauswahl treffen. Rollenmodelle müssen fachlich nutzbar sein, Identitätsquellen benötigen eine eindeutige Priorisierung. Lebenszyklusprozesse brauchen verbindliche Auslöser, Verantwortliche und Kontrollpunkte. Auf diesem Fundament können Automatisierung, passwortlose Verfahren und Analysefunktionen dauerhaft wirken.
Die End-to-End-Betrachtung verbindet Strategie, Prozesse, Daten, Architektur, Umsetzung und Betrieb. Dadurch bleiben strukturelle Schwächen nicht hinter einer technisch erfolgreichen Einführung bestehen.
KI erweitert dieselbe Grundfrage bei mehr Identitäten
KI-gestützte Analysen können Auffälligkeiten in Berechtigungsdaten erkennen, Rezertifizierungen vorbereiten und komplexe Zugriffsbeziehungen bewerten. Ihre Verlässlichkeit hängt direkt von sauberen Daten, klaren Verantwortlichkeiten und nachvollziehbaren Regeln ab.
Gleichzeitig wächst die Zahl nichtmenschlicher Identitäten, von Service-Accounts bis zu Agenten und Bots. KI-Agenten, Bots, Service-Accounts und Machine Identities greifen auf Anwendungen und Daten zu oder lösen Prozessschritte aus. Damit stellen sich bekannte IAM-Fragen in größerem Maßstab: Wer trägt die Verantwortung? Welche Rechte sind erforderlich? Wie wird das Verhalten überwacht? Wann endet der Zugriff?
IAM bleibt ein kontinuierliches Security- und Governance-Programm. Unternehmen, die Identitätsdaten harmonisieren, Verantwortlichkeiten klären und Lebenszyklen verbindlich steuern, verkleinern die Angriffsfläche und verbessern ihre Auditfähigkeit. Entscheidend ist nicht die Plattform, sondern die Steuerbarkeit über den gesamten Lebenszyklus. Regulatorischer Druck kann den Impuls geben, lange tolerierte Schwächen systematisch zu beseitigen.
Über den Autor: Sebastian Blossey ist Fachbereichsleiter für IAM-Strategieberatung und Assessment bei Atos Deutschland. In seiner Position verantwortet er die Konzeption, Planung und Umsetzung von IAM-Strategien und Assessments für Unternehmen verschiedener Branchen. Zuvor war er als Identity Management Consultant sowie in der IT-Prüfung und -Beratung tätig.