Firewall- und Segmentierungsregeln bestimmen, welche Systeme in regulierten Branchen kommunizieren dürfen. DORA, NIS2 und das KRITIS-Dachgesetz verlangen, sie fortlaufend nachweisbar zu steuern. Doch wie gelingt das bei gewachsenen Regelwerken?
Während Richtlinien wie DORA und NIS2 lückenlose Nachweise verlangen, droht die Governance-Ebene im Betriebsalltag zu versagen – und damit die kritische Infrastruktur zu gefährden.
In Banken und Versorgungsunternehmen legen Regulierungsbehörden fest, welche Systeme als systemrelevant gelten. Maßgeblich für diese Einstufung ist, ob ein Ausfall Kunden, Märkten oder der öffentlichen Sicherheit einen unzumutbaren Schaden zufügen würde. Deshalb unterliegen eine Zahlungsplattform in einer Verrechnungsbank oder ein Leitnetzwerk eines Energieversorgers den strengsten Governance-Anforderungen. Sie müssen kontinuierlich überwacht werden, Änderungen validiert und Resilienz nachweisbar sein.
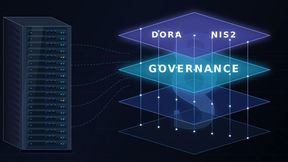
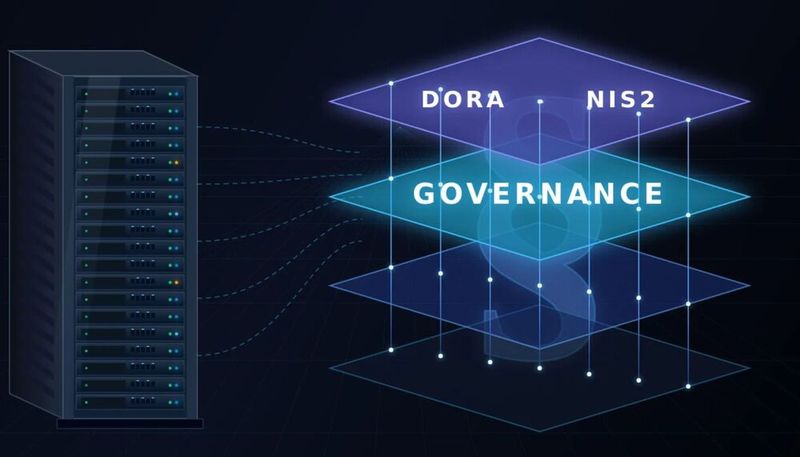
Was diese Systeme schützt und voneinander trennt, ist weniger sichtbar als die Systeme selbst: die Gesamtheit der Regeln für Firewalls, Cloud-Kontrollen und Mikrosegmentierung. Diese Richtlinienumgebung bestimmt, welche Systeme miteinander kommunizieren können, welche Verbindungen blockiert werden und welche Ausnahmen weiterhin gelten. Zusammen bilden diese Regeln eine Steuerungsebene für Sicherheitsrichtlinien, auch Governance-Ebene genannt. Sie übersetzt geschäftliche Vorgaben in konkrete Zugriffsentscheidungen, die über verteilte Durchsetzungspunkte umgesetzt werden.
Eine fehlerhaft konfigurierte Segmentierungsregel während einer Cloud-Migration kann beispielsweise einen Zahlungsdienst von der Plattform für die Zahlungsabwicklung trennen. Eine temporäre Regel, die einem Entwicklungsbereich weitreichenden Zugriff auf Produktivsysteme gewährt, bleibt mitunter monatelang nach dem Go-live bestehen, weil niemand für ihre Entfernung verantwortlich ist. Jede Firewall-Regel, jede Segmentierungsrichtlinie und jede Zugriffsentscheidung wirkt sich unmittelbar auf das operative Risiko aus. Wenn diese Richtlinienlandschaft versagt, versagen auch die kritischen Dienste, die sie absichern. Damit ist die Gesamtheit dieser Regeln selbst kritische Infrastruktur.
Dennoch betrachten viele regulierte Unternehmen ihre Sicherheitsrichtlinien als reine Verwaltungsaufgabe. Regeln werden über Änderungsanträge hinzugefügt, doch das Ergebnis dieser Anhäufung wird selten daran gemessen, was ursprünglich beabsichtigt war. Zuständigkeiten verwässern, wenn Verantwortliche die Rolle wechseln. Im besten Fall lässt sich noch in einem alten Change-Ticket nachvollziehen, warum eine bestimmte Policy überhaupt eingeführt wurde.
Ein CISO würde niemals akzeptieren, dass seine Zahlungsplattform ohne kontinuierliches Monitoring oder ohne dokumentierte Abhängigkeiten betrieben wird. Für die Policy-Umgebung, die darüber entscheidet, ob diese Plattform überhaupt erreichbar ist, akzeptiert er jedoch beides mitunter stillschweigend. Die Konsequenzen liegen auf Infrastrukturebene, die Governance verbleibt jedoch auf der Ebene operativer Routinen.
Im Bankensektor würde ein Fehler in den Richtlinien, der die Verbindung zwischen Abwicklungssystemen unterbricht, zu einer Störung eines wichtigen Geschäftsdienstes führen und damit ein erhebliches operationelles Risiko begründen. Ein solcher Vorfall wäre auch für die BaFin aufsichtsrechtlich relevant. Im Gesundheitswesen oder im Energiesektor sind die Konsequenzen zwar andere, der Mechanismus ist jedoch derselbe. Gewährt eine Fehlkonfiguration einem Unternehmensnetzwerk Zugriff auf klinische Systeme eines Krankenhauses oder auf die Betriebstechnologie eines Energieversorgers, kann dies die Erbringung essenzieller Dienstleistungen gefährden. Dies sind keine hypothetischen Risiken, sondern reale betrieblichen Folgen davon, wenn kritische Infrastruktur wie eine Routineaufgabe verwaltet wird.
Regulatorische Anforderungen weisen in dieselbe Richtung
Auch die deutschen regulatorischen Anforderungen führen zunehmend zu demselben Schluss. Sicherheitsrichtlinien, die den Zugriff auf geschäftskritische oder systemrelevante Dienste steuern, müssen mit derselben Konsequenz verwaltet werden wie die zugrunde liegende Infrastruktur. DORA rückt für Finanzunternehmen die digitale operationale Resilienz und das Management von IKT-Risiken in den Mittelpunkt. Für Betreiber kritischer Infrastrukturen gelten zudem sektorspezifische Anforderungen an die Sicherheit und den zuverlässigen Betrieb ihrer Systeme. Mit dem NIS2-Umsetzungsgesetz und dem KRITIS-Dachgesetz wurde dieser Rahmen in Deutschland deutlich erweitert. NIS2 bezieht unter anderem Rechenzentren und bestimmte Managed Service Provider ein und stellt höhere Anforderungen an das Management von Risiken in der Lieferkette. Das KRITIS-Dachgesetz ergänzt diesen Rahmen um Resilienzpflichten für Betreiber kritischer Anlagen, einschließlich Anforderungen an deren physischen Schutz.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Diese Regelwerke schreiben nicht im Detail vor, welche Firewall-Regeln ein Unternehmen einzurichten hat oder wie dessen Segmentierungsrichtlinien zu konfigurieren sind. Sie verlangen vielmehr Nachvollziehbarkeit. Die durch Richtlinien gewährten Zugriffe müssen den beaufsichtigten Vorgaben entsprechen. Ihre Konformität muss fortlaufend nachweisbar sein und nicht erst im Rahmen einer Prüfung belegbar sein.
Das Problem: Die meisten Policy-Umgebungen wurden nie bewusst geplant sondern sind über Jahre, als Nebenprodukt des laufenden Betriebs, gewachsen. Jedes Projekt, jede Migration hat Regeln hinzugefügt, wenige wurden wieder entfernt. Irgendwann übersteigt die Komplexität den Kreis derjenigen, die sie noch vollständig verstehen. Die Umgebung lässt sich dann zwar noch betreiben, aber nicht mehr erklären.
In regulierten Branchen wie dem Bankensektor, der Energieversorgung oder dem Gesundheitswesen mag das unter den früheren regulatorischen Anforderungen funktioniert haben. Periodische Prüfungen, kontrollbasierte Audits und Compliance-Frameworks fragten lediglich nach der Existenz von Kontrollmechanismen, nicht nach deren Wirksamkeit. Dieser Maßstab hat sich inzwischen verschoben. Heute ist ein fortlaufender Nachweis gefordert, dass Zugriffe bewusst eingerichtet sind und der Absicht entsprechen.
Das zeigt sich auch in der deutschen Regulierungspraxis. Sowohl DORA als auch die Anforderungen aus NIS2 setzen nicht allein voraus, dass Sicherheitsmaßnahmen und Kontrollen vorhanden sind. Unternehmen müssen auch nachvollziehbar darlegen können, wie Risiken bewertet, Maßnahmen umgesetzt und deren Wirksamkeit überprüft werden. Wenn kaum oder gar keine Schwachstellen gemeldet werden, stellt sich deshalb zwangsläufig die Frage, ob die Umgebung tatsächlich frei von Schwachstellen ist oder ob schlicht keine belastbare Übersicht darüber besteht. Das gilt unmittelbar auch für die Governance von Sicherheitsrichtlinien. Ein Unternehmen kann Zugriffsrisiken nicht als beherrschbar ausweisen, wenn es nicht nachweisen kann, welche Zugriffe seine Richtlinien tatsächlich erlauben, wie diese Regeln überprüft wurden und ob erkannte Schwachstellen behoben wurden.
Der entscheidende Schritt besteht darin, die Governance von Sicherheitsrichtlinien als fortlaufende Aufgabe zu verstehen sowie nachvollziehbar und überprüfbar zu halten. Allzu oft wird dazu zunächst für mehr Transparenz und mehr Dokumentation gesorgt. Doch Dokumentation bildet immer nur einen bestimmten Zeitpunkt ab. Sie kann keine kontinuierliche Sicherheit gewährleisten, wie sie Regulierungsbehörden zunehmend erwarten.
Ein CISO in einem regulierten Unternehmen braucht mehr als eine Dokumentation dessen, was die Richtlinienumgebung laut Konfiguration erlauben soll. Konfiguration und tatsächlich wirksamer Zugriff sind nicht dasselbe. Sicherheitsteams müssen verstehen, wie Regeln, Routen, Objekte und verschiedene Durchsetzungsebenen zusammenspielen und welche Systeme dadurch tatsächlich miteinander kommunizieren. Den regulatorischen Anspruch zu erfüllen bedeutet, beides in Einklang zu bringen und nachzuweisen, dass die Umgebung in der Praxis noch immer genau die Zugriffe erlaubt, die ursprünglich beabsichtigt waren. Dieser Nachweis muss jederzeit möglich sein.
Konkret bedeutet das, Zugriffsregeln zentral nachvollziehbar zu halten und kontinuierlich mit der tatsächlichen Konfiguration und Erreichbarkeit abzugleichen. Geplante Änderungen sollten bereits vor der Übernahme in den Produktivbetrieb geprüft werden, damit Abweichungen von den beabsichtigten Vorgaben frühzeitig auffallen. Zudem sollte jederzeit nachvollziehbar sein, welche Zugriffe erlaubt sind, welche Änderungen vorgenommen wurden und warum. Die entsprechenden Nachweise sollten unmittelbar verfügbar sein und nicht erst für eine Prüfung rekonstruiert werden müssen.
Derselbe CISO, der den Betrieb einer Zahlungsplattform niemals ohne kontinuierliches Monitoring, geprüfte Änderungen und dokumentierte Abhängigkeiten akzeptieren würde, muss deshalb denselben Maßstab auch an die Richtlinienumgebung anlegen, die über die Erreichbarkeit dieser Plattform entscheidet. Letztlich führen DORA, NIS2 und das KRITIS-Dachgesetz zu derselben Frage: Kann ein Unternehmen fortlaufend nachweisen, dass auch die Infrastruktur hinter seinen kritischen Diensten mit der erforderlichen Sorgfalt gesteuert wird?
Um diese Frage zu beantworten, muss bekannt sein, welche Zugriffe die Richtlinien tatsächlich erlauben und ob diese noch den beabsichtigten Vorgaben entsprechen. Diese Übereinstimmung darf nicht auf Annahmen erfolgen und auch nicht durch eine nachträgliche Rekonstruktion für die nächste Prüfung, sondern muss ein verlässliches Bild des Ist-Zustands abgeben. Wer kritische Infrastruktur mit hohen Resilienzanforderungen betreibt, darf die Regeln, die deren Zugang bestimmen, nicht als Verwaltungsroutine behandeln.
Über den Autor: Peter Koehncke ist Country Manager DACH & Central Europe bei FireMon. Er verfügt über eine fast 30-jährige Erfahrung in der Network-Security-Industrie. Der Fokus seiner Tätigkeit liegt darauf, den US-Marktführer und Begründer der Network-Security-Management-Branche gemeinsam mit führenden Partnern in der Region DACH und Zentraleuropa deutlich stärker zu etablieren. Ein weiterer Schwerpunkt seiner Arbeit ist die enge Begleitung von Großkunden bei der Einführung automatisierter Security-, Compliance- und Change-Prozesse sowie die Rolle als Brücke zwischen einem US-amerikanischen Technologieanbieter und den spezifischen regulatorischen und operativen Anforderungen des europäischen Marktes.