• Newsletter
  • Whitepaper
  • Webinare
  • Podcast
  • Events
Mobile-Menu
  • Newsletter
    • Newsletter test
  • Whitepaper
  • Webinare
  • Podcast
  • Events
  • Start
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
    • DSGVO
  • eBooks
  • Security-Momentum 2027
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
Logo Logo
  • Start
  • IT-Awards
    • Background
    • Innovation Award
    • Berichterstattung
    Aktuelle Beiträge aus "IT-Awards"
    Die Gewinner der IT-Awards 2026 stehen fest. Hier sind die strahlenden Preisträger der sechs Kategorien aus dem Bereich IT-Sicherheit.  (Bild: Manuel Emme Fotografie)
    IT-Awards 2026
    Das sind die Gewinner der IT-Awards 2026
    Security-Insider verleiht heute Abend die IT-Awards 2026 in sechs Kategorien.  (Bild: Vogel IT-Medien)
    Abendgala am 15. Oktober
    Festliche Verleihung der IT-Awards 2026
    Im Rahmen von Zero Trust steht nicht mehr die reine Authentifizierung im Vordergrund, sondern die Frage, wie Vertrauen eingesetzt und begrenzt wird. (Bild: Airlock)
    gesponsert
    Sichere Autorisierung auch für AI Agents
    Token Exchange ermöglicht Kontrolle vernetzter Identitäten
  • Bedrohungen
    • Malware
    • DDoS, Fraud und Spam
    • Sicherheitslücken
    • Hacker und Insider
    • Allgemein
    Aktuelle Beiträge aus "Bedrohungen"
    Ein KI-Agent mit Administratorrechten handelt schneller, als ein Mensch eingreifen kann. Wer Berechtigungen nicht begrenzt, überlässt dem Agenten im Zweifel auch die Löschtaste. (Bild: © Mer_Studio - stock.adobe.com)
    KI-Agenten wie Administratoren behandeln
    Agentische KI wird zum operativen Risiko
    Die Sicherheitslücke EUVD-2026-44420 / CVE-2026-48356 in Adobe Commerce und Magento wird aktiv ausgenutzt, indem Angreifer über einen Upload-Fehler Code im Browser des Opfers ausführen, das dafür nur eine präparierte URL aufrufen muss. (Bild: © Ronny - stock.adobe.com)
    EUVD-2026-44420 / CVE-2026-48356
    Adobe Commerce und Magento von Code-Ausführung bedroht
     Welche Systeme zuerst auf quantensichere Verfahren umgestellt werden sollten, hängt unter anderem davon ab, wie lange die verarbeiteten Daten vertraulich bleiben müssen. (Bild: KI-generiert)
    Leitlinie für Post-Quanten-Kryptografie
    BSI setzt Zeitmarken für den Umstieg auf quantensichere Verfahren
  • Netzwerke
    • Netzwerk-Security-Devices
    • Firewalls
    • Unified Threat Management (UTM)
    • Protokolle und Standards
    • VPN (Virtual Private Network)
    • Intrusion-Detection und -Prevention
    • Monitoring & KI
    • Wireless Security
    • Internet of Things
    • Security-Testing
    • Allgemein
    Aktuelle Beiträge aus "Netzwerke"
    Gartner empfiehlt CISOs, KI-Governance, Identitätsprüfung und die Vorbereitung auf Post-Quanten-Kryptografie stärker in die Sicherheitsstrategie einzubinden. (Bild: Envato Elements)
    Empfehlungen für Sicherheitsverantwortliche
    Diese Maßnahmen sollten CISOs bis Ende 2026 anstoßen
    Ein KI-Agent mit Administratorrechten handelt schneller, als ein Mensch eingreifen kann. Wer Berechtigungen nicht begrenzt, überlässt dem Agenten im Zweifel auch die Löschtaste. (Bild: © Mer_Studio - stock.adobe.com)
    KI-Agenten wie Administratoren behandeln
    Agentische KI wird zum operativen Risiko
    KI berührt inzwischen fast jeden Arbeitsbereich der Cybersicherheit. Wer Teams dafür nicht schult, überlässt Modelle und automatisierte Aktionen sich selbst. (Bild: © tadamichi - stock.adobe.com)
    Weiterbildung in der Cyberabwehr
    Security-Teams brauchen KI-Training, nicht nur KI-Tools
  • Plattformen
    • Schwachstellen-Management
    • Betriebssystem
    • Server
    • Endpoint
    • Storage
    • Physische IT-Sicherheit
    • Verschlüsselung
    • Allgemein
    • Cloud und Virtualisierung
    • Mobile Security
    Aktuelle Beiträge aus "Plattformen"
    Gartner empfiehlt CISOs, KI-Governance, Identitätsprüfung und die Vorbereitung auf Post-Quanten-Kryptografie stärker in die Sicherheitsstrategie einzubinden. (Bild: Envato Elements)
    Empfehlungen für Sicherheitsverantwortliche
    Diese Maßnahmen sollten CISOs bis Ende 2026 anstoßen
    Microsoft Entra Backup and Recovery legt täglich unveränderbare Snapshots kritischer Verzeichnisobjekte ab und schützt sie selbst vor Konten mit höchsten Berechtigungen. (Bild: KI-generiert)
    Vorschau schützt Identitätsobjekte vor unbeabsichtigten Eingriffen
    Microsoft baut Backup nativ in Entra ID ein
     Welche Systeme zuerst auf quantensichere Verfahren umgestellt werden sollten, hängt unter anderem davon ab, wie lange die verarbeiteten Daten vertraulich bleiben müssen. (Bild: KI-generiert)
    Leitlinie für Post-Quanten-Kryptografie
    BSI setzt Zeitmarken für den Umstieg auf quantensichere Verfahren
  • Applikationen
    • Kommunikation
    • Mobile- und Web-Apps
    • Datenbanken
    • Softwareentwicklung
    • Tools
    • Allgemein
    Aktuelle Beiträge aus "Applikationen"
    Die Sicherheitslücke EUVD-2026-44420 / CVE-2026-48356 in Adobe Commerce und Magento wird aktiv ausgenutzt, indem Angreifer über einen Upload-Fehler Code im Browser des Opfers ausführen, das dafür nur eine präparierte URL aufrufen muss. (Bild: © Ronny - stock.adobe.com)
    EUVD-2026-44420 / CVE-2026-48356
    Adobe Commerce und Magento von Code-Ausführung bedroht
    Das ursprünglich für Funktionsprüfungen von MS-RPC-Implementierungen in Samba konzipierte Tool rpcclient wanderte im Laufe der Jahre fest in das Standard-Toolkit von IT-Sicherheitsteams und ist dort noch heute State of the Art. (Bild: © Edwards - stock.adobe.com)
    SMB- und MS-RPC-Abfragen aus der Linux-Kommandozeile
    rpcclient als Werkzeug für die Active-Directory-Absicherung nutzen
    Illustration der QuINSiDa-Vision: quantensichere optische drahtlose Verbindungen zwischen fester Infrastruktur und mobilen Plattformen (z. B. Fahrzeuge, Schiffe, Drohnen, usw.) – unter Verwendung von Freistrahl-QKD und Li-Fi, integriert mit Schlüsselmanagement, Verschlüsselung und Netzwerküberwachung (Bild: KI-generiert)
    Freistrahl-QKD und Li-Fi in einem System
    Optische Kommunikation – drahtlos und quantensicher
  • Identity- und Access-Management
    • Benutzer und Identitäten
    • Authentifizierung
    • Biometrie
    • Smartcard und Token
    • Access Control / Zugriffskontrolle
    • Blockchain, Schlüssel & Zertifikate
    • Zugangs- und Zutrittskontrolle
    • Passwort-Management
    • Allgemein
    Aktuelle Beiträge aus "Identity- und Access-Management"
    Gartner empfiehlt CISOs, KI-Governance, Identitätsprüfung und die Vorbereitung auf Post-Quanten-Kryptografie stärker in die Sicherheitsstrategie einzubinden. (Bild: Envato Elements)
    Empfehlungen für Sicherheitsverantwortliche
    Diese Maßnahmen sollten CISOs bis Ende 2026 anstoßen
    DNA Shield soll besonders kritische Unternehmensdaten offline in synthetischer DNA sichern und bei Bedarf über einen kontrollierten Prozess wiederherstellen. (Bild: © kodokngorekwae – stock.adobe.com / KI-generiert)
    Offline-Schutzebene auf Basis synthetischer DNA
    Biomemory startet Early Access für „DNA Shield“
    Identität als Kontrollpunkt für KI-Agenten, ein Interview von Thomas Joos, Insider Research, mit Dr. Shahriar Daneshjoo von Silverfort. (Bild: Vogel IT-Medien / Silverfort / Joos)
    gesponsert
    Insider Research im Gespräch
    Identität als Kontrollpunkt für KI-Agenten
  • Security-Management
    • Compliance und Datenschutz
    • Standards
    • Sicherheits-Policies
    • Risk Management / KRITIS
    • Notfallmanagement
    • Awareness und Mitarbeiter
    • Sicherheitsvorfälle
    • Allgemein
    • Digitale Souveränität
    Aktuelle Beiträge aus "Security-Management"
    Gartner empfiehlt CISOs, KI-Governance, Identitätsprüfung und die Vorbereitung auf Post-Quanten-Kryptografie stärker in die Sicherheitsstrategie einzubinden. (Bild: Envato Elements)
    Empfehlungen für Sicherheitsverantwortliche
    Diese Maßnahmen sollten CISOs bis Ende 2026 anstoßen
    Ein KI-Agent mit Administratorrechten handelt schneller, als ein Mensch eingreifen kann. Wer Berechtigungen nicht begrenzt, überlässt dem Agenten im Zweifel auch die Löschtaste. (Bild: © Mer_Studio - stock.adobe.com)
    KI-Agenten wie Administratoren behandeln
    Agentische KI wird zum operativen Risiko
    Mit Fides für vertrauliche Governance-Daten und Servicenow für künftige KI-Workflows erweitert Secunet sein souveränes Cloud-Portfolio für regulierte Bereiche. (Bild: Gemini / KI-generiert)
    Governance jetzt, KI-Workflows ab 2027
    Secunet baut souveräne Cloud mit Fides und Servicenow aus
  • Specials
    • SAP-Sicherheit
    • Definitionen
    • Security-Startups
    • E-Paper
    • Security Corner
      • Security Management
      • Security Best Practices
      • (ISC)² und die Autoren
    • DSGVO
    Aktuelle Beiträge aus "Specials"
    Vom Startup zum Gewinner des Athene Startup Awards UP26@it-sa: Darauf hoffen die Unternehmen Fuzzware, Squr, Complioty, Redcastle und Blindsight. (Bild: Sunny studio - stock.adobe.com)
    Athene Startup Award UP26@it-sa
    Fünf Startups wollen Firmware, Maschinen und KI sicherer machen
    Oliver Küch ist Abteilungsleiter Marketing und PR sowie Innovation Manager bei Athene, dem nationale Forschungszentrum für angewandte Cybersicherheit, das gemeinsam mit der it-sa Initiator des Awards UP@it-sa ist und ihn über seinen Digital Hub Cybersecurity zusammen mit der NürnbergMesse ausrichtet. (Bild: Nationales Forschungszentrum für angewandte Cybersicherheit ATHENE)
    Jury-Interview zum „UP26@it-sa“-Award
    Wie aus Ideen erfolgreiche Innovationen werden
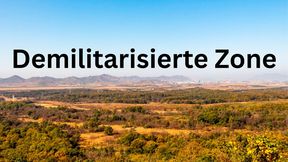
    Eine demilitarisierte Zone ist eine Pufferzone zwischen externem und internem Netzwerk. Im militärischen Konztext bezeichnet die DMZ ein Grenzgebiet ohne Soldaten, wie hier zwischen Süd- und Nordkorea. (Bild: Jozef Durok via Getty Images)
    Definition DMZ
    Was ist eine demilitarisierte Zone?
  • eBooks
  • Security-Momentum 2027
  • Security Visionen 2026
  • Zukunft der IT-Sicherheit 2024
  • Kompendien
  • Anbieter
  • Cyberrisiken 2025
  • Bilder
  • CIO Briefing
  • IT Security Best Practices
    Aktuelle Beiträge aus "IT Security Best Practices"
    XDR (Extended Detection and Response) erkennt Angriffe auf Endpoints frühzeitig. (Darwin Laganzon)
    Best Practices für Detection and Response
    Angriffe auf Endpoints erkennen, bevor der Schaden eintritt
    Eine wirksame Notfallvorsorge muss auch fortschrittliche Attacken vorhersehen. (Tumisu)
    Best Practices für Detection and Response
    Lücken in der Notfallvorsorge schließen
    Der Schutz von Operational Technology erfordert spezielle Security-Maßnahmen. (Gerd Altmann)
    Best Practices für OT-Sicherheit
    So finden Sie den richtigen Schutz für Fertigungssysteme
    Security-by-Design ist bei Cloud-Apps besonders wichtig. (Werner Moser)
    Best Practices für Cloud-Applikationen
    So gelingt Security by Design bei Cloud-Anwendungen
  • mehr...
Einloggen
Florian Jörgens ist Chief Information Security Officer (CISO) der Vorwerk Gruppe und Keynote-Speaker auf der ISX IT-Security Conference 2023. (Bild: Vorwerk)
Interview mit ISX-Keynote-Speaker Florian Jörgens

Ransomware verursacht schnell Schaden in Millionenhöhe

In seiner Keynote für die ISX IT-Security Conference 2023 zeigt Candid Wüest von Acronis, wie Cyberkriminelle schon heute KI-Systeme für ihre Zwecke nutzen und beantwortet die Frage, ob wir schon bald mit einer sich selbst anpassenden Terminator-Ransomware rechnen müssen. (Bild: rufous - stock.adobe.com)
Keynote zur ISX IT-Security Conference 2023

KI Hype & Realität – kommt bald die Terminator Ransomware?

Strahlende Gesichter: Die stolzen Preisträger der Service Provider Awards 2023 präsentierten sich der Kamera für ein Gruppenfoto. (Bild: Vogel IT-Akademie)
Service Provider Summit 2023

IT as a Service dominiert den Markt

IT-Security on Tour – Die ISX 2023 kommt nach Hamburg, Mainz und München! Security-Anbieter und -Experten teilen ihr Know-how in Keynotes, Praxisberichten und Technology Insights und stehen zum persönlichen Austausch bereit. (Bild: Vogel IT-Medien)
ISX IT-Security Conference 2023

IT-Sicherheit zwischen Krise und Zukunft

Carsten Graf, Vice President EMEA Sales bei Cloudian, hält Datensouveränität für ein essenzielles Attribut regionaler Clouds. (Bild: Cloudian)
Service Provider Summit 2023

Cloudian: MSPs werden durch vertikale Lösungen unique

Paul Moll, Senior Field Marketing Manager Central Europe bei Watchguard, hält das Zusammenspiel von Herstellern, VADs und Partnern im MSP-Business für entscheidend. (Bild: Watchguard)
Service Provider Summit 2023

Watchguard: Sicherheit bietet MSPs enormes Potenzial

Thomas Kitz, Partner Ecosystem Business Development Lead bei HPE Central Europe, rät Service Providern zur Spezialisierung. (Bild: Vogel IT-Medien)
Service Provider Summit 2023

MSP-Geschäft ist für HPE ein Ecosystem Play

Markus Muth, Channel Account Executive MSP bei Sophos, sichert Partnern umfassende Unterstützung zu. (Bild: Sophos)
Service Provider Summit 2023

Sophos: MSPs profitieren von avancierten Security-Tools

Service Provider bewegen sich in komplexen Ökosystemen. Die richtigen Weichen für die Zukunft zu stellen, ist daher nicht immer einfach.  (Bild: Andreas - stock.adobe.com)
Service Provider Summit 2023

So stellen MSPs jetzt die richtigen Weichen

Am 6. und 7. Oktober trafen sich exklusiv geladene Vorstände und Geschäftsführer der führenden deutschen Systemhäuser, Service Provider und Distributoren auf dem geschichtsträchtigen Petersberg in Bonn/Königswinter. (Bild: Vogel IT-Medien)
IT-Executive Summit 2022

Managing the Change in a crazy world

Die Teilnehmer des eHealth Summit 2022 (© Vogel IT Akademie)
eHealth Summit 2022

Eine gestaltende Rolle für Digitalisierung im Gesundheitswesen

Auf dem Petersberg in Bonn findet am 6. und 7. Oktober 2022 der IT-Executive Summit statt. (Bild: Vogel IT-Medien)
IT-Executive Summit 2022

Die Veränderung als Konstante

  • 1
  • ...
  • 6
  • 7
  • 8
  • 9
Folgen Sie uns auf:
Add as a preferred source on Google

Cookie-Manager AGB Hilfe Vertrag widerrufen Kundencenter Mediadaten Datenschutz Barrierefreiheit Impressum & Kontakt KI-Leitlinien Autoren

Copyright © 2026 Vogel Communications Group

Diese Webseite ist eine Marke von Vogel Communications Group. Eine Übersicht von allen Produkten und Leistungen finden Sie unter www.vogel.de

Bildrechte

Bildrechte auf dieser Seite