Das Konzept Security Awareness ist in vielen mittelständischen Unternehmen angekommen. Zumindest auf dem Papier. Tools werden eingeführt, E-Learnings angeboten, einzelne Kampagnen umgesetzt. Doch in der Praxis zeigt sich ein anderes Bild: Viel Aktivität, aber wenig nachhaltige Wirkung.
Mitarbeiter sind die stärkste Firewall. Was also hält Unternehmen davon ab, diese Sicherheit auszubauen?
(Bild: Adlon)
In der IT-Sicherheit allgemein, aber auch beim Thema Sicherheitsschulungen lautet ein häufiger Trugschluss: Tool angeschafft, Thema erledigt. In der Realität fehlt oft die operative Einbettung. Denn wer steuert die Maßnahmen? Wer überprüft deren Wirkung? Und wer entwickelt das Programm kontinuierlich weiter? Dabei bleibt oft unklar, ob Maßnahmen tatsächlich greifen.
Es wird informiert, aber selten geübt. Mitarbeitende werden selten so auf Fehler hingewiesen, dass eine Verhaltensänderungen trainiert wird. Das führt zu einem paradoxen Effekt: Unternehmen investieren in Wissen, aber nicht in Handlungssicherheit. Genau diese ist jedoch im Ernstfall entscheidend.
Hinzu kommt: Awareness wird häufig als reines IT-Thema verstanden. Führungskräfte bleiben außen vor – aus Rücksicht oder schlicht, weil man sich nicht traut, sie systematisch einzubinden. Dabei entsteht eine gefährliche Lücke. Denn wenn Führungskräfte nicht Teil der Maßnahmen sind, fehlt nicht nur ihre Vorbildfunktion, sondern auch die notwendige Verankerung in der Organisation. Und hier liegt noch ein weiteres Risiko. Regulatorische Anforderungen wie NIS2 oder BSI machen deutlich, dass Security Awareness eine Aufgabe der gesamten Organisation ist und verlangen Nachweise, dass das Management geschult ist.
Warum klassische Awareness-Ansätze an Grenzen stoßen
Viele Unternehmen setzen auf punktuelle Maßnahmen: eine Schulung pro Jahr, gelegentliche Phishing-Simulationen oder isolierte Kampagnen. Diese Ansätze sind gut gemeint, aber selten ausreichend.
Die Probleme:
fehlende Kontinuität
keine klare Erfolgsmessung
keine strategische Verankerung
geringe Übertragbarkeit in den Arbeitsalltag
Hinzu kommt ein weiterer struktureller Fehler: Maßnahmen werden häufig reaktiv ausgewählt – etwa nach einem Vorfall oder einer Prüfung – statt entlang eines klaren Zielbilds priorisiert.
Das Ergebnis: Awareness bleibt ein Projekt, kein Prozess. Und Projekte haben ein Ablaufdatum. Sicherheitsverhalten darf jedoch keines haben.
Gleichzeitig steigen die Anforderungen. Sicherheitsvorfälle, regulatorischer Druck und Anforderungen von Versicherern erhöhen den Erwartungsdruck auf Unternehmen. Awareness muss heute nicht nur stattfinden, sondern nachweisbar wirksam sein. Weg von „wir haben etwas gemacht“ hin zu „wir können Wirkung belegen“.
Ein Ausweg aus diesem Dilemma liegt darin, Awareness nicht als Einzelmaßnahme zu denken, sondern als kombinierbares System, ähnlich einem Baukasten.
Typische Bausteine sind:
Awareness-Checks zur Standortbestimmung
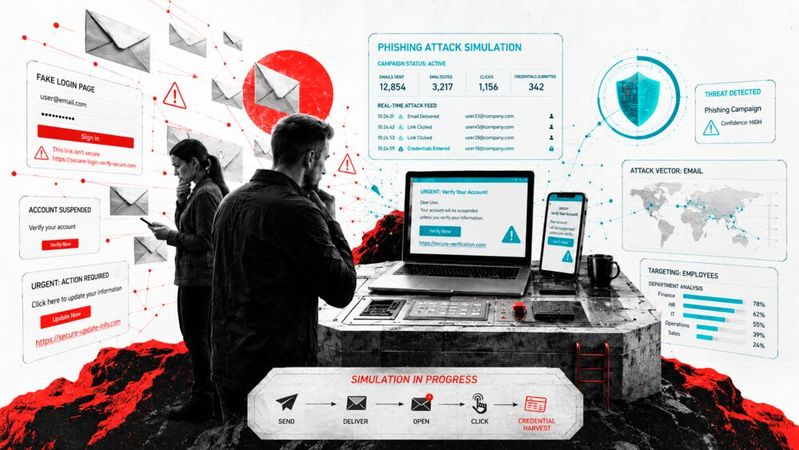
Phishing-Simulationen zur Verhaltensanalyse
E-Learning für Grundlagenwissen
zielgerichtete Kampagnen für konkrete Risiken
vertiefende Trainings für spezifische Zielgruppen wie dem Management
Der entscheidende Unterschied: Diese Elemente werden nicht isoliert eingesetzt, sondern sinnvoll kombiniert und schrittweise aufgebaut. Dabei entsteht eine „Awareness-Architektur“, in der einzelne Maßnahmen aufeinander aufbauen und sich gegenseitig verstärken.
Die Awareness-Architektur:
ist handelbar
wächst mit
wird messbar
integriert sich in bestehende Abläufe
Ein praktischer Vorteil zeigt sich besonders im Alltag: Unternehmen können mit wenigen Bausteinen starten und das Programm bedarfsgerecht erweitern, statt von Anfang an ein komplexes Gesamtkonzept umsetzen zu müssen. Awareness wird damit nicht aufwendiger, sondern strukturierter.
Awareness als Service: Entlastung statt Kontrollverlust
Gerade im Mittelstand ist die Sorge verbreitet, sich durch externe Unterstützung in Abhängigkeit zu begeben. In der Praxis zeigt sich jedoch ein anderes Bild. Ein servicebasierter Ansatz übernimmt vor allem operative Aufgaben, etwa die Planung und Steuerung von Maßnahmen, die Durchführung von Kampagnen und Simulationen und eine kontinuierliche Auswertung mit Reporting.
Die Verantwortung bleibt im Unternehmen, aber die Umsetzung wird professionalisiert.
Ein wesentlicher Vorteil entsteht durch die Kombination unterschiedlicher Kompetenzen: Technisches Security-Know-how trifft auf Expertise in Kommunikation, Didaktik und Kampagnendesign.
Denn erfolgreiche Awareness ist nicht nur ein IT-Thema, sondern auch eine Frage der Vermittlung. Oder anders gesagt: Gute Security allein reicht nicht, sie muss auch verständlich gemacht werden.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Vom Bauchgefühl zur Nachweisbarkeit
Mit steigenden Anforderungen verändert sich auch die Erwartung an Transparenz.
Geschäftsführung, Aufsichtsgremien und Versicherer wollen wissen:
Wo steht das Unternehmen?
Welche Risiken bestehen?
Welche Fortschritte werden erzielt?
Ein strukturierter Awareness-Ansatz liefert Antworten:
Kennzahlen zu Teilnahme und Verhalten
Entwicklungen über Zeit
konkrete Risikobewertungen
Besonders relevant ist dabei die Verknüpfung von Trainings- und Verhaltensdaten. Erst, wenn beispielsweise Phishing-Resilienz messbar verbessert wird, entsteht ein echter Nachweis für die Wirksamkeit. Damit wird Awareness erstmals steuerbar. Entscheidungen basieren nicht mehr auf Annahmen, sondern auf belastbaren Daten. Für das Management entsteht dadurch eine neue Qualität von Entscheidungsgrundlagen, die über reine Compliance hinausgeht.
Die Diskussion rund um Awareness ist oft kostengetrieben. Dabei wird ein entscheidender Faktor übersehen: der interne Aufwand.
Eigene Awareness-Programme bedeuten meist einen hohen Koordinationsaufwand. In der IT und der Kommunikations- sowie Schulungsabteilung werden erhebliche Ressourcen gebunden. Eine fehlende Skalierung und eine inkonsistente Durchführung der Maßnahmen verringern die Erfolgsaussichten zusätzlich.
Hinzu kommt ein häufig unterschätzter Faktor: Opportunitätskosten. Zeit, die IT-Teams in Awareness investieren, fehlt an anderer Stelle, etwa bei der Absicherung von Systemen oder der Reaktion auf Vorfälle.
Ein modularer, servicegestützter Ansatz verändert die Perspektive. Er ermöglicht planbare Kosten, stellt eine kontinuierliche Umsetzung sicher und liefert schnellere Ergebnisse. Dabei bleibt der Fokus auf die eigene Wertschöpfung unangetastet.
Die entscheidende Frage lautet daher nicht: Was kostet Awareness?
Sondern: Was kostet fehlende Awareness?
Sei es durch Sicherheitsvorfälle, Reputationsschäden oder steigende Versicherungsprämien.
Security Awareness im Mittelstand scheitert selten am Willen. Viel häufiger fehlt es an Struktur, Kontinuität und der richtigen Kombination von Maßnahmen. Ein modularer Ansatz hilft, Komplexität zu reduzieren und gleichzeitig Wirkung zu steigern. Awareness wird damit nicht zur dauerhaften Zusatzbelastung, sondern zu einem integrierten Bestandteil der Sicherheitsstrategie.
Besonders relevant ist dabei ein Perspektivwechsel: Weg von Einzelmaßnahmen hin zu einem steuerbaren Gesamtsystem, das sich an den realen Risiken und Ressourcen eines Unternehmens orientiert.
Und vielleicht ist das die wichtigste Erkenntnis: Man muss nicht alles selbst machen, aber man sollte sicherstellen, dass es systematisch passiert.
Über den Autor: Tizian Kohler ist seit Mai 2025 Head of Security bei ADLON Intelligent Solutions GmbH. Zuvor war er bei der Kriminalpolizei als Referent für Cybercrime und Digitale Spuren tätig. Seine Expertise umfasst Netzwerksicherheit, Cloud-Security, Incident Response und digitale Forensik.