IoT-Geräte vergrößern die Angriffsfläche von Unternehmen erheblich. Ein belastbares Sicherheitskonzept kombiniert Schutzmaßnahmen, kontinuierliche Überwachung, definierte Reaktionen und regelmäßige Übungen.
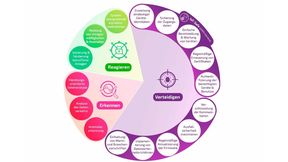
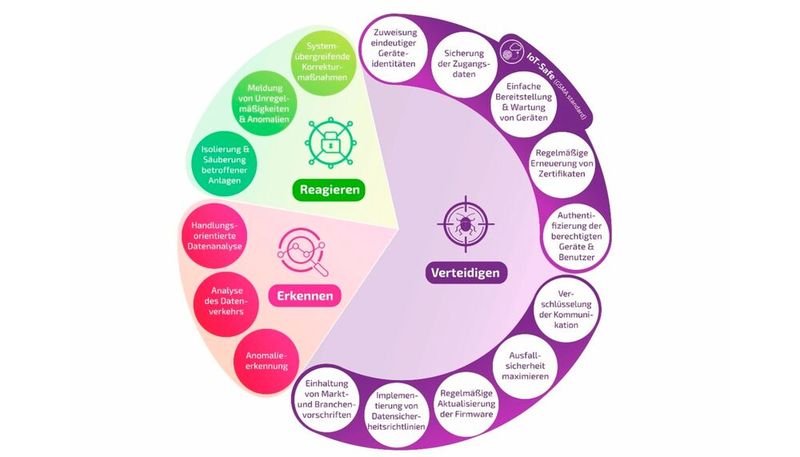
Ein umfassendes 360-Grad-IoT-Sicherheitsmodell ist aufgeteilt in die drei Kernbereiche Schutz, Erkennung und Reaktion.
(Bild: Wireless Logic mdex GmbH)
Sicherheit steht bei allen vernetzten Geräten und Lösungen an erster Stelle. Gerätehersteller, Betreiber von Internet-of-Things-Installationen (IoT) sowie Lösungsanbieter müssen ein umfassendes Sicherheitskonzept verfolgen, um ihre Produkte und Services gegen die zahlreichen Cyberbedrohungen zu schützen. Ein Sicherheitskonzept mit Maßnahmen zum Schutz, zur Erkennung und zur Reaktion bietet hierfür einen robusten Ansatz. Durch regelmäßige Übungen und kontinuierliche Verbesserungen können Unternehmen zudem ihre Position zur Minimierung von IoT-Sicherheitsrisiken deutlich stärken.
Laut dem Device Security Threat Report 2025 von Palo Alto Networks (https://www.paloaltonetworks.com/resources/infographics/device-security-threat-2025) stammt fast die Hälfte aller Netzwerkverbindungen von IoT-Geräten mit hohem Sicherheitsrisiko. Gleichzeitig weisen etwa 21 Prozent dieser Geräte mindestens eine bekannte Schwachstelle auf. Dadurch entsteht ein erhebliches systemisches Risiko für Unternehmensnetzwerke, wodurch Angreifer leichter eindringen können. Auch Deutschland ist stark betroffen und liegt mit 36,5 Millionen ungeschützten IoT-Geräten im internationalen Vergleich auf Platz zwei der insgesamt 20 untersuchten Länder mit den meisten ungeschützten vernetzten Geräten. Der „Global Cybersecurity Outlook 2026“ des World Economic Forums zum Thema Cybersicherheit betont in diesem Zusammenhang, dass der zunehmende Einsatz von IoT-Geräten und Cloud-Diensten die digitale Angriffsfläche massiv vergrößert.
Alle IoT-Geräte und -Lösungen sind Sicherheitsbedrohungen ausgesetzt – unabhängig davon, ob sie Umweltdaten erfassen, Smart-Meter-Daten übertragen oder andere IoT-Anwendungen ausführen. Dazu zählen Ransomware, Malware, Device Spoofing sowie Man-in-the-Middle-Angriffe. Aus der PwC-Studie „2027 Global Digital Trust Insights“ geht hervor, dass sich knapp ein Drittel der Sicherheitsverantwortlichen in deutschen Unternehmen nicht ausreichend auf Cyberangriffe auf vernetzte Produkte und IoT-Geräte vorbereitet sieht.
Unternehmen müssen ihre Geräte und Lösungen schützen, um das Risiko eines Angriffs oder einer Sicherheitsverletzung sowie die daraus resultierenden operativen, finanziellen Schäden und Reputationsschäden zu minimieren.
IoT-Sicherheit erfordert ein ganzheitliches Sicherheitskonzept (https://wirelesslogic.com/de/iot-sim/iot-sicherheit), um Lösungen zu schützen sowie Sicherheitsvorfälle zu erkennen und darauf zu reagieren. Diese umfassende Strategie sollte Prozesse und Mitarbeitende ebenso berücksichtigen wie Technologie. Zudem sollte die Auswahl von Partnern starke Sicherheitsstandards und eine entsprechende Reputation beinhalten.
1. Schutz: Als erster Schritt zählt der Schutz vor unautorisiertem Zugriff auf Geräte, Cloud-Infrastrukturen und Daten. Eine zentrale Rolle spielt dabei IoT SAFE. Dieser interoperable, branchenweite SIM-Sicherheitsstandard dient zur eindeutigen Identifizierung und Authentifizierung von Geräten. Zu den Schutzmaßnahmen gehören außerdem sichere Kommunikation, Ausfallsicherheit, Software-Updates, Richtlinien zur Datensicherheit sowie die Einhaltung branchenspezifischer und gesetzlicher Vorgaben. Wenn man das IoT-Sicherheitskonzept als Kreisdiagramm betrachtet, nimmt Schutz den größten Anteil ein, während sich Erkennung und Reaktion die übrigen Bereiche teilen.
2. Erkennung: Selbst die robustesten Schutzmaßnahmen reichen allein nicht aus, weswegen Erkennung essenziell ist. Unternehmen müssen das Verhalten ihrer Geräte überwachen, den Netzwerkverkehr analysieren und Analysen nutzen, um fundierte Entscheidungen zu treffen. Diese Maßnahmen sind notwendig, um potenzielle Sicherheitsverletzungen, ungewöhnliche Aktivitäten oder auffällige Verhaltensmuster frühzeitig zu erkennen. Warnsignale können beispielsweise veränderte Ziel-URLs oder ein ungewöhnlicher Anstieg des Datenverbrauchs sein. Auch Abweichungen vom üblichen Kommunikationsverhalten eines Geräts können auf einen Sicherheitsvorfall hindeuten. Wie wichtig eine solche kontinuierliche Überwachung ist, zeigt das Beispiel eines intelligenten Zählers: Im Normalbetrieb sendet er einmal pro Stunde ein kompaktes Messdatenpaket an die Leitstelle. Beginnt dasselbe Gerät jedoch plötzlich, im Minutentakt große Datenmengen an eine unbekannte Gegenstelle zu übertragen, weicht dieses Kommunikationsverhalten deutlich von seinem eingelernten Muster ab. Eine Anomalieerkennung stuft die Auffälligkeit als Sicherheitsereignis ein und meldet sie, noch bevor der reguläre Messbetrieb sichtbar gestört ist.
3. Reaktion: Werden durch die Erkennungsmaßnahmen Warnhinweise identifiziert, müssen Unternehmen mit zuvor definierten, teilweise automatisierten Gegenmaßnahmen reagieren. Zu den Maßnahmen gehören beispielsweise das Isolieren und Bereinigen betroffener Geräte sowie die Umsetzung korrigierender Maßnahmen über alle Systeme hinweg. Auch die Meldung von Sicherheitsverletzungen und Auffälligkeiten zählt zu den reaktiven Maßnahmen.
Schützen, erkennen und reagieren bilden gemeinsam ein 360-Grad-Sicherheitskonzept für das IoT. Hinzu kommt jedoch eine vierte wichtige Maßnahme: das Üben. Regelmäßige Übungen ermöglichen es Unternehmen, im Ernstfall schnell und strukturiert zu handeln, da Abläufe bereits vorbereitet und bekannt sind.
Eine konkrete Möglichkeit sind sogenannte „What-if“-Workshops. Dabei wird ein auf das jeweilige Unternehmen und seine IoT-Lösung zugeschnittenes Angriffsszenario Schritt für Schritt durchgespielt. Die Teams prüfen, welche Maßnahmen im Falle eines Sicherheitsvorfalls erforderlich wären, wer informiert werden muss und wie sie auf die jeweilige Situation reagieren würden. Nimmt man beispielsweise an, dass ein Netzbetreiber aus dem Energiesektor testen möchte, wie gut sein Team auf einen Angriff auf die vernetzte Zähler- und Umspannwerksinfrastruktur vorbereitet ist, könnte im Rahmen eines solchen Workshops das Szenario durchgespielt werden, dass mehrere intelligente Zähler plötzlich manipulierte Messwerte senden. Gemeinsam klären die Beteiligten, welche Maßnahmen erforderlich wären, wer informiert werden muss und wie sich der reguläre Messbetrieb aufrechterhalten lässt. So lassen sich Reaktionsprozesse unter realitätsnahen Bedingungen testen und Optimierungspotenziale frühzeitig erkennen, noch bevor ein tatsächlicher Vorfall eintritt.
Auch technische Szenarien lassen sich gezielt und ohne Risiko für den laufenden Betrieb üben. So können Sicherheitsvorfälle beispielsweise mithilfe eines digitalen Zwillings der Infrastruktur virtuell nachgestellt werden. In der digitalen Abbildung der realen Umgebung lassen sich unterschiedliche Angriffsszenarien simulieren und ihre möglichen Auswirkungen auf Netz und Betrieb analysieren, ohne die produktiven Systeme zu beeinträchtigen.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Ein weiterer Ansatz ist die Simulation von Firmware-Updates, die per Funk auf die Geräte übertragen werden (Over-the-Air). Wird ein solches Update zunächst in einer Testumgebung durchgespielt, lassen sich mögliche technische Probleme oder Fehlalarme erkennen und beheben, bevor die neue Firmware tatsächlich auf verbundene Zähler und Anlagen im Feld ausgerollt wird. So tragen unterschiedliche Übungsformate dazu bei, sowohl organisatorische Abläufe als auch technische Prozesse unter realitätsnahen Bedingungen zu testen und die Widerstandsfähigkeit der IoT-Infrastruktur kontinuierlich zu verbessern.
Die Einhaltung regulatorischer Vorgaben ist entscheidend und ein wichtiger Bestandteil jeder IoT-Sicherheitsstrategie. Unternehmen müssen bestehende und kommende Gesetzgebungen kennen und verstehen, welche Auswirkungen diese auf ihre Organisation haben. Neben branchenspezifischen Sicherheitsvorgaben zählen dazu unter anderem das deutsche IT-Sicherheitsgesetz 2.0 oder auch der Cyber Resilience Act der Europäischen Union, die von Bundesbehörden genutzt werden.
Das in 2021 in Kraft getretene IT-Sicherheitsgesetz 2.0 stärkt den Schutz der digitalen Infrastruktur in Deutschland und erweitert die Befugnisse des Bundesamts für Sicherheit in der Informationstechnik. Es verpflichtet Betreiber kritischer Infrastrukturen sowie Unternehmen im besonderen öffentlichen Interesse zu erhöhten Sicherheitsstandards und einer besseren Absicherung ihrer IT-Systeme. Meldepflichten für IT-Sicherheitsvorfälle werden zudem ausgeweitet und neue Anforderungen an die Sicherheit digitaler Produkte und Lieferketten eingeführt.
Große IoT-Implementierungen sind häufig international oder global angelegt. Unternehmen müssen daher die jeweils geltenden Vorschriften in allen relevanten Regionen einhalten. Bestehende Industriestandards wie ETSI EN 303 645, IEC 62443-4-2 oder ISO/SAE 21434 bieten Entwicklern von IoT-Lösungen wichtige Orientierung bei der Umsetzung von Cybersicherheitsanforderungen.
Effektive IoT-Sicherheit durch kontinuierliche Optimierung
Unternehmen mit IoT-Produkten und -Services, Gerätehersteller sowie Lösungsanbieter müssen IoT-Implementierungen von Anfang an sicher gestalten. Zum Schutz, zur Erkennung und zur Reaktion auf Bedrohungen benötigen sie ein umfassendes 360-Grad-Sicherheitskonzept. Außerdem sollten Sicherheitsübungen regelmäßig durchgeführt und die gewonnenen Erkenntnisse stetig in Entwicklungsprozesse zurückgeführt werden, um die eigene Sicherheitsstrategie fortlaufend zu verbessern. Die Bedrohungen für das IoT sind real und kein Unternehmen möchte die operativen, finanziellen oder reputativen Folgen einer Sicherheitslücke tragen.
Über den Autor: Timo Ross ist CEO der Wireless Logic mdex GmbH. Er verfügt über mehr als 25 Jahre Erfahrung in der Vernetzung von Maschinen, Anlagen und Endgeräten über Mobilfunk.