KI, NIS2 und knappe Incident-Response-Teams: Die Herausforderungen wachsen. Oetker-CISO Matthias Muhlert erklärt im Interview, warum offener Austausch unter Kollegen überlebenswichtig ist und weshalb er IT-Sicherheitsverantwortliche künftig in der Rolle des „Chief Reality Officer“ sieht.
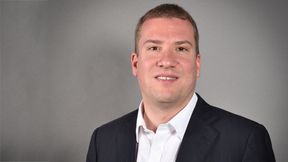
Matthias Muhlert ist Group Chief Information Security Officer der Oetker-Gruppe und ECSO CISO Ambassador für Deutschland.
(Bild: Oetker-Gruppe)
Matthias Muhlert hat die Seiten gewechselt: Vom Penetration Tester, der Schwachstellen aufdeckt, zum Group CISO der Oetker-Gruppe, der die Verantwortung für deren Behebung trägt. Als Vorsitzender der ECSO CISO Community in Deutschland weiß er zudem um die Bedeutung des vertraulichen Austauschs auf europäischer Ebene. Im exklusiven Interview spricht der Sicherheitsexperte über versteckte Abhängigkeiten bei der Cyberabwehr, den Wert geschützter Räume für eine offene Fehlerkultur und verrät, warum der CISO von morgen vor allem als „Chief Reality Officer“ agieren muss.
Security-Insider: Herr Muhlert, bitte stellen Sie sich kurz vor. Wer sind Sie und was ist Ihre aktuelle Position?
Matthias Muhlert: Ich bin Matthias Muhlert, Group Chief Information Security Officer der Oetker-Gruppe. Ich habe meine Laufbahn auf der offensiven Seite mit der Leitung von Penetration-Testing-Teams begonnen und war in Führungspositionen im Sicherheitsbereich in der Automobilindustrie, im Bankenwesen und in der Konsumgüterbranche tätig. Neben meinem Hauptberuf bin ich Vorsitzender der ECSO CISO Community für Deutschland. Bei der ECSO geht es in meiner Arbeit darum, Menschen zu vernetzen, die aus den Erfahrungen der anderen lernen können.
Security-Insider: Sie haben als Head of Penetration Testing angefangen und sind heute Group CISO. Gibt es einen Moment in Ihrer Karriere, der Sie darin bestärkt hat, den richtigen Weg gegangen zu sein?
Matthias Muhlert: Es gab für mich nicht den *einen* Wendepunkt. Woran ich mich erinnere, ist vielmehr eine Verschiebung meiner eigenen Ansprüche. Als Penetration Tester endete meine Arbeit mit dem Bericht. Ich habe die Schwachstellen gefunden, und andere waren dafür verantwortlich, sie zu beheben. Irgendwann ertappte ich mich dabei, dass ich dabeibleiben wollte. Ich wollte auch nach der Präsentation Verantwortung übernehmen und am Montagmorgen vor Ort sein, wenn die implementierten Fixes in der Praxis funktionieren mussten.
Der Wechsel vom bloßen Finden von Schwachstellen hin zur Verantwortung für deren Behebung ist ein weitaus größerer Schritt, als die Jobtitel vielleicht vermuten lassen. Als ein Führungsteam zum ersten Mal eine Entscheidung aufgrund der Erkenntnisse meines Teams revidierte, wusste ich, dass sich dieser Schritt gelohnt hat.
Security-Insider: Sie sind auch ECSO CISO Ambassador für Deutschland. Was sind Ihre Aufgaben dabei? Und warum brauchen CISOs einen Austausch auf europäischer Ebene?
Matthias Muhlert: Meine ECSO-Rolle verbindet den deutschen Diskurs mit dem europäischen und das funktioniert in beide Richtungen. Ich helfe dabei, die Agenda der Community rund um die hiesigen Fragestellungen der Praktiker zu gestalten. Gleichzeitig bringe ich Erfahrungen aus dem europäischen Austausch zurück in die deutsche Diskussion.
Ein Problem beschränkt sich selten auf nur ein Land, bloß weil es dort jemand zuerst bemerkt hat. Deutschland hat seine eigenen nationalen Netzwerke, und die ECSO arbeitet eng mit diesen nationalen und regionalen Gruppen zusammen, die weiterhin ihre wichtige Rolle behalten. Im europäischen Austausch entdeckt man, wie Kollegen andernorts ein und dasselbe Problem angegangen sind. Dann beginnt die Arbeit zu Hause: Unter welchen Bedingungen hat deren Lösung funktioniert, und lassen sich diese Bedingungen auf uns übertragen? Deren Erfahrungen geben uns einen konkreten Ansatzpunkt. Dennoch müssen wir den Ansatz immer noch in unserem eigenen Umfeld bewerten.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Security-Insider: Das ECSO CISO Meetup findet am 1. und 2. Oktober 2026 in Berlin statt, in einem zugangsbeschränkten Rahmen, der sich primär an CISOs, Deputy CISOs und CISO-Offices richtet. Warum ist dieser geschlossene Rahmen so wichtig?
Matthias Muhlert: Weil Offenheit Schutz braucht. Wenn Beiträge nicht zitiert oder konkreten Personen zugeordnet werden können, haben die Teilnehmer mehr Raum, um darüber zu sprechen, was auch mal schiefgelaufen ist. Man kann Erfahrungen teilen, ohne dass aus jedem Beitrag gleich ein öffentliches Statement wird.
Einer der wertvollsten Sätze in unserem Beruf lautet: „Wir hatten Glück.“ Wenn ich das höre, möchte ich wissen: Wo traf der Plan auf die Realität und an welchem Punkt hielt eine getroffene Annahme nicht mehr stand? In diesem geschützten Rahmen können wir bei der Geschichte verweilen und gezielt nachhaken. Wir müssen nicht direkt zur nächsten Präsentation hetzen. Es hilft enorm, Praktiker im Raum zu haben. Sie teilen genug gemeinsamen Kontext, um sich intensiv mit schwierigen Entscheidungen auseinanderzusetzen, ohne erst langwierig erklären zu müssen, warum die Entscheidung überhaupt schwierig war.
ECSO CISO Meetup 2026
Mit dem ECSO CISO Meetup 2026 lädt die European Cyber Security Organisation am 1. und 2. Oktober 2026 Cybersicherheitsexperten aus ganz Europa nach Berlin ein. Die Veranstaltung richtet sich konkret an CISOs, Deputy CISOs und Mitglieder von CISO-Offices und gilt als eines der zentralen europäischen Austauschformate für Cybersecurity-Führungskräfte.
Für die Teilnehmenden ist die das Meetup kostenlos. Kurzentschlossene können sich auch noch am 1. und 2. Oktober anmelden. Die Anmeldung ist geöffnet, die finale Teilnahme erfolgt nach Prüfung durch die Organisatoren.
Security-Insider ist Medienpartner des ECSO CISO Meetup 2026 und unterstützt die Sichtbarkeit der Veranstaltung im deutschsprachigen Markt.
Security-Insider: Welches Thema wird in diesem Jahr Ihrer Erwartung nach für am meisten Diskussionsstoff sorgen?
Matthias Muhlert:KI wird mit Sicherheit ein großes Thema sein. Ich interessiere mich aber besonders für Abhängigkeiten, die erst sichtbar werden, wenn wir unsere Erfahrungen abgleichen. Jede Organisation kann ihre eigenen Incident-Response-Regelungen und Lieferantenverträge prüfen und diese für völlig angemessen halten. Aber was, wenn mehrere Unternehmen in derselben Woche auf genau dieselben Spezialistenkapazitäten setzen? Fünf Verträge schaffen keine fünf Kopien desselben Spezialisten.
Um so etwas zu verstehen, braucht man Informationen, die über die Planung der eigenen Organisation hinausgehen. Es erfordert zudem das Gespräch mit dem Dienstleister darüber, wie mit konkurrierenden Anforderungen in der Praxis tatsächlich umgegangen wird. Das ist ein handfester Grund für eine Community, die Erwartungen abzugleichen, die hinter den jeweiligen Plänen ihrer Mitglieder stecken. Ich gehe davon aus, dass wir in Berlin immer wieder auf diese Kernfrage zurückkommen werden: Was ist mein Recovery-Plan eigentlich wert, wenn alle anderen exakt dieselben Spezialisten benötigen?
Security-Insider: Sie hatten Führungspositionen in der Automobilindustrie, im Bankenwesen und bei Konsumgütern inne. Würden Sie denselben Weg heute noch einmal einschlagen oder eine bestimmte Station auslassen?
Matthias Muhlert: Glück und äußere Umstände haben meine Karriere genauso stark geprägt wie strategische Planung, deshalb bin ich vorsichtig mit großen Urteilen. Aber jede Branche hat mich einen anderen Instinkt gelehrt. Die Automobilindustrie brachte mich dazu, Sicherheit über sehr lange Produktlebenszyklen hinweg zu betrachten. Im Bankenwesen lernte ich, mit strengen formalen Auflagen und klar zugewiesenen Verantwortlichkeiten zu arbeiten. Und die Konsumgüterindustrie hat mir unmissverständlich beigebracht, dass es unten in der Werkshalle niemanden interessiert, wie elegant meine Strategie auf dem Papier aussieht.
Was ich heute anders machen würde: Ich würde die rein technischen Rollen früher verlassen. Aus Liebe zum Handwerk bin ich länger reiner Praktiker geblieben als nötig. Ich habe festgestellt, dass ich durch Business-Entscheidungen viel mehr bewirken kann, und wünschte, ich hätte dieser Selbsteinschätzung früher vertraut. Aber eine Station komplett auslassen? Wahrscheinlich nicht. Ich zehre noch heute von den Erfahrungen aus jeder einzelnen.
Security-Insider: Wie wird sich die Rolle des CISO in den nächsten fünf Jahren verändern, insbesondere vor dem Hintergrund von KI und neuen Regulierungen?
Matthias Muhlert: Prävention bleibt natürlich ein Teil des Jobs. Ich erwarte jedoch, dass CISOs künftig mehr Zeit darauf verwenden müssen, zu erklären, wie viel Vertrauen wir in ein bestimmtes Assessment überhaupt setzen können. Das fängt schon bei der Frage an, was eigentlich genau getestet wurde. Sie müssen darlegen, welche Schlussfolgerungen die Ergebnisse zulassen und wo wir nach wie vor mit Unsicherheiten leben müssen. NIS2 überträgt den Leitungsorganen der betroffenen Unternehmen klare Verantwortlichkeiten. Ein CISO muss diesen Entscheidungsträgern helfen zu verstehen, auf welche verlässliche Basis sie ihre Entscheidungen stützen können.
KI wirft hier noch eine weitere Frage auf: Da immer mehr Systeme quasi in unserem Namen handeln, müssen deren Befugnisse glasklar sein. Wie weit kann sich ein Fehler ausbreiten und lässt er sich wieder rückgängig machen? Das erfordert eine enge Zusammenarbeit mit der Entwicklung und den Verantwortlichen für die Geschäftsprozesse. Ich gehe davon aus, dass auch die zwischenmenschliche Seite der Rolle deutlich anspruchsvoller wird. Menschen benötigen Informationen und die Befugnis zum Eingreifen, und sie brauchen eine Organisation, die bereit ist zuzuhören, wenn sie genau das tun. Der CISO des Jahres 2031 wird so etwas wie ein „Chief Reality Officer“ sein: Die Person, die unermüdlich die Annahmen überprüft, auf die sich alle anderen blind verlassen.
Security-Insider: Was würden Sie jungen Berufseinsteigern in der Cybersicherheit raten, die das Ziel haben, später einmal CISO zu werden?
Matthias Muhlert: Lernt das technische Handwerk und verbringt Zeit mit den Menschen, deren tägliche Arbeit durch eure Empfehlungen beeinflusst wird. Ihr müsst verstehen, was eine Sicherheitsentscheidung für sie ganz konkret bedeutet. Übt euch darin, einen komplexen Sachverhalt auf einer einzigen, übersichtlichen Seite so zu erklären, dass jemand danach handeln kann. Seid ehrlich im Umgang mit Unsicherheiten und macht transparent, was ihr noch herausfinden müsst.
CISO zu werden, ist nur eine mögliche Richtung. Ein exzellenter Fachspezialist zu werden, ist eine andere, absolut gleichwertige und lohnenswerte Wahl. Technisches Wissen und Geschäftsverständnis wachsen ohnehin erst durch die Praxis. Auch der Aufbau beruflicher Beziehungen braucht Zeit; das lässt sich nicht einfach auf den Tag verschieben, an dem man es plötzlich braucht. Baut Beziehungen zu Fachkollegen auf, lange bevor eine Krise eintritt, und seid hilfsbereit, wenn diese euch um Rat fragen. Das Netzwerk, das ihr euch in zehn ruhigen Jahren aufbaut, ist das Kapital, das ihr in einer einzigen lauten Krisennacht ausgeben werdet.