Fake-Websites und gefälschte Profile sind mehr als ein Reputationsproblem. Sie legen den Grundstein für Betrug und Identitätsmissbrauch. Wer solche Bedrohungen nicht erkennt, oder sie zwar entdeckt, aber nicht binnen Stunden automatisiert entfernt, schenkt Angreifern wertvolle Zeit.
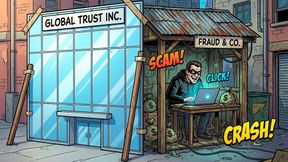
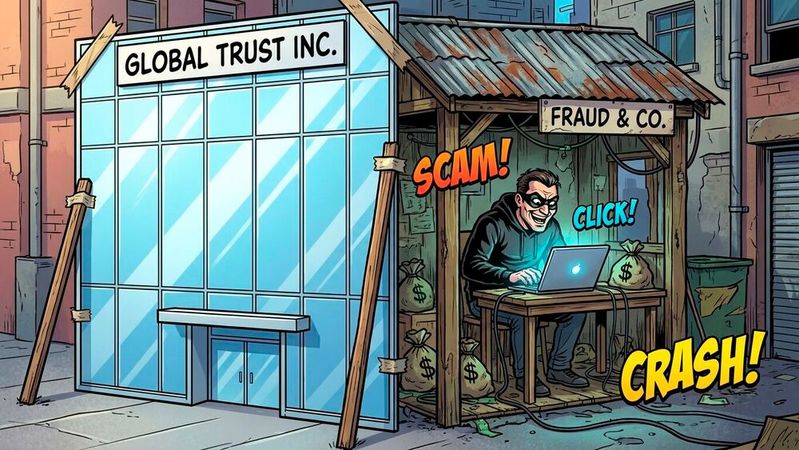
Eine seriöse Fassade mit fremdem Markennamen genügt, um Vertrauen zu erschleichen. Dahinter kann binnen Stunden aufgebauter Betrug stecken, unsichtbar bis zum ersten Klick.
(Bild: Gemini / KI-generiert)
Fake-Websites wirken auf den ersten Blick wie ein Randthema der IT-Sicherheit. Es fallen keine Systeme aus, keine Malware schlägt Alarm und Angriffsmeldungen von Firewalls bleiben aus. Genau darin liegt das Problem: Markenimitation entsteht außerhalb des klassischen Sicherheitsperimeters und bleibt deshalb häufig lange unentdeckt.
Dabei nutzen Angreifer bekannte Marken gezielt, um Vertrauen aufzubauen. Sie locken Nutzer auf gefälschte Plattformen, bewerben betrügerische Angebote oder schaffen die Grundlage für spätere Betrugsversuche. Oft beginnt eine Angriffskette mit einer täuschend echten Website, einem Social-Media-Profil oder einem Messenger-Kanal. Unternehmen, die erst reagieren, wenn Kunden oder Partner den Betrug melden, verlieren wertvolle Zeit.
Warum klassische Sicherheitsmechanismen nicht ausreichen
Die meisten Sicherheitslösungen konzentrieren sich auf die eigene Infrastruktur. Sie erkennen verdächtige Anmeldungen, Malware oder Angriffe auf Endgeräte. Externer Markenmissbrauch entzieht sich jedoch diesen Kontrollen: Die betrügerische Domain liegt außerhalb des Unternehmens, die Fake-Profile laufen auf fremden Plattformen und die Kommunikation findet in sozialen Netzwerken oder Messengern statt.
Deshalb reichen einzelne technische Indikatoren nicht aus. Eine ähnliche Domain muss noch kein Angriff sein. Ein Markenname im Quellcode einer Website liefert ebenfalls keinen Beweis. Erst die Verbindung verschiedener Hinweise zeigt, ob tatsächlich eine Bedrohung entsteht.
Cyber Threat Intelligence (CTI) liefert genau diesen Kontext. Sie überwacht Domains, Webseiten, soziale Netzwerke und andere externe Quellen. Analysten bewerten die Hinweise, ordnen sie ein und erkennen Zusammenhänge, bevor ein Vorfall eskaliert.
Wie schnell aus einzelnen Signalen ein ernstes Risiko entstehen kann, zeigte ein Vorfall bei Logicalis, internationaler Anbieter von IT-Lösungen und Managed Services. Im Rahmen der kontinuierlichen Überwachung tauchte der Markenname auf einer verdächtigen externen Website auf. Der Hinweis allein rechtfertigte noch keine weiteren Schritte. Das Team dokumentierte den Fund und beobachtete die Entwicklung zunächst.
Wenig später verdichteten sich jedoch bereits die Hinweise: Angreifer hatten eine Website aufgebaut, die Name und Erscheinungsbild von Logicalis imitierte. Gleichzeitig erschienen Fake-Profile auf Social-Media- und Messaging-Plattformen. Die Kampagne sollte den Eindruck einer offiziellen Unternehmenspräsenz vermitteln und Nutzer durch Falschinformationen täuschen.
Der Angriff zielte nicht auf interne Systeme. Dennoch drohten erhebliche Folgen: Kunden oder Interessenten hätten die betrügerischen Inhalte mit dem Unternehmen in Verbindung bringen können – Reputationsschäden, Vertrauensverlust und Beschwerden wären die wahrscheinliche Folge gewesen. Hinzu kamen potenzielle rechtliche und geschäftliche Konsequenzen. Darüber hinaus zeigen ähnliche Fälle immer wieder, dass Markenimitation häufig den Ausgangspunkt für weitere Betrugsformen bildet. So nutzen Kriminelle beispielsweise gefälschte Investment- oder Kryptowährungsplattformen – ein seit Jahren bekannter Betrugsvektor mit erheblichen finanziellen Schäden für Betroffene. Dabei werden zunächst Gewinne vorgetäuscht, um weitere Einzahlungen zu provozieren, während Auszahlungen später verweigert oder an zusätzliche Zahlungen geknüpft werden.
Viele Unternehmen erkennen verdächtige Aktivitäten zwar, reagieren aber zu langsam. Oft betrachten die Bereiche Security, Marketing, Kommunikation und Rechtsabteilung den Vorfall getrennt voneinander. Das kostet Zeit.
Geschwindigkeit entsteht jedoch nicht allein durch gute Analyse. Zwischen der Erkennung einer verdächtigen Domain und ihrer Entfernung liegen zahlreiche Schritte: technische Prüfung, Risikobewertung, Beweissicherung, Alarmierung, Identifikation des Hosting-Anbieters und die Einleitung von Takedown-Maßnahmen. Erfolgen diese Schritte manuell, vergeht oft wertvolle Zeit.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Im beschriebenen Fall liefen große Teile dieser Prozesskette automatisiert ab. Die CTI-Lösung analysierte die verdächtigen Inhalte, erzeugte belastbare Nachweise und identifizierte die verantwortlichen Provider. Sicherheitsexperten übernahmen hierbei „lediglich“ die Qualitätskontrolle und die Bewertung von Grenzfällen. Die eigentliche Prozesskette aus Analyse, Alarmierung, Benachrichtigung und Eliminierung lief weitgehend automatisiert ab.
Dadurch verkürzte sich die Reaktionszeit erheblich. Die CTI-Lösung korrelierte Informationen aus verschiedenen Quellen wie Domains, Webseiteninhalten und Social-Media-Aktivitäten. Nach der Bestätigung des Markenmissbrauchs leitete sie die nächsten Schritte ein und unterstützte die Kommunikation mit den beteiligten Providern und Plattformen. Dank etablierter Prozesse, anerkannter Beweisketten und belastbarer Beziehungen zu Hosting-Anbietern verschwanden die betrügerischen Inhalte innerhalb weniger Stunden.
Die Krux bei solchen Fällen: Viele Unternehmen unterschätzen den Aufwand hinter einem Takedown. Eine verdächtige URL zu finden, ist nur der erste Schritt. Danach müssen die Verantwortlichen die Infrastruktur identifizieren, Beweise sichern, zuständige Stellen kontaktieren und den Erfolg der Maßnahmen überwachen. Ebenso wichtig sind belastbare Beziehungen zu Hosting-Anbietern, Registraren und Plattformbetreibern. Unternehmen können eine betrügerische Website nicht selbst abschalten. Sie sind darauf angewiesen, dass Dritte handeln. Deshalb müssen die Nachweise in einer Form vorliegen, die von den jeweiligen Anbietern akzeptiert wird. Standardisierte und automatisierte Beweisketten beschleunigen diesen Prozess erheblich und verkürzen die Zeit bis zur Entfernung der Inhalte.
In der Praxis scheitern Takedown-Maßnahmen selten an fehlenden Informationen, sondern an langsamen Abläufen. Wer Screenshots, technische Daten und Zuständigkeiten erst nach der Entdeckung einer Fake-Seite zusammenträgt, verliert Zeit. Erfolgreiche Prozesse erzeugen Nachweise automatisiert, dokumentieren jeden Schritt nachvollziehbar und stellen die Informationen den zuständigen Providern unmittelbar zur Verfügung. Bestehen bereits etablierte Kontakte zu Hosting-Anbietern und Plattformbetreibern – in der Regel über spezialisierte CTI- und Takedown-Anbieter – lassen sich verdächtige Inhalte deutlich schneller prüfen und entfernen.
Erfolgreiche CTI- und Takedown-Services zeichnen sich dabei durch mehrere Merkmale aus:
1. Sie überwachen Domains, Markenvarianten, soziale Netzwerke, Messenger-Plattformen und Suchmaschinen kontinuierlich.
2. Sie definieren Kriterien, mit denen sich harmlose Funde von tatsächlichem Markenmissbrauch unterscheiden lassen.
3. Sie dokumentieren technische Informationen, Screenshots und Zeitstempel systematisch.
4. Sie arbeiten mit klar definierten Zuständigkeiten und Eskalationswegen.
5. Sie automatisieren Analyse-, Alarmierungs- und Takedown-Prozesse so weit wie möglich, um Reaktionszeiten deutlich zu verkürzen.
Markenimitation ist selten ein isoliertes Ereignis. Häufig testen Angreifer damit, wie schnell ein Unternehmen reagiert und wie belastbar seine externen Abwehrprozesse sind. Wer verdächtige Domains, Fake-Profile und betrügerische Inhalte früh erkennt, gewinnt Zeit. Wer daraus automatisiert Beweise, Benachrichtigungen und Takedown-Maßnahmen ableitet, nimmt Angreifern den Raum zum Handeln. Für Unternehmen bedeutet das: Erfolgreicher Markenschutz beginnt nicht mit der öffentlichen Krise, sondern mit eingespielten CTI-Prozessen davor.
Über den Autor: Arun Wadhawan leitet die Business Unit Security bei Logicalis und bringt über 20 Jahre Erfahrung in Cybersecurity, IT-Services und Connectivity mit. Er zeigt, wie AI und Automatisierung gezielt eingesetzt werden können, um Sicherheit messbar zu machen und nachhaltigen Business Outcome zu erzielen.