NIS2 verlangt von der Geschäftsführung volle Verantwortung für Cybersecurity. Doch viele Unternehmen delegieren nur an die IT. Ohne systematischen Kompetenzaufbau bleibt Compliance oberflächlich. Ein pragmatischer Ansatz kann die Anforderungen nachhaltig erfüllen.
Bei der Umsetzung von NIS 2 ist praktische Kompetenz wichtiger als Zertifikate, weil die Richtlinie echte Handlungsfähigkeit bei Risiken und Vorfällen verlangt und nicht bloß formale Nachweise.
NIS2, DORA, TISAX und KRITIS stellen Unternehmen vor weitreichende organisatorische und technische Herausforderungen. Die Diskussion konzentriert sich häufig auf neue Prozesse, Dokumentationen und Sicherheitswerkzeuge. In der Praxis entscheidet jedoch vor allem der systematische Aufbau der richtigen Kompetenzen darüber, ob regulatorische Anforderungen dauerhaft erfüllt werden können.
Cybersecurity war über viele Jahre vor allem eine technische Disziplin. Firewalls, Endpoint Protection, SIEM, Multifaktor-Authentifizierung oder Zero Trust standen im Mittelpunkt zahlreicher Investitionen. Gleichzeitig haben sich die regulatorischen Anforderungen deutlich verändert. Mit NIS2, DORA oder branchenspezifischen Anforderungen wie TISAX rücken Governance, Risikomanagement, Meldepflichten, Lieferketten, Business Continuity und das Management von Sicherheitsvorfällen stärker in den Fokus.
Viele Unternehmen reagieren darauf zunächst mit der Einführung weiterer Werkzeuge oder zusätzlicher Prozesse. Genau hier entsteht häufig ein Missverständnis. Regulatorische Anforderungen lassen sich nicht allein durch Technologie erfüllen. Sie verlangen Menschen, die Risiken bewerten, Entscheidungen treffen, Audits durchführen, Sicherheitsmaßnahmen priorisieren und Vorfälle strukturiert bearbeiten können.
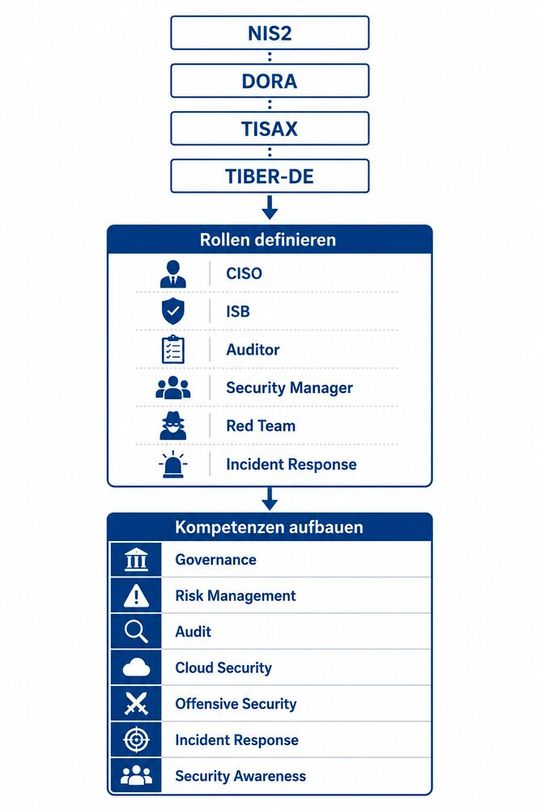
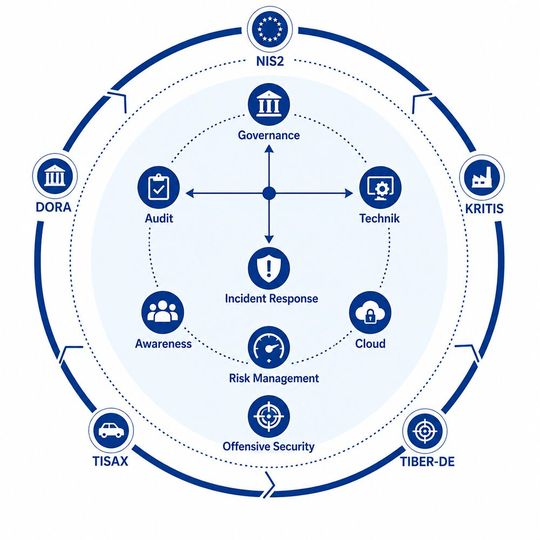
Regulatorische Anforderungen lassen sich über Rollen, Kompetenzen und geeignete Qualifizierungsmaßnahmen systematisch in die Organisation überführen.
(Bild: Manufaktur IT GmbH)
Ein genauer Blick auf die verschiedenen Regelwerke zeigt eine interessante Gemeinsamkeit. Weder NIS2 noch DORA schreiben bestimmte Zertifizierungen vor. Gefordert werden vielmehr geeignete organisatorische Maßnahmen sowie qualifizierte Personen, die diese Maßnahmen planen, umsetzen und kontinuierlich verbessern können.
Auch das BSI betont in seinen Veröffentlichungen regelmäßig die Bedeutung qualifizierter Verantwortlicher für den nachhaltigen Betrieb eines Informationssicherheitsmanagementsystems. Ähnlich beschreibt ENISA in ihrem European Cybersecurity Skills Framework konkrete Rollenprofile und Kompetenzfelder für Cybersecurity-Fachkräfte. Im Mittelpunkt stehen dabei Aufgaben, Verantwortlichkeiten und Fähigkeiten, nicht einzelne Zertifikate.
Erst deutlich später stellt sich heraus, dass niemand im Unternehmen ausreichend Zeit oder Erfahrung besitzt,
Risiken methodisch zu bewerten,
Managemententscheidungen vorzubereiten,
Lieferanten sicherheitsbezogen zu bewerten,
Audits durchzuführen oder
Sicherheitsvorfälle strukturiert zu koordinieren.
Das führt häufig dazu, dass externe Berater dauerhaft Aufgaben übernehmen, die eigentlich Teil der eigenen Organisation sein sollten. Beratung kann wichtige Impulse liefern. Langfristige Resilienz entsteht jedoch erst dann, wenn Wissen und Verantwortung im Unternehmen selbst verankert werden.
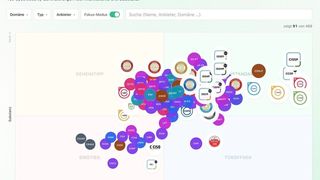
Typische Rollen in regulierten Unternehmen reichen vom Informationssicherheitsmanagement über Audit und Incident Response bis hin zu technischen Spezialisten.
(Bild: Manufaktur IT GmbH)
Ein weiterer Fehler besteht darin, regulatorische Anforderungen unmittelbar mit Organigrammen zu verknüpfen. Nicht jedes mittelständische Unternehmen benötigt einen eigenen CISO, ein Red Team oder ein Security Operations Center.
Jedes Unternehmen benötigt jedoch klar definierte Rollen. Dazu gehören beispielsweise Verantwortliche für
Informationssicherheitsmanagement
Risikomanagement
interne Audits
Incident Response
Security Awareness
Lieferantenbewertung
Business Continuity
Diese Rollen können, abhängig von Unternehmensgröße und Branche, durchaus von denselben Personen wahrgenommen werden. Entscheidend ist, dass Aufgaben, Verantwortlichkeiten und Kompetenzen eindeutig festgelegt sind.
NIS2 weist der Unternehmensleitung ausdrücklich Verantwortung für das Risikomanagement im Bereich Cybersecurity zu. Damit verändert sich auch die Rolle der Geschäftsführung. Informationssicherheit kann nicht mehr ausschließlich an die IT delegiert werden. Managemententscheidungen über Risiken, Investitionen, Prioritäten und Ressourcen werden zu einem wesentlichen Bestandteil der Unternehmensführung.
Daraus ergibt sich eine weitere Konsequenz. Qualifizierung ist keine isolierte Personalentwicklungsmaßnahme mehr, sondern Bestandteil der Sicherheitsstrategie.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
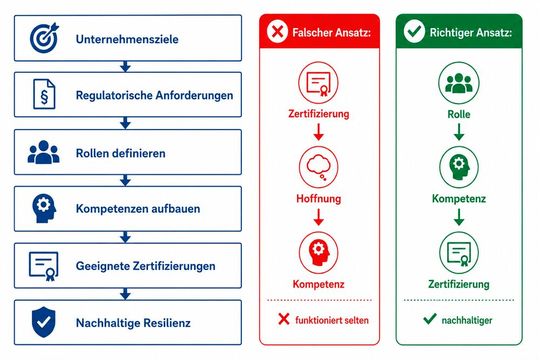
Aus dieser Perspektive verlieren Zertifizierungen keineswegs an Bedeutung. Im Gegenteil. Sie können einen strukturierten Kompetenzaufbau unterstützen und gemeinsame Wissensgrundlagen schaffen. Entscheidend ist jedoch, dass sie zur jeweiligen Rolle passen. Ein Auditor benötigt andere Schwerpunkte als ein Security Manager. Ein Cloud Security Architect benötigt andere Kompetenzen als ein Penetrationstester. Ein Informationssicherheitsbeauftragter verfolgt andere Ziele als ein Incident Responder. Zertifizierungen entfalten ihren größten Nutzen dann, wenn sie das Ergebnis einer Kompetenzanalyse sind und nicht deren Ausgangspunkt.
Typische Rollen in regulierten Unternehmen reichen vom Informationssicherheitsmanagement über Audit und Incident Response bis hin zu technischen Spezialisten.
(Bild: Manufaktur IT GmbH)
Unternehmen können den Kompetenzaufbau mit wenigen Schritten strukturieren.
1. Die regulatorischen Anforderungen sollten identifiziert werden.
2. Daraus werden die benötigten Rollen abgeleitet.
3. Vorhandene Kompetenzen sollten mit den erforderlichen Fähigkeiten verglichen werden.
Erst anschließend empfiehlt sich die Auswahl geeigneter Qualifizierungsmaßnahmen. Dieses Vorgehen verhindert, dass Weiterbildung zum Selbstzweck wird, und stellt sicher, dass Investitionen unmittelbar auf die Sicherheitsziele des Unternehmens einzahlen.
Cybersecurity entwickelt sich zunehmend von einer technischen Disziplin zu einer Führungsaufgabe. Technologien bleiben unverzichtbar. Ihre Wirksamkeit hängt jedoch maßgeblich davon ab, ob Unternehmen über Menschen verfügen, die Risiken verstehen, Entscheidungen treffen und Sicherheitsmaßnahmen nachhaltig etablieren können.
Wer NIS2, DORA, TISAX oder andere regulatorische Anforderungen erfolgreich umsetzen möchte, sollte daher nicht mit der Frage beginnen, welche Zertifizierung angeschafft werden soll. Die entscheidende Frage lautet vielmehr: Welche Kompetenzen benötigen wir, um unsere Organisation dauerhaft widerstandsfähiger zu machen?
Über den Autor: Manu Carus ist Geschäftsführer von Manufaktur IT GmbH und Trainer für Informationssicherheit. Als offizieller Trainer für ISC2- und OffSec-Programme begleitet er Unternehmen beim Aufbau von Kompetenzen in Informationssicherheitsmanagement, Audit, Governance sowie technischer Cybersecurity. Sein Schwerpunkt liegt auf der nachhaltigen Qualifizierung von Fach- und Führungskräften im Umfeld regulatorischer Anforderungen.