Seit September fordert Entra ID jedes Konto mit SMS- oder Anrufcode zur Passkey-Registrierung auf. Angreifer nutzen diesen Schritt und legen per Telefonanruf eigene Schlüssel in fremden Konten an. Mit diesen Richtlinien sichern Sie Registrierung, Überwachung und Offboarding ab.
Das neue Passkey-Profil in Entra ID öffnet ungewollt einen Registrierungskanal, den Angreifer per Vishing für die Übernahme von Unternehmenskonten missbrauchen.
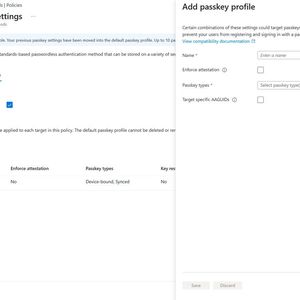
Mit der Umstellung vom 1. September 2026 hat Microsoft die Einstellungen jedes Tenants mit SMS-Konten geändert, ohne dass Administratoren eingreifen mussten. Konten, die bisher SMS oder Anruf als zweiten Faktor nutzten, gehören seitdem zu einem Passkey-Profil, das jede Art von Passkey zulässt, auch Schlüssel aus privaten Passwortmanagern.
Die Registrierungskampagne, die Benutzer bei der Anmeldung zum Anlegen eines Passkeys auffordert, steuert jetzt der Hersteller. Jeder Benutzer darf die Aufforderung beliebig oft verschieben. Für Administratoren beginnt damit der Betrieb mit drei Aufgaben, nämlich dem Absichern neuer Schlüssel, der Wiederherstellung verlorener Zugänge und dem Bereinigen von Konten beim Austritt.
Für den Versand der Codes gelten zwei Endtermine. Ab dem 1. Februar 2027 stellt Microsoft für die meisten Konten keine SMS und keine Sprachanrufe mehr zu, für Globale Administratoren und externe Benutzer folgt der 1. Juli 2027. Interne Gastkonten fallen unter den Februartermin. Den Schritt begründet der Hersteller mit „SMS und Sprache gehören heute zu den anfälligsten Authentifizierungsmethoden und bieten deutlich schwächeren Schutz vor Phishing- und Kontokompromittierung als Passkeys“.
Ein Tenant in der Voreinstellung erlaubt damit synchronisierte Passkeys aus privaten Passwortmanagern und erreicht wegen des unbegrenzten Aufschubs trotzdem keine vollständige Abdeckung. Eigene Profile und eine selbst gesteuerte Kampagne beheben beide Folgen.
Die Profile unterscheiden zwei Arten von Passkeys. Beim gerätegebundenen Passkey erzeugt ein einzelnes Gerät den privaten Schlüssel und gibt ihn nie heraus, zum Beispiel ein FIDO2-Sicherheitsschlüssel oder der Microsoft Authenticator. Beim synchronisierten Passkey verschlüsselt das Gerät den Schlüssel und legt ihn beim Passkey-Anbieter ab, zum Beispiel im iCloud-Schlüsselbund. Jedes Gerät mit Zugang zum Anbieterkonto kann ihn danach nutzen.
Ru Campbell, Microsoft MVP und Practice Lead für Microsoft Security bei Threatscape, erklärt den Ablauf. Der Anbieter lädt nur einen verschlüsselten Datenblock hoch, der Klartextschlüssel erreicht die Cloud nie. Für die Anmeldung von einem zweiten Gerät aus brauchen beide Geräte Bluetooth für die Näherungsprüfung und eine Internetverbindung.
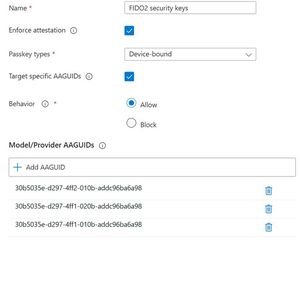
Microsoft rät, zuerst Benutzerpersonas festzulegen, und nennt als erste Gruppe Administratoren und stark regulierte Benutzer. Administratoren und Konten mit Zugriff auf Finanz- oder Personaldaten sollten deshalb ein Profil erhalten, das nur gerätegebundene Schlüssel mit erzwungenem Nachweis zulässt. Der Nachweis, in der Dokumentation Attestation, prüft bei der Registrierung, ob der Schlüssel vom angegebenen Hersteller stammt. Synchronisierte Passkeys liefern keinen Nachweis und fallen aus einem solchen Profil heraus.
Die Näherungsprüfung schützt die Anmeldung, Angreifer richten sich gegen die Registrierung. Okta Threat Intelligence geht auf die Gruppe O-UNC-066 ein, bei Palo Alto Networks Unit 42 als CL-CRI-1147 geführt, die seit April 2026 eine Leak-Seite für erbeutete Daten mit dem Namen Pink betreibt. Ihre Mitglieder rufen Beschäftigte an, geben sich als IT-Support aus und leiten sie auf ein Phishing-Kit, das die Passkey-Registrierung von Microsoft nachbildet. Während das Opfer eine gefälschte Wiederherstellungsphrase abschreibt, registriert der Angreifer seinen eigenen Passkey im Konto.
Der fremde Schlüssel bleibt nach jeder Kennwortrücksetzung gültig. Gegen dieses Muster hilft eine Richtlinie in Conditional Access auf die Benutzeraktion „Sicherheitsinformationen registrieren“. Seit dem 6. Juli 2026 greift eine solcheRichtlinie auch bei der Registrierung von Windows Hello for Business und macOS Platform SSO.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Als Gewährungssteuerung für die Registrierung nennt Microsoft eine Authentifizierungsstärke, vertrauenswürdige Standorte oder eine bestimmte MFA-Methode. Organisationen haben die Registrierung bisher zusätzlich über die Gerätekonformität abgesichert. Die Richtlinie sollte zuerst im Modus „Nur Bericht“ laufen und erst nach der Auswertung auf „Ein“ wechseln. Verlangt sie ein konformes Gerät, scheitert ein Angreifer mit erbeutetem Kennwort an seinem nicht verwalteten Rechner.
Neue Beschäftigte ohne konformes Gerät erhalten einen Temporary Access Pass (TAP), einen zeitlich begrenzten Code für ein einzelnes Konto. Der TAP erfüllt in Conditional Access die Anforderung an eine Mehrfaktor-Anmeldung und erlaubt die Registrierung von jedem Gerät und jedem Standort. Vor der Ausgabe empfiehlt sich eine Prüfung der Identität des Empfängers über einen zweiten Kanal, zum Beispiel über den Vorgesetzten.
Die TAP-Richtlinie sieht als Standardlaufzeit eine Stunde vor, zulässig sind 10 bis 43.200 Minuten, also 30 Tage, bei einer Länge von 8 bis 48 Zeichen. Die Einmalnutzung steht in der Voreinstellung auf „False“, einzelne Pässe lassen sich dann einmalig oder mehrfach ausstellen. Für die breite Belegschaft ist ein einmaliger Pass mit einer Stunde Laufzeit ratsam. Ein abgefangener Code verliert dann mit der ersten Anmeldung seinen Wert.
Ein neues Administratorkonto unter einer Richtlinie mit phishing-resistenter MFA kann ohne vorhandenen Passkey keinen ersten Passkey anlegen. Brian Reid, Microsoft 365 Subject Matter Expert bei C7 Solutions, nennt das einen „Catch-22“ und rät zu einem mehrfach nutzbaren TAP, der im Normalfall mindestens zweimal gebraucht wird. Der Pass für das Administratorkonto sollte eine kurze Laufzeit bekommen.
Eine Authentifizierungsstärke sichert Adminrollen ab
Für Administratorkonten folgt auf die geschützte Registrierung eine eigene Anmelderichtlinie. Eine Authentifizierungsstärke legt in Conditional Access fest, welche Kombinationen von Methoden eine Anmeldung erfüllen. Conditional Access setzt Entra ID P1 voraus. Die integrierte Stärke „Phishing-resistente MFA“ lässt Windows Hello for Business oder Plattform-Anmeldeinformationen, FIDO2-Sicherheitsschlüssel und die zertifikatbasierte Mehrfaktor-Authentifizierung zu. Die erste Richtlinie verlangt diese Stärke für die Verzeichnisrollen der Administratoren. Notfallkonten bleiben ausgenommen und erhalten je einen eigenen FIDO2-Sicherheitsschlüssel im Tresor.
Eric Woodruff, Microsoft MVP und Chief Identity Architect bei Semperis, beschreibt im Threatscape-Video „Rolling Out Passkeys in Entra [Without Breaking Stuff]“ das Einschalten als technisch leicht, den Rollout dagegen als fast so zeitaufwendig wie ein großes MFA-Projekt. Sein Team hat ein Portal für Endanwender mit Antworten auf Biometrie-Fragen eingerichtet. Anwendungen ohne moderne Anmeldung stehen als Ausnahme im Risikoregister, ihre Anmeldungen bleiben per KQL in Microsoft Sentinel sichtbar.
Campbell nennt im Video „5 Microsoft Entra Passkey Mistakes to Avoid [2026 Guide]“ die Verwechslung von Aktivieren und Erzwingen als ersten von fünf Fehlern. Die Aktivierung gelingt laut Campbell ohne Premium-Lizenz. Erst die Authentifizierungsstärke sperrt für diese Konten den Rückfall auf einen SMS- oder E-Mail-Code, über den Angreifer laut Microsoft Passkeys umgehen.
Die Kampagne verlangt nach drei Aufschüben die Einrichtung
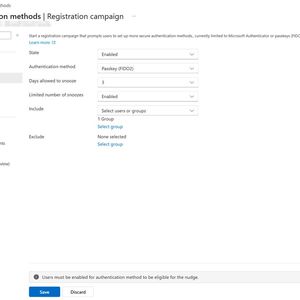
Die Registrierungskampagne fordert Benutzer bei der Anmeldung zur Einrichtung einer Methode auf. Früher warb sie nur für Push-Benachrichtigungen im Authenticator, inzwischen deckt sie Passkeys ab, erklärt Campbell. Laut Savill bewirbt eine Kampagne immer nur eine Methode, also den Authenticator oder Passkeys.
Im von Microsoft verwalteten Zustand legt der Hersteller Methode und Aufschub selbst fest, der Administrator bestimmt nur die Ein- und Ausschlussgruppen. Im Zustand "Aktiviert" setzt er zusätzlich Zielmethode und Aufschubdauer zwischen 0 und 14 Tagen. Mit „Anzahl der Aufschübe begrenzen“ verlangt Entra ID nach dem dritten Aufschub die Registrierung bei der nächsten MFA-Anmeldung.
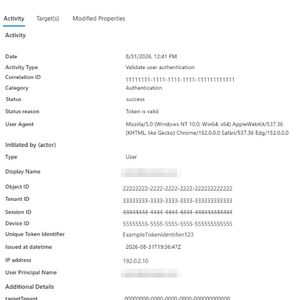
Den Stand der Umstellung zeigt der Bericht unter „Entra ID“ und „Authentifizierungsmethoden“, dann „Aktivität“ mit den Bereichen „Registrierung“ und „Nutzung“. Die Nutzungsdaten setzen Entra ID P1 oder P2 voraus, für die meisten Benutzer aktualisiert sich der Bericht innerhalb von 36 Stunden. Für die automatische Auswertung liefert die Graph-API über GET /reports/authenticationMethods/userRegistrationDetails die Registrierungsdetails je Benutzer, mit mindestens der Berechtigung „AuditLog.Read.All“. Aus den Eigenschaften „isAdmin“, „isPasswordlessCapable“ und „methodsRegistered“ ergibt sich, welche Administratoren noch ohne kennwortlose Methode arbeiten.
Eine Neuregistrierung ist ein normaler Vorgang. Verdächtig wird sie nach einer riskanten Anmeldung kurz davor, von einem unbekannten Gerät, aus einer ungewohnten Region oder von einer auffälligen IP-Adresse. Das Sicherheitsteam sollte dazu Überwachungs- und Anmeldeprotokolle verknüpfen. Okta rät zu einer Benachrichtigung bei jeder Änderung an den Anmeldemethoden eines Kontos.
Administratoren entfernen verlorene Schlüssel per Graph
Beim gerätegebundenen Passkey weiß das Unternehmen, auf welchem Gerät der Schlüssel liegt. Nach dem Verlust des Telefons legt der Benutzer einen neuen Passkey an, beschreibt Savill. Vorher sollte der Administrator den verlorenen Schlüssel aus dem Konto löschen, per Graph-API mit „DELETE /users/{id}/authentication/fido2Methods/{id}“. Als Anwendung braucht die Anfrage die Berechtigung „UserAuthMethod-Passkey.ReadWrite.All“, bei delegiertem Zugriff „UserAuthMethod-Passkey.ReadWrite“ und eine Rolle wie Authentifizierungsadministrator.
Beim Austritt eines Beschäftigten und beim Verdacht auf einen fremden Schlüssel folgt auf das Löschen der Aufruf POST „/users/{id}/revokeSignInSessions“. Bis alle Token widerrufen sind, können einige Minuten vergehen. Hat ein Benutzer alle Methoden verloren, greift die Kontowiederherstellung mit einer Identitätsprüfung durch einen Drittanbieter. Ein Helpdesk, der auf Zuruf einen TAP ausstellt, umgeht diese Prüfung.
Einen Sonderfall auf dem Client beschreibt Michael Grafnetter, Principal Security Researcher bei SpecterOps, im Papier „Pass-the-Passkey“ vom Juli 2026. Windows 11 schrieb vollständige WebAuthn-Antworten in das für jeden lokalen Benutzer lesbare Protokoll „Microsoft-Windows-WebAuthN/Operational“. Entra ID nahm solche Antworten ein zweites Mal an. Seit den Updates vom 14.07.2026 zu CVE-2026-34348 kürzt Windows die Signatur im Protokoll auf 6 Byte. Der Patchstand der Windows-Clients gehört damit in die Überwachung.
Ein Änderungsverfahren schützt die Methodenrichtlinie
Die AAGUID ist die Modellkennung eines Passkey-Anbieters. Entfernt ein Administrator eine AAGUID aus der erlaubten Liste, können sich Benutzer mit diesem Modell nicht mehr anmelden, die Einschränkung greift also auch nach der Registrierung. Jede Änderung an der Liste sollte zuerst an einer Testgruppe laufen und danach das Änderungsverfahren durchlaufen.
Für Passkeys im Authenticator verlangt Microsoft mindestens die Rolle Authentifizierungsrichtlinienadministrator. Die Rolle gehört in Privileged Identity Management mit zeitlicher Begrenzung, da ein Konto mit dieser Rolle über die Methodenrichtlinie bestimmt, welche Schlüssel im Tenant gelten.
Nach der Umstellung liegt der größte Aufwand beim Helpdesk, der vor jedem TAP die Identität des Anrufers prüfen sollte. Eine interne Regel, nach der der IT-Support nie von sich aus zur Registrierung eines Passkeys anruft, gibt jedem Beschäftigten ein Prüfkriterium gegen Anrufe wie in der Okta-Kampagne. Den zweiten Aufwand erzeugen Registrierungen, die niemand angestoßen hat und die das Sicherheitsteam einzeln klären sollte. Die Rechteausweitung auf dem Endgerät begrenzt Administrator Protection in Windows 11 25H2.