NIS2, DORA, eIDAS 2.0 und DSGVO laufen technisch an derselben Stelle zusammen, beim Identity & Access Management. Wer viermal getrennt umsetzt, baut viermal an derselben Baustelle, im Worst Case mit Überschneidungen oder gegenläufigen Konzepten.
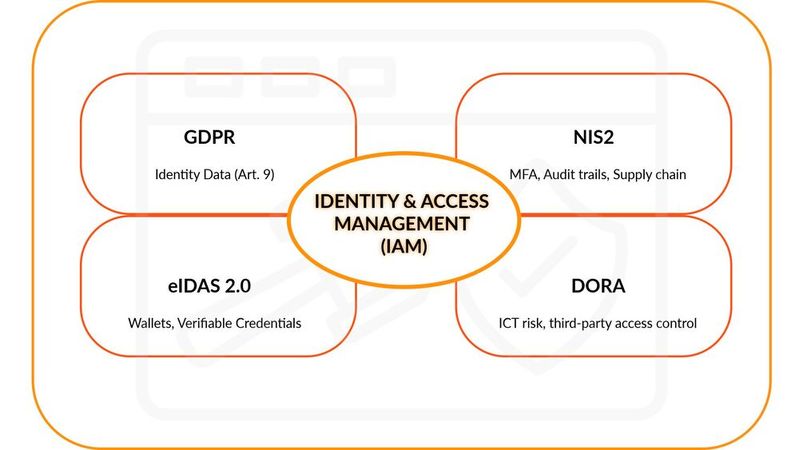
NIS-2-Richtlinie, DORA-Verordnung, eIDAS-2.0-Verordnung und DSGVO: eine Identitätsebene, vier Regelwerke.
(Bild: Widas Group)
Vier Regelwerke, vier Projektleitungen, vier Budgetrunden. Und in jeder davon irgendwann dieselbe Diskussion über Multi-Faktor-Authentifizierung, Berechtigungen und Protokollierung. Wer diese Szene aus dem eigenen Haus kennt, kennt auch die Frage, ob das wirklich viermal sein muss. Dabei wirken die vier großen europäischen Regelwerke auf den ersten Blick grundverschieden.
Die NIS2-Richtlinie (EU 2022/2555) verpflichtet wichtige und besonders wichtige Einrichtungen zu einem umfassenden Cyber-Risikomanagement. DORA (EU 2022/2554) regelt seit Januar 2025 die digitale Betriebsstabilität im Finanzsektor. Die eIDAS-2.0-Verordnung (EU 2024/1183) bringt mit der EUDI-Wallet eine europäische digitale Identität, die Unternehmen als vertrauende Parteien perspektivisch akzeptieren müssen. Und die DSGVO (EU 2016/679) verlangt in Artikel 32 die Sicherheit der Verarbeitung personenbezogener Daten.
Liest man die Texte auf Artikelebene, zeigt sich ein Muster. NIS2 fordert in Artikel 21 unter anderem Multi-Faktor-Authentifizierung, Zugriffskontrolle und Sicherheit in der Lieferkette. DORA widmet den IKT-Drittparteirisiken ein eigenes Kapitel und verlangt sauber vergebene, dokumentierte Berechtigungen. eIDAS 2.0 definiert, wie sich Personen künftig gegenüber digitalen Diensten ausweisen. Und die DSGVO ist gleich an mehreren Stellen ein Identitätsthema, etwa wenn nur Berechtigte auf personenbezogene Daten zugreifen dürfen, Einwilligungen an der Identität erfasst werden oder das Recht auf Löschung sauber umgesetzt sein muss. Alle vier landen damit auf derselben technischen Ebene, dem Identity & Access Management (IAM). Kaum eine andere Architekturebene wird von so vielen Regimen gleichzeitig adressiert.
Das ist kein Zufall. IAM gehört zu den kritischsten Sicherheitsebenen überhaupt, und kompromittierte Zugangsdaten zählen seit Jahren zu den häufigsten Angriffswegen. Was Angreifer zuerst suchen, wollen Regulierer zuerst abgesichert sehen.
Wer Compliance als lästige Pflicht behandelt, übersetzt jede Anforderung in ein Minimalhäkchen. Wer sie als Architekturvorgabe liest, holt aus demselben Budget deutlich mehr heraus. Drei Beispiele.
„MFA verpflichtend“ bedeutet wörtlich genommen nur einen zweiten Faktor. Architektonisch gedacht bedeutet es phishing-resistente, passwortlose Anmeldung, etwa über Passkeys nach dem FIDO2-Standard. Ein per SMS zugestellter Code erfüllt in einem Regelwerk vielleicht noch das Häkchen, hält einer strengeren Auslegung im nächsten aber schon nicht mehr stand. Und er nervt die Nutzer. Genau hier zahlt die Modernisierung doppelt ein, denn ein Passkey ist nicht nur sicherer, sondern auch schneller und bequemer als jedes abgetippte Einmalpasswort. Sicherheit und Nutzererlebnis ziehen an dieser Stelle ausnahmsweise am selben Strang. Wer ohnehin modernisieren muss, springt darum direkt auf das Zielbild, statt eine Übergangslösung für eines der Regelwerke nachzurüsten, die in wenigen Jahren erneut ersetzt wird.
Auditierbarkeit bedeutet nicht, dass irgendwo Logdateien herumliegen. Sie bedeutet, dass alle Identitätsereignisse zentral zusammenlaufen, vom Login über die Rechtevergabe bis zum Entzug, und sich dort auswerten lassen. Ist diese Ebene sauber gebaut, wird der Nachweis im Audit zu einer Abfrage statt zu einem mehrwöchigen Sonderprojekt.
Drittparteirisiko schließlich bedeutet, die Zugriffe von Dienstleistern, Partnern und technischen Konten denselben Lebenszyklen zu unterwerfen wie interne Identitäten, mit Beantragung, Befristung, regelmäßiger Überprüfung und sofortigem Entzug zum Vertragsende. Genau hier treffen sich die Lieferkettenanforderungen aus NIS2 und das Drittparteimanagement aus DORA in einer einzigen technischen Fähigkeit.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Der praktische Weg zum gebündelten Programm führt über eine simple Matrix. In die Zeilen kommen die konkreten Anforderungen aus den vier Regelwerken, idealerweise auf Artikelebene heruntergebrochen. In die Spalten kommen die IAM-Fähigkeiten, also Authentifizierung, Autorisierung, Identity Lifecycle Management, privilegierte und externe Zugriffe, zentrale Protokollierung, Einwilligungsverwaltung und Föderation inklusive Wallet-Anbindung.
Beim Befüllen zeigt sich ein wiederkehrendes Bild. Nach unserer Projekterfahrung bei Cidaas zahlen rund 80 Prozent der Anforderungen auf Fähigkeiten ein, die mindestens zwei der vier Regelwerke gleichzeitig bedienen. Phishing-resistente Anmeldung bedient NIS2, DORA und DSGVO in einem Zug. Ein zentrales Identitätsprotokoll liefert Nachweise für alle vier Regime. Ein sauberes Identity Lifecycle Management für externe Zugriffe erledigt Lieferketten- und Drittparteianforderungen gleichzeitig.
Der organisatorische Effekt ist mindestens so wertvoll wie der technische. Aus vier Compliance-Projekten mit vier Lenkungskreisen und vier Budgetrunden wird ein Modernisierungsprogramm mit einem Business Case. Das Budget wird einmal verteidigt statt viermal. Und am Ende steht keine Sammlung von Insellösungen, sondern eine Architektur, die trägt.
Für den Einstieg haben sich fünf Schritte bewährt. Erstens eine vollständige Inventur aller Identitäten, menschlich wie technisch, intern wie extern. Zweitens eine ehrliche Bestandsaufnahme entlang der Matrix, was bereits abgedeckt ist, wo Lücken klaffen und wo eine vorhandene Lösung besser ersetzt als weitergeschleppt wird. Drittens die Priorisierung nach Mehrfachnutzen, zuerst kommen die Fähigkeiten, die auf mehrere Regelwerke gleichzeitig einzahlen. Viertens die Automatisierung der Nachweisführung, damit Compliance-Evidenz per Abfrage entsteht und nicht per Sonderprojekt. Und fünftens ein gemeinsames Zielbild mit Security, Datenschutz und Fachbereichen, damit das Programm nicht an Zuständigkeitsgrenzen zerfällt.
Wichtig ist die Reihenfolge. Die Matrix kommt vor der Werkzeugauswahl, nicht umgekehrt. Wer zuerst beschafft und danach Anforderungen zuordnet, baut genau die vierfache Insellandschaft, die das gebündelte Programm vermeiden soll.
Die Regulierungswelle der vergangenen Jahre wird gern als Belastung beschrieben. Für das Identity & Access Management ist sie das Gegenteil, nämlich die seltene Gelegenheit, eine überfällige Modernisierung mit vier regulatorischen Rückenwinden gleichzeitig zu begründen. Wer NIS2, DORA, eIDAS 2.0 und DSGVO als eine gemeinsame Architekturvorgabe liest, verlässt das Programm mit besserer Sicherheitslage, spürbar angenehmerer Anmeldung für die Nutzer und belastbaren Nachweisen. Der Kernsatz bleibt einfach. Ein gutes IAM bringt ein Unternehmen durch vier Audits, ein schlechtes lässt es an allen vier scheitern.
Über den Autor: Sadrick Widmann treibt als CEO der Widas Group die digitale Souveränität Europas voran. Mit der IAM-Plattform cidaas sowie den Produkten cnips und clavik baut das familiengeführte Technologieunternehmen einen europäischen Software-Stack für digitale Identitäten und Cybersecurity. Aus der Praxis mit Millionen gesicherten Nutzeridentitäten befasst Widmann sich mit dem Einfluss von Künstlicher Intelligenz auf Identity und Security, regulatorische Anforderungen und den Weg zu echter digitaler Souveränität in Europa.