Leistungsfähige Quantencomputer sind noch Zukunftsmusik, die Umstellung auf Post-Quanten-Kryptografie ist es nicht. Sie dauert Jahre, denn Kryptografie steckt tief und an vielen Stellen in der IT. Wer jetzt beginnt, baut die Umstellung in ohnehin anstehende Modernisierungen ein, statt später unter Zeitdruck nachzurüsten.
Quantensichere Verschlüsselung entsteht nicht über Nacht. Wer schon bei der nächsten Hardware-Erneuerung auf quantensichere Technik achtet, muss später nicht unter Zeitdruck nachrüsten.
(Bild: Dell / KI-generiert)
Quantencomputer, die aktuelle Verschlüsselungsverfahren brechen können, gibt es zwar noch nicht, doch Cyberkriminelle bereiten sich jetzt schon auf ihr Kommen vor: Sie erbeuten verschlüsselte Daten in der Erwartung, sie künftig entschlüsseln zu können. „Harvest now, decrypt later“ nennt sich diese Angriffsmethode, und sie bedroht insbesondere Informationen, die auch in vielen Jahren noch vertraulich bleiben müssen: Konstruktionsunterlagen, Vertragsdaten oder geheime Kommunikation. Einmal erbeutet, lassen sie sich nicht mehr nachträglich schützen. Das zeigt: Unternehmen können mit der Migration auf Post-Quanten-Kryptografie (PQC), also auf quantenresistente kryptografische Verfahren, nicht warten, bis tatsächlich leistungsfähige Quantencomputer verfügbar sind.
Es gibt aber noch einen zweiten Grund, warum die Migration am besten jetzt schon startet: Sie wird voraussichtlich viel Zeit in Anspruch nehmen. Ihre größte Herausforderung liegt dabei gar nicht in der Mathematik, denn die benötigten quantensicheren Algorithmen sind bereits vorhanden. Die Krux liegt vielmehr in der Implementierung dieser Verfahren in die bestehenden IT-Landschaften. Kryptografie steckt heute tief und an vielen Stellen in IT-Systemen, von Kommunikationsverbindungen über die Authentifizierung bis hin zu digitalen Signaturen. Die neuen Verfahren müssen deshalb über viele verschiedene Komponenten und Ebenen hinweg umgesetzt werden.
Einen Vorgeschmack darauf geben die Einführungen neuer TLS-Versionen aus der Vergangenheit. Sie nahmen bereits deutlich mehr als vier Jahre in Anspruch. Die Migration auf Post-Quanten-Kryptografie dürfte noch einmal deutlich länger dauern, weil Kryptografie den gesamten IT-Stack betrifft: von Firmware und Bios über Betriebssysteme und Treiber bis hin zu Anwendungen und Datenbanken. Hinzu kommt, dass die neuen Verfahren teilweise mehr Speicher und Rechenleistung benötigen und sich deshalb auf älterer Hardware unter Umständen gar nicht mehr einsetzen lassen.
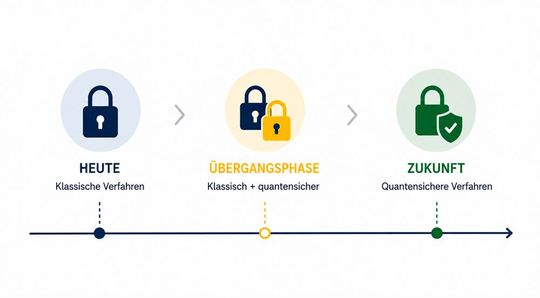
Auf dem Weg zur Quantenresistenz werden klassische und quantensichere Verfahren zunächst parallel bestehen.
(Bild: Dell / KI-generiert)
Dass die Migration jetzt beginnen sollte, zeigen auch die Roadmaps und Empfehlungen, die Behörden und Organisationen bereits veröffentlicht haben. So hat etwa die Europäische Union 2025 einen koordinierten Fahrplan für den Übergang zur Post-Quanten-Kryptografie vorgelegt. Er sieht nationale Migrationsstrategien bis Ende 2026 und die Umstellung von Anwendungen mit hohem Risiko bis Ende 2030 vor; bis 2035 soll die Migration abgeschlossen sein. Auch das BSI hat bereits konkrete Empfehlungen für den Übergang zu quantensicheren kryptografischen Verfahren vorgelegt.
Dieser Übergang wird schrittweise erfolgen, denn nicht sämtliche Systeme, Komponenten und Kommunikationspartner lassen sich auf einen Schlag migrieren. Sie sind teilweise voneinander abhängig, und auch die nötige Unterstützung durch Hersteller und Anbieter wird nicht überall zum gleichen Zeitpunkt verfügbar sein. Deshalb wird es eine längere Übergangsphase geben, in der klassische und quantensichere Verfahren parallel zum Einsatz kommen.
Aber was können Unternehmen jetzt schon konkret tun? Zunächst können sie sich einen Überblick darüber verschaffen, welche Daten und Anwendungen besonders schützenswert sind und wie lange deren Vertraulichkeit gewährleistet sein muss. Auf dieser Grundlage lässt sich priorisieren, welche Systeme zuerst auf Post-Quanten-Kryptografie umgestellt werden sollten. Bei selbst entwickelter Software können Unternehmen die notwendigen Anpassungen selbst vorantreiben. Bei Standardsoftware und Infrastruktur sollten sie dagegen prüfen, von welchen Software- und Systemlieferanten sie abhängig sind und welche Roadmaps diese für die Unterstützung von PQC verfolgen. Bei anstehenden Modernisierungen und neuen Investitionen können sie schließlich selbst Einfluss nehmen, indem sie darauf achten, dass die eingesetzte Hardware und Software die künftigen quantensicheren Verfahren unterstützt.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
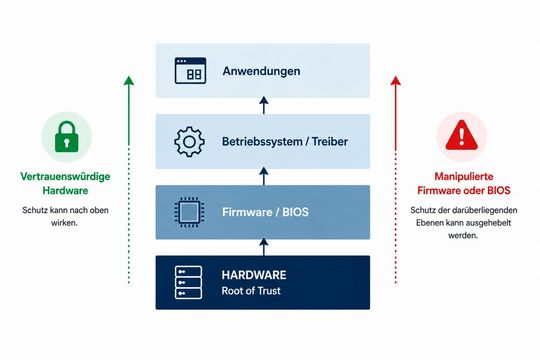
Gerade der Hardware kommt dabei eine besonders wichtige Rolle zu. Die IT-Infrastruktur bildet die „Root of Trust“ eines Systems: Sie muss die Grundlage dafür legen, dass die darüberliegenden Ebenen überhaupt als vertrauenswürdig gelten können. Das betrifft unter anderem BIOS und Firmware. Deren Signaturen müssen künftig ebenfalls mit quantensicheren Verfahren geprüft werden, damit ein Angreifer keine manipulierte Version einschleusen kann. Gelingt ihm das, startet das System unter Umständen bereits mit einer kompromittierten Vertrauensbasis. Die quantensicheren Schutzmechanismen von Betriebssystemen, Datenbanken und Anwendungen darüber können dann ihre Wirkung nicht mehr vollständig entfalten.
Die Hardware bildet die „Root of Trust“. Wird sie kompromittiert, können auch quantensichere Verfahren auf höheren Ebenen ihre Wirkung verlieren
(Bild: Dell / KI-generiert)
Für Unternehmen bedeutet das allerdings nicht, dass sie ihre bestehende Infrastruktur jetzt vorschnell komplett austauschen müssen. Vielmehr können sie die regulären Erneuerungszyklen nutzen, um die Umstellung schrittweise voranzubringen. Server und andere Infrastrukturkomponenten bleiben typischerweise vier oder fünf Jahre im Einsatz und werden anschließend ohnehin modernisiert oder ersetzt. Steht ein solcher Tech Refresh an, sollten Unternehmen bei der Auswahl neuer Systeme deshalb nicht nur klassische Kriterien wie Leistung, Kapazität oder Energieeffizienz berücksichtigen, sondern auch auf das Label „PQC-ready“ achten. Auf diese Weise können sie ihre Infrastruktur im Zuge ohnehin anstehender Modernisierungen schrittweise auf die neuen Anforderungen vorbereiten.
Doch was bedeutet „PQC-ready“ bei Hardware konkret? Zunächst muss sie über die notwendigen Ressourcen verfügen, um die neuen kryptografischen Verfahren zu unterstützen. Da diese Verfahren zunächst in die jeweilige Firmware, das BIOS und andere hardwarenahe Software integriert und an die konkreten Plattformen angepasst werden müssen, ist ihre Unterstützung bei heute bereits verfügbaren Hardwaregenerationen teilweise noch nicht vorhanden. Sie kann bei entsprechend vorbereiteten Plattformen über spätere Software- und Firmware-Updates nachgezogen werden. Bei der Beschaffung sollten Unternehmen deshalb prüfen, welche PQC-Unterstützung der Hersteller für die jeweilige Hardwaregeneration bereits anbietet und welche weiteren Updates vorgesehen sind. In künftigen Hardwaregenerationen kann die PQC-Unterstützung dann unter Umständen bereits zum Zeitpunkt der Markteinführung integriert sein.
Wichtig ist, jetzt mit der Vorbereitung zu beginnen
Mit der PQC-Migration zu warten, bis es tatsächlich leistungsfähige Quantencomputer gibt, wäre die falsche Strategie. Daten werden bereits heute für eine spätere Entschlüsselung abgegriffen, während die Umstellung der IT selbst Jahre dauern wird. Anlass für hektischen Aktionismus gibt es dennoch nicht. Entscheidend ist, jetzt mit der Vorbereitung zu beginnen, damit sich der Übergang planvoll gestalten und Schritt für Schritt steuern lässt.
Über den Autor: Arne Lehfeldt ist Advisory Solutions Architect und CTO Ambassador bei Dell Technologies.