Ein unbedachter Klick auf eine Push-Bestätigung reicht, und Angreifer sind trotz Zwei-Faktor-Authentifizierung im System. Denn solange ein Passwort Teil der Anmeldung bleibt, funktionieren Phishing und Credential Stuffing weiter. Wie sich dieser Angriffsweg technisch schließen lässt, entscheidet über das tatsächliche Sicherheitsniveau von Unternehmen.
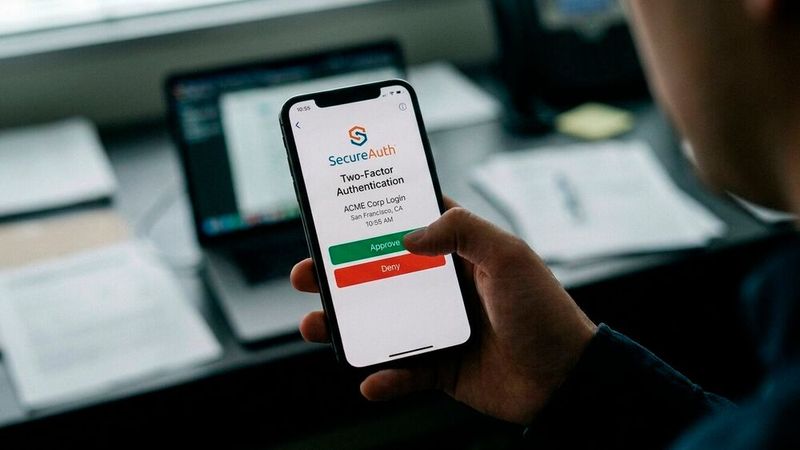
Eine Bestätigung per Smartphone ersetzt vielerorts das Passwort als zweiten Faktor. Ohne kryptografische Origin-Prüfung bleibt sie dennoch anfällig für Phishing.
(Bild: Gemini / KI-generiert)
Die Multifaktor-Authentifizierung (MFA) gilt mittlerweile sowohl in Unternehmen als auch im privaten Umfeld als Standardverfahren zur Identitätsprüfung beim Login. Allerdings zeigen die gängigen Implementierungen strukturelle Schwächen, die aktuelle Angriffsmethoden gezielt ausnutzen, dazu gehört auch das Verwenden von Passwörtern. Bei der Zugriffsverwaltung sollten deshalb passwortlose Verfahren MFA ergänzen, um ein höheres Sicherheitsniveau zu erreichen.
MFA und passwortlose Authentifizierung im Vergleich
Unter MFA versteht man einen Mechanismus, der mindestens zwei unterschiedliche Authentifizierungsfaktoren aus den Kategorien Wissen, Besitz und Biometrie miteinander kombiniert. Zahlreiche verbreitete Varianten basieren dabei weiterhin auf dem Passwort als erstem Faktor und erweitern diesen um eine Authenticator-App, E-Mail, SMS, Biometrie oder vergleichbare Verfahren. Genau hier liegt die Schwachstelle: Das dauerhaft verwendete Passwort bleibt der neuralgische Punkt.
Passwortlose Authentifizierung verfolgt demgegenüber ein Architekturprinzip, das von aktuellen Sicherheitsvorgaben ausdrücklich empfohlen wird. Anstelle manuell eingegebener Passwörter als ein Authentisierungsfaktor, kommen Verfahren wie FIDO2-Sicherheitsschlüssel, Passkeys oder biometrische Merkmale zum Einsatz. Bei FIDO2 generiert ein Sicherheitsschlüssel – etwa ein USB-Stick oder ein Badge – ein asymmetrisches Schlüsselpaar: Der private Schlüssel bleibt auf dem Gerät, der öffentliche wird im System hinterlegt. Passkeys lassen sich in System-Keychains unter iOS, Android oder ChromeOS sichern oder auf Hardware-Tokens speichern. Bei der biometrischen Authentifizierung per Fingerabdruck oder Gesichtserkennung verlässt das biometrische Merkmal das Gerät zu keinem Zeitpunkt. Im Gesundheitswesen sowie in weiteren Bereichen kritischer Infrastrukturen haben sich zudem gerätegebundene Smartcards und Badges etabliert, die eine Anmeldung per Tap-and-Go ermöglichen.
Das BSI rät dazu, passwortlose Verfahren überall dort einzusetzen, wo es die technischen Voraussetzungen der jeweiligen Dienste zulassen. Der Grund dafür liegt auf der Hand: Passwortbasierte MFA bietet trotz des zweiten Faktors keine zuverlässige Sicherheit. Passwörter und Einmalcodes können abgefangen werden – die US-Sicherheitsbehörde NIST hält im Authenticator-Teilband SP 800-63B-4 der Digital Identity Guidelines ausdrücklich fest, dass Verfahren mit Passwörtern und Einmalpasswörtern nicht phishing-resistent sind. Vorfälle auch im deutschsprachigen Raum belegen übereinstimmend, dass MFA insbesondere dann versagt, wenn Anwender Einmalpasswörter unbedacht weitergeben, Tokens entwendet werden oder Recovery-Prozesse unterwandert sind.
Die Schwachstellen der Zwei-Faktor-Authentifizierung zeigen sich besonders bei Push-Benachrichtigungen: Durch sogenanntes Prompt Bombing bestätigen Nutzer Anfragen mitunter unbeabsichtigt. SMS-basierte MFA lässt sich durch SIM-Swap-Angriffe kompromittieren, auch E-Mail-Codes sind phishing-anfällig. Hinzu kommt Credential Stuffing: Mehrfach verwendete Passwörter werden in großem Umfang im Darknet gehandelt und zählen zu den bedeutendsten Angriffsvektoren überhaupt.
Passwortlose MFA – wichtig zu wissen
MFA allein ist nicht die Lösung
Viele Strategien gehen davon aus, dass Passwort und zweiter Faktor ausreichend Schutz bieten. Dabei werden die häufigsten Angriffsvektoren ausgeblendet: Credential Stuffing und Phishing.
Passwortlosigkeit ist viel mehr als Bequemlichkeit
Tatsächlich schützt die Passkey-Architektur vor gezielten Angriffen. FIDO2 erschwert Phishing, Credential Stuffing und Replay-Attacken technisch erheblich – in vielen Fällen macht es solche Angriffe unmöglich.
Passwortlose MFA wird mehr und mehr zum Standard
Mit der Weiterentwicklung der Standards sind phishing-sichere Authentifikatoren zunehmend zum Standard geworden; das BSI empfiehlt in der Technischen Richtlinie TR-03188, Passkeys als gängiges 2FA-Verfahren zu etablieren.
Passkeys werden zunehmen akzeptiert
Aktuelle Umfragen, etwa der FIDO-Alliance, zeigen eine hohe Bekanntheit und eine wachsende Aktivierungsrate von Passkeys: Viele Nutzer empfinden sie als sicherer und nutzerfreundlicher als Passwörter.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Ein höheres Sicherheitsniveau bietet phishing-resistente Authentifizierung, die auf drei technischen Grundprinzipien basiert. Erstens überprüft der Authentifikator mittels Origin Binding, ob die Anmeldung an der korrekten Domain erfolgt – FIDO/WebAuthn verknüpfen den privaten Schlüssel dabei kryptografisch mit dem Origin (Schema, Host und Port), nicht mit der vollständigen URL. Zweitens verbleibt der private Schlüssel bei geräte-gebundenen FIDO-Implementierungen in geschützter Hardware wie Secure Enclave, TPM oder Hardware-Token und kann nicht exportiert werden; NIST schreibt dies für die höchste Authentifizierungsstufe AAL3 vor. Synchronisierte Passkeys erreichen dieses Niveau nicht, da der Schlüssel technisch exportierbar ist. Drittens muss der Zugriff lokal durch den Nutzer freigegeben werden, etwa per Biometrie oder PIN.
FIDO2 und Passkeys setzen diese Grundprinzipien technisch um. Bei der Registrierung entsteht ein Schlüsselpaar, dessen privater Teil auf dem Gerät verbleibt und durch Biometrie oder Geräte-PIN abgesichert wird. Dabei ist zu unterscheiden: Geräte-gebundene (device-bound) Passkeys speichern den privaten Schlüssel ausschließlich in geschützter Hardware und erfüllen damit AAL3. Synchronisierte Passkeys legen das Schlüsselpaar verschlüsselt in der System-Keychain oder einer Passwort-Wallet ab und übertragen es zwischen mehreren Geräten. Sie bieten hohen Phishing-Schutz, entsprechen aber AAL2.
Einführung von Enterprise Access Management in Unternehmen
Die Einführung passwortloser Authentifizierung mit MFA erfolgt in Unternehmen üblicherweise in mehreren Phasen.
Im ersten Schritt wird Single Sign-On mit einer starken initialen Authentisierung über Zweifaktor-Authentifizierung eingerichtet. Die erstmalige Anmeldung gewährt damit Zugang zu sämtlichen Systemen und Anwendungen.
Im zweiten Schritt wird die passwortlose Anmeldung gezielt für kritische Anwendungen ausgerollt. Dabei wird die berührungslose Authentifizierung mit der Multi-Faktor-Authentifizierung verbunden, etwa über Gesichtserkennung oder Fingerabdruck. Im Anschluss kommen Technologien wie der FIDO-Sicherheitsschlüssel zum Einsatz. Beide Methoden sind phishing-resistent und steigern das Sicherheitsniveau erheblich.
Im dritten Schritt kommen Token und Biometrie zum Einsatz. Der Anwender muss sich kein Passwort mehr merken. Die Einhaltung der Passwortrichtlinien wird dank SSO vom IT-System selbst überwacht, Passwörter werden bei Bedarf ohne Zutun des Nutzers geändert. Dadurch können Passwörter komplexer ausfallen und häufiger geändert werden, während klassisches Credential-Phishing wirkungslos wird. Die Wahrscheinlichkeit eines illegalen Zugriffs über ausgespähte Passwörter sinkt damit erheblich – Restrisiken wie manipulierte Recovery-Prozesse oder Social Engineering gegen den lokalen Freigabeschritt bleiben bestehen.
Im vierten und letzten Schritt werden schließlich sämtliche Anwendungen in Single Sign-On integriert, wofür moderne Authentifizierungsstandards wie OAuth (Open Authorization) oder OIDC (OpenID Connect) unterstützt werden müssen.
Passwortlosigkeit als Weiterentwicklung der MFA-Strategie
Passwortlose Authentifizierung stellt keine Alternative zur MFA dar, sondern deren konsequente Weiterentwicklung. In der DACH-Region zeigt sich dies besonders deutlich: Das BSI empfiehlt hardwarebasierte FIDO-Tokens als besonders sichere Lösung. Bei der ID Austria mit Vollfunktion werden SMS-TANs nicht mehr als Anmeldeverfahren akzeptiert; stattdessen kommen FIDO-Sicherheitsschlüssel oder die App „Digitales Amt“ zum Einsatz. Eine zukunftsfähige Identity- und Enterprise-Access-Management-Strategie verbindet MFA mit passwortlosen, phishing-resistenten Verfahren – und macht das Passwort dadurch überflüssig.
Über den Autor: Nils Hondong ist Director Engineering bei Imprivata.