Rechenzentrum, Multi-Cloud, Edge, mobile Geräte und vernetzte Produktionssysteme lösen den festen Netzwerkperimeter zunehmend auf. Enterprise Network Firewalls (ENFs) bleiben ein wichtiger Baustein mehrschichtiger Security-Architekturen, übernehmen den Schutz aber nicht mehr allein.
ENFs sind Teil einer mehrschichtigen Sicherheitsarchitektur mit Segmentierung, Zugriffskontrolle und Bedrohungserkennung.
Hybride Arbeitsmodelle, Cloud-Dienste, IoT/OT und verteilte Standorte machen klassische Netzwerkgrenzen durchlässig. Sicherheitskontrollen müssen deshalb nicht nur den Datenverkehr zwischen Unternehmensnetz und Internet, sondern auch die interne Kommunikation überwachen. Microsegmentierung und die Begrenzung lateraler Bewegungen gewinnen an Bedeutung. Das gilt besonders für OT-Umgebungen mit eigenen Anforderungen an Verfügbarkeit und Wartung.
Auch regulatorisch steigen die Anforderungen. Mit dem BSI-Gesetz vom 6. Dezember 2025 wurden die NIS2-Vorgaben in deutsches Recht überführt. Für die erfassten Einrichtungen gehören u.a. Risikomanagement, Zugriffskontrolle, Kryptografie und die Bewältigung von Sicherheitsvorfällen dazu. Für Finanzunternehmen gelten mit DORA zusätzliche sektorspezifische Vorgaben, u.a. für IKT-Risikomanagement, Vorfallmanagement, Resilienztests und IKT-Drittparteienrisiken. Firewalls können hier ein wichtiger Kontrollpunkt für Segmentierung, Zugriffskontrolle, Protokollierung und Angriffserkennung sein.
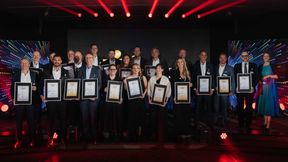
Die Leser von Security-Insider haben abgestimmt. Beim Klick auf die Bildergalerie sehen Sie die drei beliebtesten Anbieter der Security-Insider Awards 2026 aus dem Bereich Enterprise Network Firewalls:
Bildergalerie
Von der Firewall zur verteilten Sicherheitsplattform
Moderne ENFs können weit über klassisches Paketfiltern hinausgehen. Je nach Produkt analysieren sie Ports, Protokolle und Anwendungen, unterstützen IDS/IPS-Funktionen und Segmentierung und integrieren Threat Intelligence sowie zentrale Management- und Monitoringfunktionen. Schnittstellen zu SIEM-, SOAR- oder XDR-Plattformen sind bei vielen Produkten verfügbar.
Dabei verschiebt sich der Fokus vom Netzwerkstandort hin zu Identität und Kontext. Zero-Trust-Konzepte gehen davon aus, dass Benutzer, Geräte und Anwendungen nicht allein aufgrund ihrer Netzwerkposition vertrauenswürdig sind. Firewalls können Zugriffe zwischen Segmenten, Workloads oder Cloud-Ressourcen kontrollieren. Je nach Architektur übernehmen diese Rolle auch Gateways, Proxies oder Identity-Systeme.
Eine besondere Herausforderung bleibt der verschlüsselte Datenverkehr. TLS 1.3, QUIC und HTTP/3 erschweren die passive Inhaltsanalyse. Transparenz lässt sich je nach Architektur z.B. durch TLS-Inspection oder die Auswertung von Metadaten und Protokollmerkmalen herstellen. TLS-Inspection verursacht jedoch zusätzlichen Aufwand und wirft Fragen zu Datenschutz und Zertifikatsmanagement auf.
Auch KI verändert die Sicherheitslage. Angreifer setzen generative KI für Phishing, Social Engineering und automatisierte Angriffe ein. Auf der Verteidigungsseite können KI- und ML-Verfahren die Anomalieerkennung, Ereigniskorrelation und Warnpriorisierung unterstützen. Automatisierte Policy-Änderungen sollten kontrollierbar bleiben. Die ENISA unterstreicht zudem die Bedeutung von Cyberabhängigkeiten, Supply-Chain- und Third-Party-Risiken und beobachtet eine zunehmende Nutzung von KI durch Angreifer sowie KI-generierte und synthetische Inhalte für Social Engineering und Informationsmanipulation.
Appliances behalten insbesondere in Rechenzentren und Umgebungen mit hohen Anforderungen an Leistung, Verfügbarkeit und lokale Kontrolle ihre Bedeutung. Gleichzeitig gewinnen virtuelle und cloudbasierte Firewalls sowie Firewall as a Service (FWaaS) an Bedeutung. Sie lassen sich flexibler an veränderte Workloads anpassen.
In SASE- und SSE-Architekturen verlagern sich Sicherheitsfunktionen näher zu Benutzern, Geräten und Anwendungen. SASE ist mehr als eine cloudbasierte Firewall. Für Unternehmen stellt sich daher weniger die Frage nach einer einzelnen zentralen Firewall. Entscheidend ist vielmehr eine konsistente Sicherheitsarchitektur über On-Premises-, Cloud- und Edge-Umgebungen hinweg. Dabei müssen sie Anbieterabhängigkeiten, Datenflüsse, Latenzen und Ausfallszenarien berücksichtigen. Zur Supply Chain zählen außerdem die Security-Komponenten selbst.
Sicherheit endet nicht an der Firewall
Eine besondere Bedeutung kommt deshalb dem Schutz und Lifecycle-Management der Firewall zu. Internetexponierte Security- und Edge-Systeme sind attraktive Angriffsziele. Eine Kompromittierung kann weitreichende Zugriffsmöglichkeiten eröffnen. Patch- und Schwachstellenmanagement, abgesicherte Administrationszugänge, MFA, Konfigurations-Backups und Überwachung gehören daher zu den zentralen Betriebsaufgaben. Gleiches gilt für die Supportdauer und den rechtzeitigen Austausch veralteter Systeme.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel IT-Medien GmbH, Max-Josef-Metzger-Straße 21, 86157 Augsburg, einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von Newslettern und Werbung nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung.
Mit den seit dem 11. September 2026 geltenden Meldepflichten des Cyber Resilience Act (CRA) für aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle gewinnt der strukturierte Umgang mit Schwachstellen zusätzlich an Bedeutung. Die genannten Meldepflichten richten sich an Hersteller von Produkten mit digitalen Elementen; für Open-Source-Software-Stewards gelten entsprechende Pflichten erst ab Dezember 2027.
Gleichzeitig sollten Unternehmen ihre Kryptografie-Strategie überprüfen. Erste Post-Quantum-Standards wurden bereits 2024 finalisiert: FIPS 203, 204 und 205; weitere Verfahren befinden sich in der Standardisierung. Die Migration kann daher beginnen. Allerdings sind noch nicht alle Firewall-Produkte, VPNs, TLS-Stacks und PKI-Systeme vollständig PQC-fähig. Betroffen sind vor allem die Signatur- und Schlüsselverfahren in VPNs, TLS, Zertifikaten und Managementverbindungen.
ENFs bleiben damit für viele Architekturen ein wichtiger Bestandteil moderner Sicherheitskonzepte. Ob als Appliance, virtuelle oder cloudbasierte Lösung oder als Teil einer SASE-Umgebung: Entscheidend ist ihre Einbindung in ein Gesamtkonzept aus Segmentierung, Identity Management, Endpoint- und Cloud-Security sowie Incident Response.
Die Firewall ist nicht mehr nur die Mauer zwischen intern und extern. Sie fungiert zunehmend als verteilter Kontrollpunkt in einer dynamischen IT-Landschaft. Wie wichtig sie im Einzelfall ist, hängt von der jeweiligen Architektur ab.
Die gesammelten Eindrücke der Preisverleihung der IT-Awards 2026 im Rahmen des Galaabends und alle Gewinner aller Insider-Portale finden Sie in unserer großen Award-Galerie und im Video.